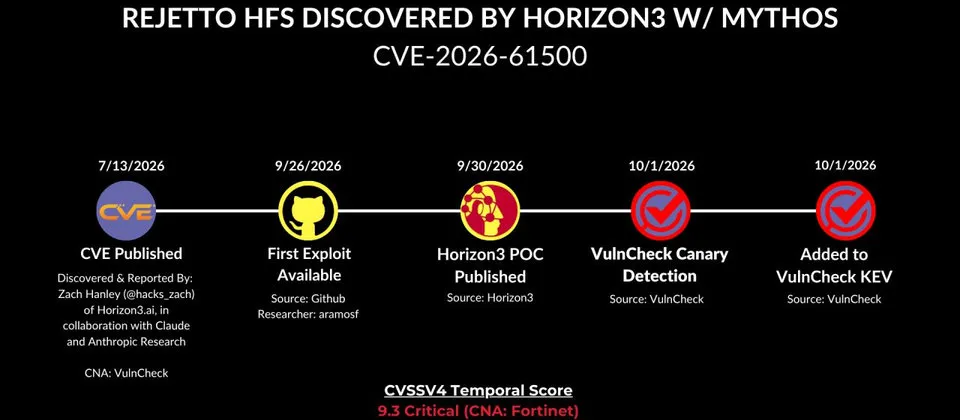
資安威脅情報公司VulnCheck上週指出,開源檔案共享軟體Rejetto HTTP File Server(HFS)的重大漏洞CVE-2026-61500,在漏洞細節公開後,已經出現駭客嘗試利用的攻擊活動。
這個漏洞在今年7月就已經修補,CVSS v4.0嚴重程度評為9.3分,屬於重大等級。受影響的版本為3.0.0至3.2.0。
發現這個漏洞的資安公司Horizon3.ai在9月30日公布了技術細節。值得注意的是,該公司透露,他們是借助Anthropic的Mythos模型才發現這個弱點。
細節公開隔天,也就是10月1日,VulnCheck就在自家架設的蜜罐陷阱中,偵測到有來自中國的駭客針對美國發動攻擊,嘗試利用這個漏洞。
該公司後續補充說明,攻擊來源是中國電信的IP位址,目前看來屬於小規模偵察行動,目標涵蓋美國和日本。
這個漏洞的成因,在於HFS系統會使用未經加密的Math.random()產生器來生成連線用的cookie金鑰,並且在登入流程中,把金鑰洩露給尚未通過身分驗證的用戶端。
攻擊者只要收集一些登入過程的回應,就能重建產生器的內部狀態,進而還原簽章金鑰,偽造出有效的管理員連線cookie。
取得管理員身分後,攻擊者可以透過系統的server_code組態設定功能,取得完整的管理存取權限,最終遠端執行任意程式碼,等於完全接管伺服器。
資安專家提醒,仍在使用受影響版本的HFS管理者,應盡速升級到已修補的版本,並檢查系統是否出現異常的登入紀錄或不明的管理員連線。
這起事件也再次凸顯一個資安現實:重大漏洞的技術細節一旦公開,駭客利用的速度往往以天計算,修補窗口期非常短。
特別是像HFS這類直接對外提供檔案服務的軟體,一旦被攻陷,攻擊者可能進一步竊取伺服器上的檔案,或將其作為跳板攻擊內網。
對於企業與個人用戶而言,定期更新軟體、關閉不必要的對外服務,仍是防範此類攻擊最基本也最有效的做法。