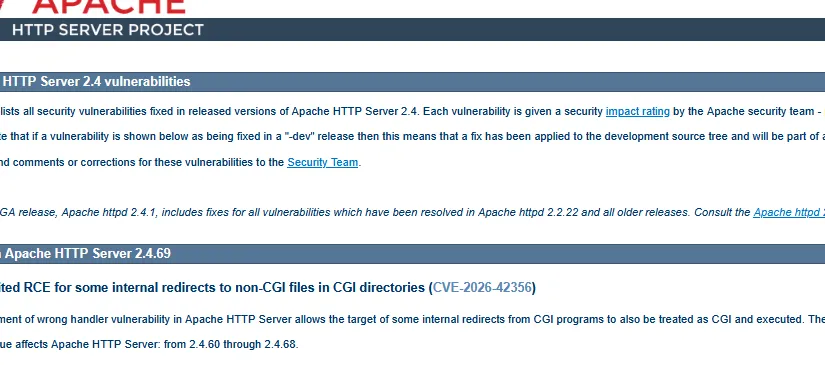
開源網頁伺服器 Apache HTTP Server 發布 2.4.69 版本,一次修補 20 個資安漏洞。
雖然官方將這些漏洞的嚴重程度評估為中等或低風險,但其中三個漏洞的 CVSS 評分達到 9.8 分,屬於最高等級的重大漏洞,仍在使用舊版本的使用者應盡速升級。
這次更新在十月一日釋出,修補範圍涵蓋記憶體破壞、資訊洩漏、阻斷服務攻擊以及權限管理等問題。受影響的版本從 2.4.0 一直到 2.4.68,跨度相當大,代表長期沒有更新的伺服器都暴露在風險之中。
三個被評為 9.8 分的重大漏洞分別是:編號 CVE-2026-56154,存在於 mod_rewrite 模組,屬於記憶體已釋放卻仍被使用的問題;編號 CVE-2026-57941,源自 mod_http2 共享緩衝區的重入問題;編號 CVE-2026-59797,則涉及 mod_ssl 模組的權限管理缺陷。
值得注意的是,這三個漏洞的重大評等並非來自官方公告,而是透過查詢美國國家漏洞資料庫比對得出。官方對全部 20 個漏洞的評估均為中等或低風險,兩者之間的落差值得系統管理員特別留意。
Apache HTTP Server 是全球使用最廣泛的開源網頁伺服器之一,長期支撐大量企業網站與雲端服務。由於部署基數龐大,任何重大漏洞都可能波及為數眾多的網站,因此每次安全性更新都備受管理員關注。
這次出問題的三個模組幾乎是標準部署的必備元件:mod_rewrite 負責網址重寫規則,是最常用的模組之一;mod_http2 提供 HTTP/2 協定支援;mod_ssl 則負責 TLS 加密連線。多數 Apache 伺服器都會載入這些模組,代表潛在受影響範圍相當廣。
記憶體相關漏洞若遭有心人士利用,可能導致伺服器執行未經授權的程式碼,或洩漏記憶體中的敏感資訊;權限管理缺陷則可能讓攻擊者取得不應有的存取權限。對於承載電商交易、會員系統等敏感服務的網站而言,風險不容小覷。
建議所有仍在使用 2.4.68 以前版本的網站管理員,儘快將 Apache HTTP Server 升級至 2.4.69。升級前應先備份設定檔,並在測試環境確認相容性,避免更新後影響線上服務正常運作。
後續值得觀察的是,官方是否會針對這三個高分漏洞發布進一步說明,以及是否有實際攻擊案例出現。在此之前,維持軟體在最新版本仍是最基本的防護手段。