PKI聯盟近日發布二點零版的公開金鑰基礎建設成熟度模型,這是該模型自二零二三年推出一點零版之後的首次重大更新。
新版首度把密碼學治理獨立成為一個評估類別,要求組織全面掌握自身密碼學技術的使用狀況,並預先為演算法更替與法規變化做好準備。
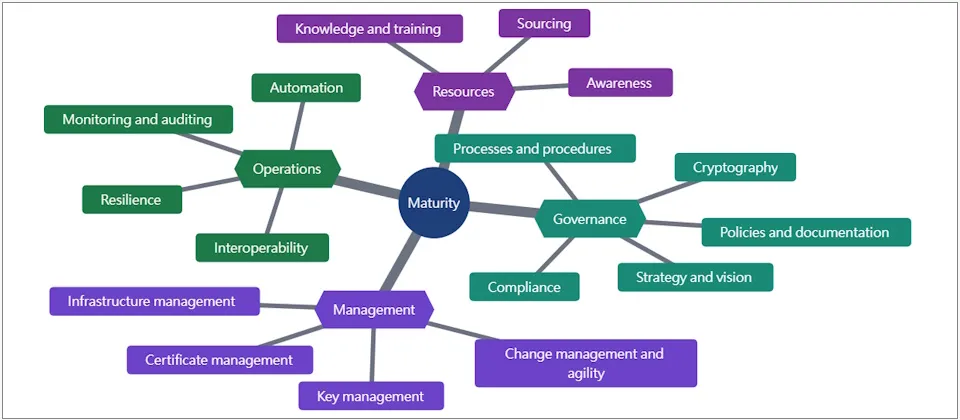
改版後的模型涵蓋治理、管理、營運與資源四大模組,共十六個類別、七十七項要求,維持五個成熟度等級。其中第二級由Basic改名為Foundational,定義不變。這套模型採開放且廠商中立的設計,供組織評估現行PKI成熟度並找出改善方向。
新增的密碼學類別設有六項要求,涵蓋術語與範圍、演算法與參數、協定與版本、使用現況、生命週期與淘汰,以及密碼學敏捷性。組織須明確界定哪些演算法、參數與協定可繼續使用、應限制或停止使用,並優先從關鍵系統著手清查。
獨立出來的原因,是舊版把部分密碼學要求分散在金鑰管理與憑證管理兩個類別,內容有所重疊、術語也不夠明確。新版改由獨立類別集中管理,並要求組織預先規劃密碼學技術的核准、淘汰與替換機制,為後量子密碼學轉型奠定基礎。
新版還新增擴充機制,可針對特定風險、技術或產業加入額外條件或調整權重,同時維持核心模型與基準分數不變。首個採用的項目是後量子密碼學準備度擴充,聚焦與PQC轉型最相關的要求;其治理模組已完成,其餘模組仍在開發中。
憑證管理是這次改版的另一個重點。新版把憑證驗證正式納入成熟度評估,要求使用憑證的系統明確記錄並實際執行驗證規則,包括憑證路徑的建構與驗證、信任錨點的接受範圍,以及有效期限與撤銷狀態的檢查;若無法確認是否遭撤銷,也須事先定義處理方式。
新版進一步擴大憑證盤點範圍,要求組織把所有已知憑證與核准的信任錨點納入清冊。即使組織本身不簽發憑證,只要系統運作需要依賴憑證就適用;探索範圍也延伸到系統與裝置的信任儲存區,藉此找出未經授權的憑證授權中心。
評估方式上,新版把自我評估細化到每一項要求。官方網路工具設有Self與Full兩種模式:前者針對十六個類別快速檢視成熟度;後者逐項檢查七十七項要求,讓組織記錄佐證資料與改善計畫,了解晉升下一個等級還需補強哪些項目。
已採用一點零版的組織,原有評估結果仍然有效。不過下次重新評估時,須納入新的密碼學類別,並重新檢視金鑰管理、憑證管理、政策與文件三個受影響的類別。部分加權要求新增或移除後,即使其他評分不變,成熟度等級仍可能改變。