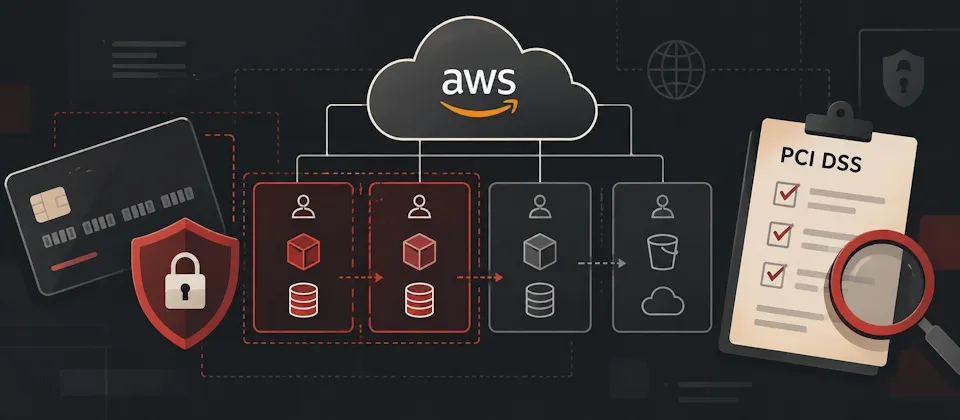
AWS近期發布支付卡產業資料安全標準架構指引,延伸既有的AWS安全參考架構,進一步把AWS多帳號架構中的不同帳號類型,對應到PCI DSS的適用範圍,為企業合規提供更明確的依據。
企業可以依照各帳號在支付架構中的角色,判斷哪些帳號應該納入PCI DSS範圍、哪些帳號與範圍內環境連接或可能影響其安全,以及哪些帳號可以排除在範圍之外,範圍界定不再憑感覺。
根據AWS技術文件,既有的AWS安全參考架構雖然提供了PCI DSS所需的安全基礎,但相關指引仍不足以完全滿足PCI DSS的要求,這正是新指引要補上的缺口。
這次的PCI DSS指引在既有安全參考架構的服務組態上,加入了PCI DSS特定的控制措施,包括更細緻的日誌紀錄、更嚴格的加密要求,以及更明確的網路限制等。
對於處理信用卡交易的企業來說,多帳號架構下的合規範圍界定一向是稽核時的難題,新指引等於給出了一套官方認可的判斷框架,有助於降低合規過程中的溝通與整改成本。
不過AWS也提醒,採用AWS提供的架構與服務,並不代表企業的環境就自動符合PCI DSS要求,工具到位不等於合規達標,企業自身的落實才是關鍵。
AWS雖然已經取得PCI DSS服務供應商的合規報告,但客戶仍然必須依照共同責任模式,負責安全地配置及運用AWS提供的基礎元件,自身的責任並沒有因為用了雲端服務而消失。
這份指引的發布,反映雲端支付合規正走向更細緻的分工:雲端業者負責底層的安全能力,企業則要把帳號架構梳理清楚,雙方各就各位,稽核時才站得住腳。
對於正在規劃多帳號架構的支付相關企業而言,這份指引提供了一個現成的對照表,可以在架構設計階段就把合規範圍考慮進去,避免事後大規模整改。
接下來值得觀察的是,這套指引在實際稽核場景中的接受度,以及AWS是否會針對其他合規框架推出類似的多帳號對應指引。