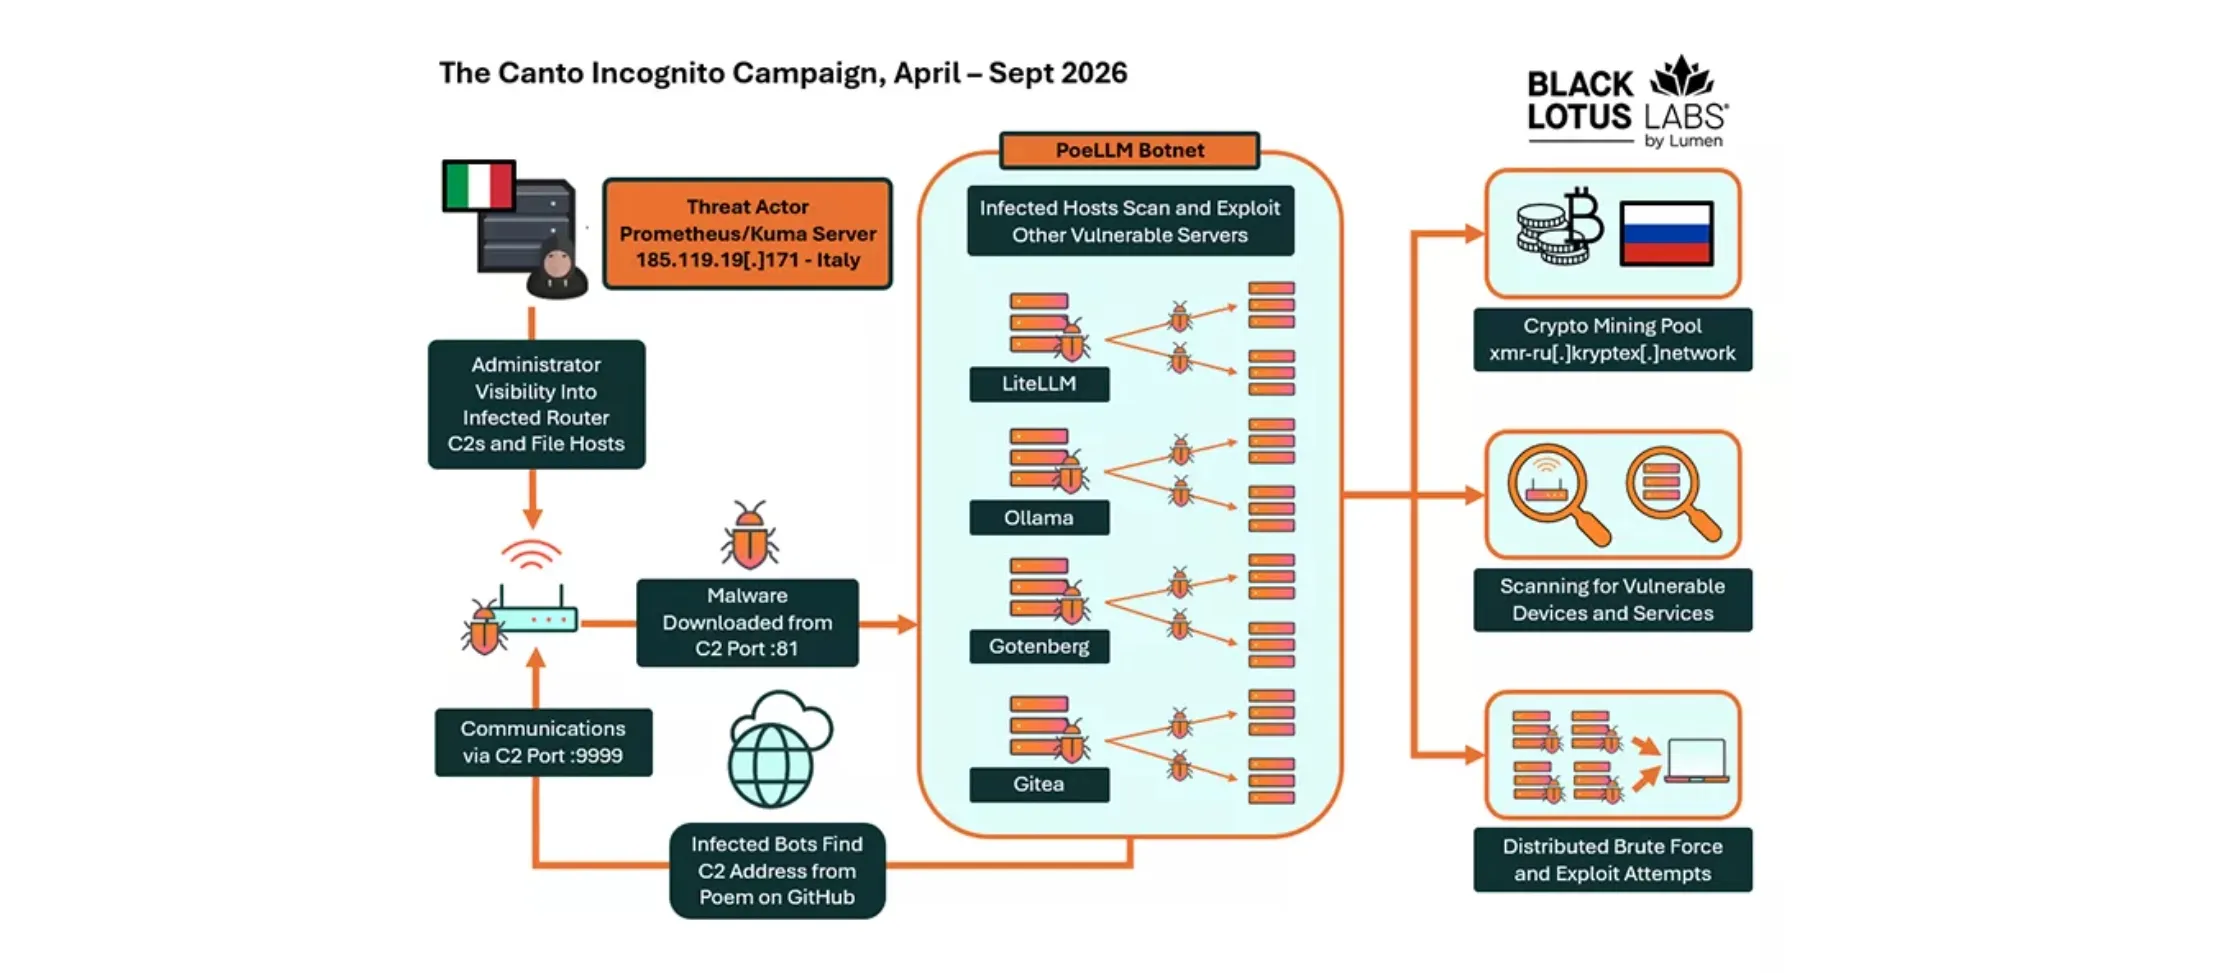
資安研究團隊揭露一起手法罕見的惡意程式攻擊行動。電信業者Lumen旗下的資安研究團隊發現,名為PoeLLM的惡意程式至少從今年4月起鎖定對外開放的AI與開源服務,累計入侵超過3400台伺服器。遭入侵的主機被用於加密貨幣挖礦,也會掃描並攻擊其他系統。
PoeLLM最特別之處,在於駭客將取得指揮與控制伺服器位址的方法,藏在一首存放在GitHub儲存庫中的英文詩裡。駭客把這首詩放在名為dash.css的檔案中,惡意程式會讀取詩中4個指定位置的字詞,透過內建的對照表轉換成4個數字,再組合成控制伺服器的IP位址。
這套機制讓駭客更換控制伺服器變得極為容易。當駭客更換控制伺服器時,只要修改英文詩中的關鍵字,受害主機就能自行算出新的連線位址,駭客不必重新散布惡意程式。自4月13日首次上傳以來,這首英文詩已經被修改了11次,顯示攻擊行動仍在持續調整。
受害主機主要分布在美國與西歐,其中不少運行LiteLLM、Ollama等AI服務,另外還有PDF轉換工具Gotenberg,以及軟體開發平台Gitea。攻擊者會先掃描暴露在網際網路上的服務,再利用安全漏洞,要求目標伺服器從控制伺服器下載惡意程式。部分遭入侵的主機隨後被當成攻擊跳板,繼續搜尋並入侵其他伺服器,擴大殭屍網路規模。
研究團隊在惡意程式樣本中,發現與命令注入漏洞CVE-2026-42271相關的測試端點,推測這可能是攻擊者利用的入侵途徑。此外,部分控制伺服器位址指向管理介面有漏洞的路由器,研究團隊推測,駭客可能利用遭入侵的路由器提供惡意程式下載並維持控制。截至報告發布時,研究團隊共辨識出12個控制伺服器位址,其中3個仍在活動。
研究團隊已封鎖其網路與已知控制伺服器之間的通訊,並公布攻擊指標,供企業檢查自身系統是否受害。專家建議,管理員應檢查AI與開源服務是否直接暴露於網際網路,限制不必要的外部存取,並定期更新軟體、檢查網路紀錄,確認是否存在可疑通訊。
這起事件也再次提醒,隨著AI服務快速普及,大量實驗性服務被直接架設在公網上,成為駭客眼中的肥羊。把關鍵基礎設施的鑰匙藏在公開詩句裡的創意,更顯示攻擊者不斷翻新躲避偵測的手法,防禦方必須跟上腳步,別讓一首詩成了入侵的後門。