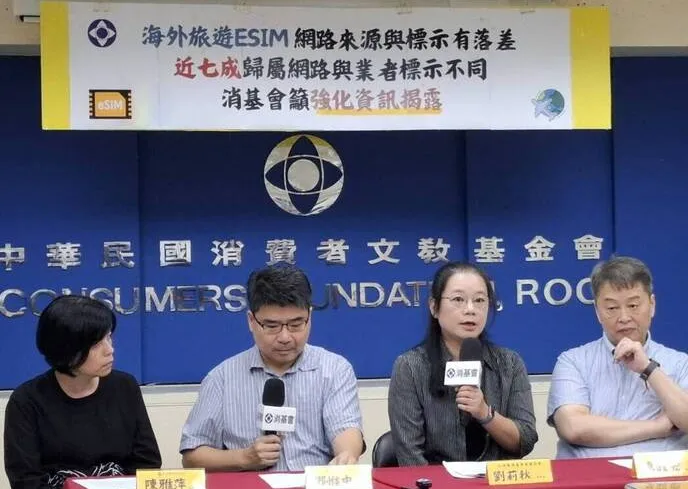
出國旅遊靠eSIM上網已經是許多人的習慣,但你買到的eSIM,背後的網路真的如業者所說嗎?消基會最新調查發現,近七成海外旅遊eSIM的實際歸屬網路與業者標示的目的地國家根本不符,消費者可能在不知情的情況下,讓自己的網路流量繞經第三地。
消基會呼籲主管機關研議建立資訊揭露規範,要求業者在販售頁面明確標示實際提供服務的電信業者、是否採漫遊、資料傳輸架構,以及可能經過的第三地等資訊。
數發部資通安全署今年六月曾提醒,價格異常低廉的海外旅遊eSIM,可能把網路流量導向第三地甚至特定國家的伺服器再轉送到當地網路,使用者在未加密連線下輸入敏感資訊,或流量經過具高度網路監控能力的地區,就可能被攔截或監控。
消基會今年八月從不同網路銷售通路隨機採購,針對觀光署統計國人出國前六大目的地(日本、中國、韓國、香港、越南、泰國),每組抽樣三十張;其中八張因QR Code過期失效無法安裝,有效樣本共一百七十二張,委託財團法人電信技術中心檢測。
結果顯示,只有一百七十二張中的四十八張(百分之二十七點九)歸屬網路屬於目的地國家,其餘一百二十四張、百分之七十二點一根本不屬於目的地國家。韓國與中國最為明顯,有效樣本中沒有任何一張歸屬當地電信業者;香港相對單純,有二十三張(百分之八十八)屬於當地業者。
承載網路也高度集中:分屬十七家業者,但前三大就占百分之六十四點五,其中四成屬於中國國有電信集團。不同平台、不同品牌價格買到的eSIM,背後多半是同一批業者。
資訊也相當不透明:販售平台揭露的合作電信業者中,一百一十八家與實測不同,二十家完全沒揭露,只有三十四家一致。消費者往往要到抵達當地開通後,才知道實際連線的是當地業者還是經第三地漫遊,難以事先評估資安風險。
消基會董事長鄧惟中呼籲,旅遊eSIM的實際發行電信業者為何,應屬於網路交易定型化契約應記載事項中的其他重要事項,主管機關應研議必要規範;若業者未落實,可依消費者保護法相關規定裁處。他也提醒發行商與銷售平台,不應只把價格當作主要訴求,而忽略消費者的知情權。
在政府尚未實質監督、業者資訊揭露不完善之前,對資安有較高需求的消費者,可優先選擇國內電信業者的國際漫遊,或直接購買當地電信公司的eSIM;使用期間避免在未確認網路安全性的情況下登入網路銀行、輸入信用卡資訊,並盡量使用加密網站或虛擬私人網路。返國後建議立即關閉用完的eSIM。