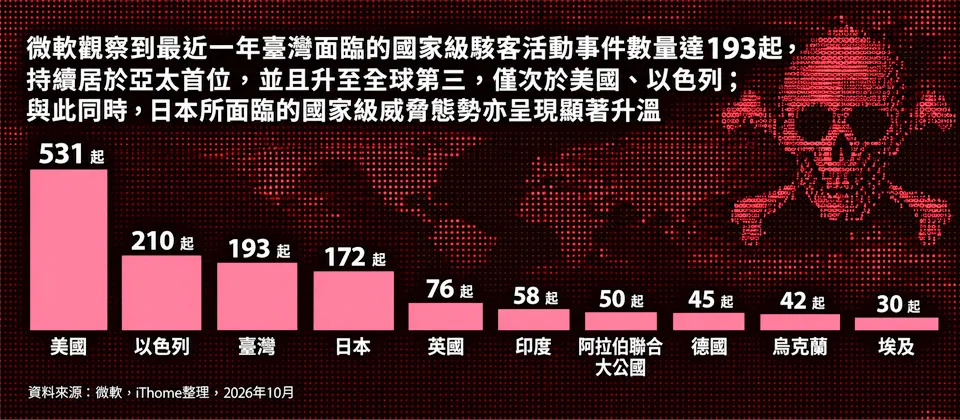
微軟10月初發布2026年數位防禦報告,針對全球國家級駭客活動的觀察成為外界關注焦點。統計顯示,2025年7月至2026年6月間,台灣被觀察到193起國家級駭客活動事件,躍居全球第三。
兩年前公布的2024年報告中,台灣同類事件為143起、排名全球第6。相較之下,台灣遭受攻擊的狀況顯然持續升高。
從全球排名來看,美國以531起相關事件居首,其次是以色列210起,台灣193起與日本172起分居第三、第四。其後依序為英國76起、印度58起、阿拉伯聯合大公國50起、德國45起、烏克蘭42起,埃及則以30起排在其後。
若聚焦亞太區域,台灣持續位居亞太首位,但第二名的變化相當明顯。兩年前韓國以126起排名亞太第二,日本當時僅38起。
到了今年,韓國已跌出亞太前十名,日本則大增至172起、僅次於台灣,成為這次報告相當突出的變化。
報告也進一步分析中國、伊朗、俄羅斯與北韓等4個主要國家級威脅來源的活動趨勢。以中國為例,微軟指出,中國國家級駭客持續以建立長期存取權限、蒐集情報為主要目標。
中國駭客特別鎖定與美國、台灣及日本相關的IT與政府機關。從鎖定國家來看,美國占27%居首,台灣以24%排名第二,日本則以20%排名第三。
從鎖定的產業來看,IT產業占15%最多,其次是政府機關占14%、研究與學術機構占8%。
微軟也觀察到,中國國家級駭客除了持續利用公開服務漏洞、網頁後門與遠端存取工具,也有愈來愈多行動轉向身分攻擊、雲端環境持久化與資料外洩。
甚至已有部分駭客開始利用AI工具尋找漏洞或取得漏洞利用線索,顯示攻擊手法持續演進。
整體而言,報告呈現的趨勢是國家級網路威脅並未減緩,台灣持續位居高風險區域,相關單位的防禦能量面臨考驗。
後續值得關注的是,各國如何因應手法不斷翻新的國家級駭客活動,以及企業與政府機關是否跟上防護強度。