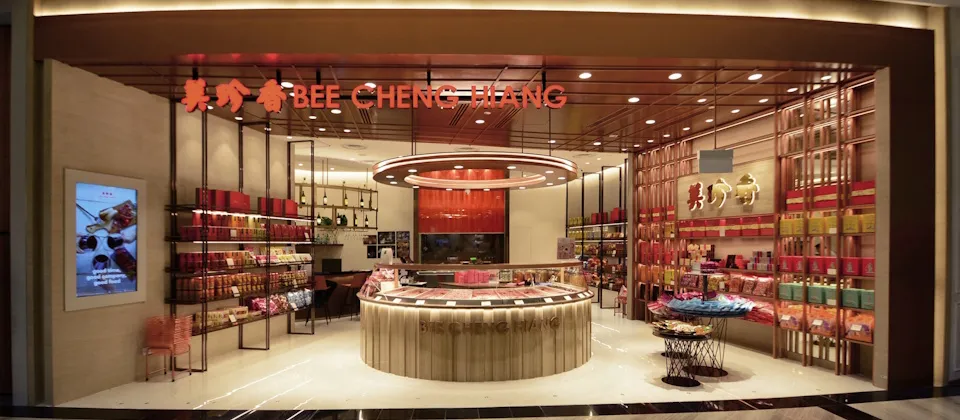
新加坡知名食品業者美珍香今年4月發生一起資料外洩事件,起因是員工在生成式AI工具中下錯提示,導致超過9萬5000名會員的電子郵件信箱被公開給同批次的其他收件者。事件並非AI工具本身出錯,而是使用者錯誤的提示詞釀成禍。
這起事件發生在2026年4月25日,當時美珍香向公司會員發送行銷電子郵件。由於自動化行銷工具的設定錯誤,每一批次發送的電子郵件信箱都出現在「To:」欄位,導致同一批的收件者都能看到別人的信箱。
問題的源頭是一名員工使用生成式AI工具,為大量批次電子郵件工具SendGrid生成Python腳本程式。他下的AI提示詞沒有規範密件抄送,也就是BCC,AI產生的程式因此把每一批1000人的信箱封裝在同一個個人化物件中。
更關鍵的是,這名員工在事先測試時也沒有檢查活動日誌,沒有發現配置錯誤。等到郵件實際寄出,錯誤已經造成同批次的收信者互相看到對方的信箱地址。
根據美珍香向新加坡個資保護委員會提交的自願承擔文件,這次事件影響95,364名會員。不過外洩的個資僅限於個人的電子郵件信箱地址,沒有涉及其他更敏感的資料。
美珍香表示,在確認配置問題後,公司立即中止了大宗行銷郵件的發送,修改了錯誤的腳本程式,並通知所有受影響的個人。同時,大宗郵件的發送流程也加入了新的檢查機制,發送前至少要有兩名員工確認。
公司也向當局表示,目前沒有發現個資被誤用的證據。
許多報導把這起事件稱為新加坡首次因AI導致的企業資料外洩,但實際上的元兇並非AI工具,而是使用AI的人下錯了提示。AI照著不完整的指示產出了有缺陷的程式,而人為的檢查環節也跟著失效。
這起事件也凸顯了企業導入AI輔助程式開發時的風險。自動生成的程式碼若未經嚴格審查就上線,即使只是行銷郵件這類看似低風險的流程,也可能造成大規模的個資事故。
對於高度依賴自動化行銷工具的企業而言,發送前的雙人覆核、測試環境的完整驗證,都是避免類似意外的基本防線。
美珍香已向個資保護委員會提交自願承擔文件,後續主管機關是否會有進一步處置,值得持續關注。