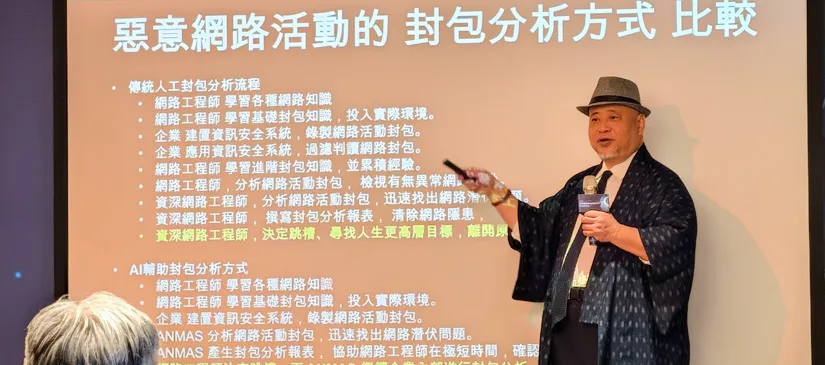
大映科技近日發表人工智慧網路封包分析系統「ANMAS」(AI Network Malware Analysis System),並攜手多方夥伴拓展物聯網、營運技術與企業網路安全等應用。大映科技總經理劉得民進一步說明,ANMAS 如何將人工智慧運用在網路封包分析上,把過去高度仰賴人工的判讀流程交給系統處理。
關於 ANMAS 的實際運作,劉得民指出,物聯網設備的網路封包一般可透過交換器或 Wi-Fi 等方式取得,ANMAS 採用虛擬 Wi-Fi 環境擷取設備通訊流量,之後再由工程師將封包擷取(PCAP)檔案送交系統,由人工智慧模型進一步分析。
在人工智慧架構方面,ANMAS 採用小型語言模型(SLM),並搭配微調、LoRA 與 RAG 等技術。工程師可透過 RAG 知識庫,將分析經驗、判斷結果或其他相關知識納入系統,讓人工智慧在後續分析時結合既有知識進行判讀。
這種做法的好處在於,隨著企業持續分析封包,系統會逐步累積屬於該企業自身環境的網路經驗,形成一套專屬的判讀知識,越用越懂自家網路的樣貌。
以實際效益來看,劉得民以封包分析效率為例,一份五百 MB 的 PCAP 檔案,若由工程師人工分析,大約需要四小時;若資料量進一步增加到數十 GB,人工一天也未必能完成。以百人規模的企業來看,每小時就可能產生數十 GB 的網路封包,更難以完全依靠人工逐一分析。
透過 ANMAS 搭配 GPU 運算後,五百 MB 封包的分析時間可縮短至約十至十五分鐘,大幅提升分析效率,讓資安團隊得以把時間花在更關鍵的判斷上。
另一個效益則在於經驗傳承。傳統封包分析高度仰賴工程師個人經驗,一旦資深人員離職,部分判斷經驗也可能隨之流失;透過 ANMAS,則可將這些經驗持續沉澱在系統中,讓後續接手的工程師能在既有知識基礎上進行分析。
團隊目前已蒐集超過二千二百種網路行為,涵蓋一般網路服務,以及病毒、後門程式等活動。每種行為都蒐集多份十 MB 以上的封包資料,經過人工清理、去識別化與標記後,再用於監督式學習模型訓練。
依劉得民的說法,目前 ANMAS 在一般場域的辨識準確率約達八成,在物聯網、營運技術等特定場域則可達九成;其餘可能出現誤判或無法明確判定的情況,仍需交由專業人員進一步確認。他強調,人工智慧並不是要取代分析人員,而是協助縮短分析時間,最終判斷仍由人員負責。
他也表示,過去這類工作主要仰賴專業人員逐步拆解與追查,相關分析技術其實早已存在,但 ANMAS 的重點在於將這套能力進一步產品化,把封包分析、人工智慧模型與既有行為樣本整合成可實際部署的系統。依劉得民觀察,全球真正專注於深度封包分析的人數僅數千人,能進一步將人工智慧分析能力產品化的團隊,仍相對有限。
至於 HTTPS、TLS 等加密流量是否會限制封包分析能力,劉得民解釋,ANMAS 並不會解密通訊內容,而是透過連線頻率、時間間隔與通訊目的地等行為特徵來判斷是否存在異常。舉例來說,惡意程式或後門程式為了維持與指揮控制伺服器的連線,通常會定期送出訊號;即使攻擊者刻意加入隨機時間差,仍可能呈現一定範圍內的週期性特徵,成為人工智慧辨識異常行為的線索。
隨著企業網路流量持續成長,ANMAS 這類結合人工智慧的封包分析系統,可望成為企業資安團隊處理海量網路封包的重要工具。