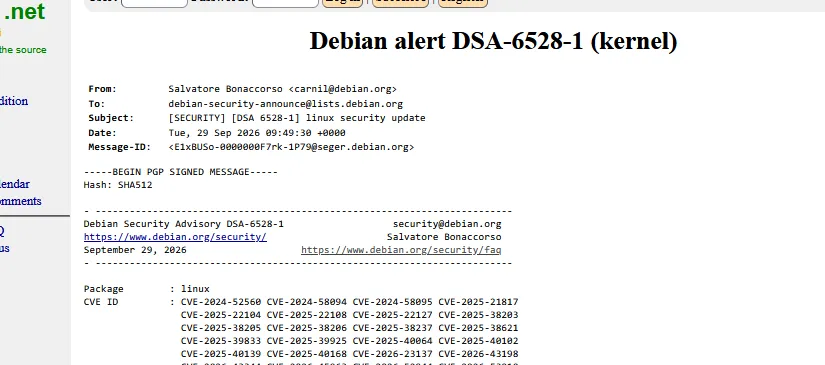
Linux發行版Debian在9月29日發布了一份規模驚人的資安公告,一口氣列出1,313個Linux核心漏洞。這些漏洞涉及權限提升、服務阻斷攻擊以及資訊洩漏等多種類型,影響Debian穩定版Trixie的Linux核心套件6.12.107-1。官方呼籲用戶儘快更新到已經修補的6.12.111-1版本。
這份公告的規模之大,立刻引發了外界的關注。一次列出上千個漏洞,在Linux核心的資安歷史上並不常見。不少人第一時間的反應是擔心:Linux核心是不是出現了嚴重的安全危機?
不過,仔細檢視這1,313個漏洞的CVE編號後會發現,這些編號橫跨了2024年至2026年。換句話說,這批漏洞並不是在近期一次被發現的,而是過去兩三年間陸續累積下來的問題,這次被Debian一次整理、一次公告。
這種「一次清倉」式的公告,背後其實反映了Linux核心CVE編號政策的變化。Linux核心專案在2024年成為CVE編號機構(CNA)之後,對漏洞的編號採取了相對寬鬆的策略。由於核心位在作業系統的最底層,許多看似一般的程式錯誤,都有可能在特定條件下形成安全風險。
按照Linux核心維護團隊的政策,即使某個問題在修補當下還無法確認是否真的能被攻擊者利用,只要它「有可能」影響安全,就會被分配一個CVE編號。這種寧可多發、不可漏發的作法,直接導致了CVE數量的快速膨脹。
另一個被點出的因素,是AI輔助漏洞發掘工具的普及。近年來,越來越多研究人員使用AI工具掃描Linux核心的程式碼,找出潛在的問題並提交給維護團隊。這些工具大幅提高了漏洞發掘的效率,也讓維護團隊收到的問題回報數量明顯增加。
對一般用戶來說,這次公告的實際意義其實很單純:把系統更新到6.12.111-1版本,就能一次解決這批問題。Debian穩定版的用戶不需要逐一檢視這1,313個漏洞,只要完成更新即可。
但從產業角度來看,這個現象值得深思。當CVE編號越來越多,資安團隊的負擔也跟著加重。企業的安全人員需要從成千上萬的CVE中判斷哪些真正威脅自己的系統,這本身就是一項巨大的工作。編號膨脹如果持續下去,可能會讓CVE這個預警機制的效果打折。
也有觀點認為,這其實是開源社群透明度提高的表現。過去很多問題被修掉但沒有編號,外界無從得知;現在每個問題都有編號、可追溯,反而讓整個生態系更健康。關鍵不在於數字多寡,而在於發行版能不能及時把修補送到用戶手上。
對台灣的伺服器管理者與開發者來說,這次事件也是一個提醒:定期更新系統仍然是最基本、也最有效的資安防護。無論漏洞數字看起來多嚇人,只要更新機制正常運作,風險就能控制在可接受的範圍內。