電子郵件伺服器系統Zimbra爆出高風險漏洞,早在官方正式公開之前,駭客就已經悄悄出手。波蘭電腦緊急應變團隊與美國網路安全與基礎設施安全局在八月下旬同步發出警告,指Zimbra在七月下旬修補的一個命令注入漏洞遭到積極利用,呼籲所有用戶盡速更新系統,並檢查事件記錄,確認伺服器是否已經被入侵。
這個漏洞編號為CVE-2026-73570,屬於命令注入弱點。最新調查發現,相關的漏洞利用活動可以一路追溯到七月底,換句話說,攻擊者幾乎是在修補程式發布的同一時間就開始行動,甚至趕在官方完整公開漏洞細節之前,就已經完成了一連串入侵操作。
微軟資安研究團隊進一步指出,他們在七月二十八日至八月七日期間,觀察到兩波針對這個漏洞的掃描活動。當時Zimbra開發團隊雖然已經發布新版本修補程式,但還沒有公開相關漏洞資訊,攻擊者正是抓住了這個時間差,搶先對尚未更新的伺服器下手。
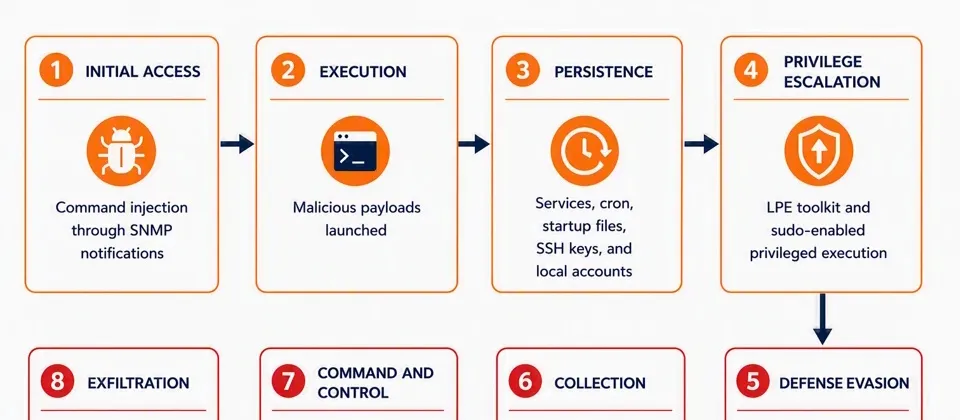
一旦攻擊者確認目標伺服器存在弱點並成功利用漏洞,接下來就會展開一連串後續行動。研究團隊發現,入侵者會部署JSP網頁後門或是反向連線程式,提升自身權限,並且植入遠端存取工具,同時在背景記憶體中執行指令,讓受害者難以透過一般程序監控察覺。
更值得注意的是,攻擊者還會翻閱受害者的電子郵件,搜刮身分驗證資訊與信箱內容,並且把取得的資料打包成壓縮檔,透過電子郵件傳送出去,等於把受害單位的機密信件整批搬走。
從技術手法來看,攻擊者相當講究隱蔽。第一步會先用輕量的界外探測工具確認目標是否存在弱點,這些探測器透過本地身分識別檢查或小型系統指紋辨識指令碼來測試能否執行命令,由於沒有直接傳遞惡意酬載,資安人員很難從流量異常中察覺異狀。
確認可以利用之後,攻擊者就會觸發漏洞,以Zimbra服務帳號的身分執行指令,接著部署網頁後門並竄改網站根目錄的權限,再把惡意程式拆成多個分割檔案,重新組合、解碼並寫入公開的應用程式資料夾。之後更透過下載工具取得並執行特定內容,啟動背景處理程序,建立互動式的反向連線。
為了長期駐留,攻擊者還濫用系統的排程服務、服務管理機制或是記憶體檔案建立等手段,建立持續運作的後門機制,確保即使伺服器重開機,也能維持遠端控制權。
資安單位呼籲,所有管理Zimbra郵件伺服器的單位,除了立即更新到最新版本之外,更要回頭檢查事件記錄,確認七月底以來是否出現異常存取行為,因為被入侵的伺服器可能早已成為攻擊者的跳板。