資安業者Proofpoint揭露,與中國相關的網路間諜組織TA419,至少從2025年4月起持續對美國及日本境內的智庫、國防承包商、大學與法律事務所人員,發動以竊取登入憑證為目的的針對性網釣攻擊。今年起,這個組織進一步把目標鎖定在美國的AI政策圈。
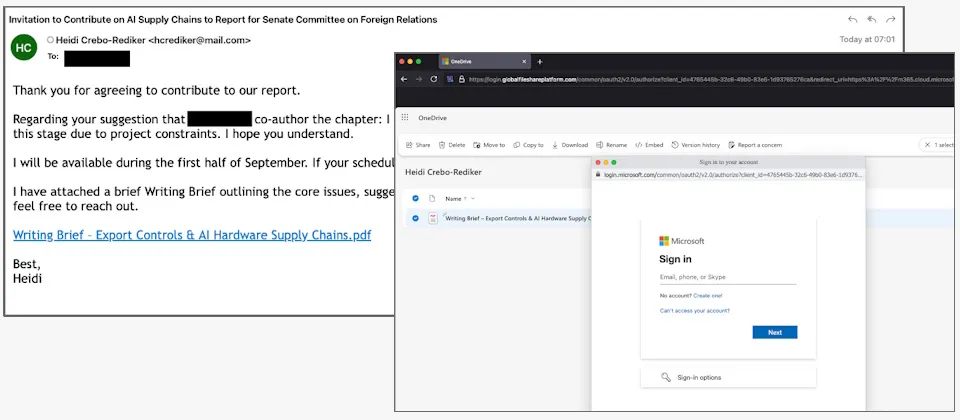
攻擊者假冒前白宮科技政策官員與外交政策專家,以AI政策、出口管制、供應鏈等議題接近目標人物,並使用對手中間人技術,企圖擷取Microsoft帳號的登入憑證,以及登入後的連線階段Cookie。
和一般直接夾帶惡意網址的網釣郵件不同,TA419在第一次接觸目標時不會立即投遞網釣連結。研究人員觀察到,攻擊者先寄出不含惡意連結的郵件,等目標回覆並建立對話之後,才在後續的郵件中提供縮短網址。
收件者點擊縮短網址後,會經過多階段的重新導向。第一階段是在假冒OneDrive的載入畫面背後執行Cloudflare的Turnstile檢查,通過檢查之後,目標會被導向結合Browser-in-the-Browser技術的對手中間人網釣頁面。
為了提高網釣頁面的可信度,TA419使用客製化的開源網釣工具Frameless BitB,在網頁中模擬出一個瀏覽器視窗。這個模擬視窗背後,則透過代理伺服器即時轉送真正的Microsoft登入流程。
因為走的是真實的登入流程,使用者輸入密碼後,多因素驗證和條件式存取檢查仍可正常進行,不會讓目標起疑,攻擊者則可以在背後攔截完成驗證後產生的連線階段Cookie,進而冒用身分。
基礎設施方面,TA419透過Cloudflare的內容傳遞網路隱藏後端主機的IP位址,同時使用虛擬私人伺服器和常駐代理網路。研究人員還發現,該組織註冊了多個模仿合法機構或組織的網域,用於不同的身分冒用活動。
其中一個被發現的網域冒用了日本臺灣交流協會的名稱。不過這次揭露只交代該網域涉及身分冒用活動,沒有說明實際的攻擊對象,也沒有把這項發現與鎖定臺灣的攻擊活動連結起來。
至於這波網釣活動的實際成果,目前尚未公布。Proofpoint沒有公布受害帳號的數量,也沒有說明攻擊者是否成功存取目標的電子郵件或其他帳號資料。
這起揭露顯示,AI政策已成為網路間諜行動鎖定的新目標領域。智庫、學界與政策圈的人員因為手上握有政策動向的資訊,正成為高價值的攻擊對象。
對於企業與組織來說,這類攻擊提醒了一個風險:即使開啟了多因素驗證,對手中間人攻擊仍可能繞過防線。強化身分驗證機制、留意不尋常的登入對話,都是必要的防護。