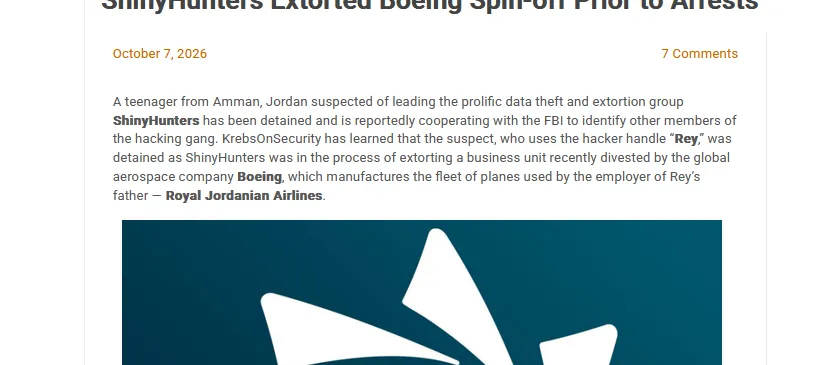
近日遭約旦當局拘留、疑為駭客組織 ShinyHunters 成員的 Saif Al-Din Khader(網名 Rey),在被捕前正參與針對原屬波音(Boeing)旗下公司 Jeppesen ForeFlight 的勒索事件。獨立資安媒體引述消息人士指出,該事件涉及竊取敏感資料,促使美國聯邦調查局加速調查;波音也證實 ShinyHunters 提出勒索,但 Jeppesen ForeFlight 則表示,目前調查未發現營運或產品受到影響。
進一步追查發現,Rey 在荷蘭另一名 ShinyHunters 成員遭捕後,曾接手使用該集團名義發動攻擊,並在社群挑釁美國聯邦調查局與另一勒索組織 Cl0p。取得的駭客圈內訊息則顯示,ShinyHunters 近年已逐漸形成「品牌化」運作模式。
所謂品牌化,指的是近期以該集團名義活動的成員,已非早期以法國人為主的核心成員,而是由不同犯罪分子取得或冒用其名義,透過獨立駭客或附屬成員提供的企業 SaaS 服務憑證發起攻擊,並分享勒索收益。這種模式讓 ShinyHunters 從一個組織,變成一種可以被租用的「招牌」。
引述駭客圈人士說法指出,Rey 在被捕前幾個月間,曾以 ShinyHunters 名義協助其他 5、6 個駭客團體牟利,並從中抽取 25% 至 30% 的佣金。這顯示他不只是單純的攻擊執行者,更扮演了類似「中間人」的角色,把名號與攻擊資源打包成服務。
這次針對 Jeppesen ForeFlight 的事件,涉及航空領域的敏感資料。Jeppesen 是波音旗下的航行資訊服務公司,其 ForeFlight 產品是飛行員廣泛使用的飛行規劃軟體。雖然該公司表示目前調查未發現營運或產品受到影響,但事件已引起執法單位高度關注。
從執法角度看,約旦當局的拘留行動是跨國追緝駭客的重要進展。ShinyHunters 早年以竊取並販售企業資料庫聞名,近年轉型為勒索模式後,攻擊目標層級不斷提高,從一般企業一路打到航空供應鏈。
品牌化的運作模式也讓執法更困難。當「ShinyHunters」不再是固定的成員名單,而是一個可被不同人套用的名號,傳統「抓到核心成員就瓦解組織」的策略就失效了。每一個冒用名號的團體,都是一個獨立的作案單位。
對企業來說,這起事件的警示在於 SaaS 服務憑證的安全。駭客圈人士透露,近期以 ShinyHunters 名義的攻擊,多半是透過企業 SaaS 服務的憑證切入。這意味著攻擊者不需要突破防火牆,只要拿到一組有效的帳號密碼,就能長驅直入。
企業該怎麼做?最基本的,是對所有 SaaS 服務啟用多因子驗證,並定期稽核帳號權限。憑證外洩往往不是技術被攻破,而是帳號管理出了漏洞。
這起案件後續如何發展,值得關注。約旦當局是否會將 Rey 引渡,以及美國聯邦調查局的調查進度,都將影響 ShinyHunters 這個「品牌」接下來的走向。