使用 ChatGPT 的企業與一般使用者要注意了。資安業者發現,攻擊者建立了一個名為「Plus 5.6」的 Custom GPT,透過搜尋廣告把使用者引過去,最終在 Windows 電腦植入遠端控制木馬。
這波攻擊的手法值得留意。使用者在 Google 搜尋 ChatGPT 時,透過贊助搜尋結果進入這個 Custom GPT,而不是進入仿冒網站。換句話說,攻擊者直接在 ChatGPT 平台上設局。
Custom GPT 是針對特定用途設定的 ChatGPT 版本,可以加入特定指示、知識與功能,並依權限分享給其他使用者。這正是攻擊者利用的特性。
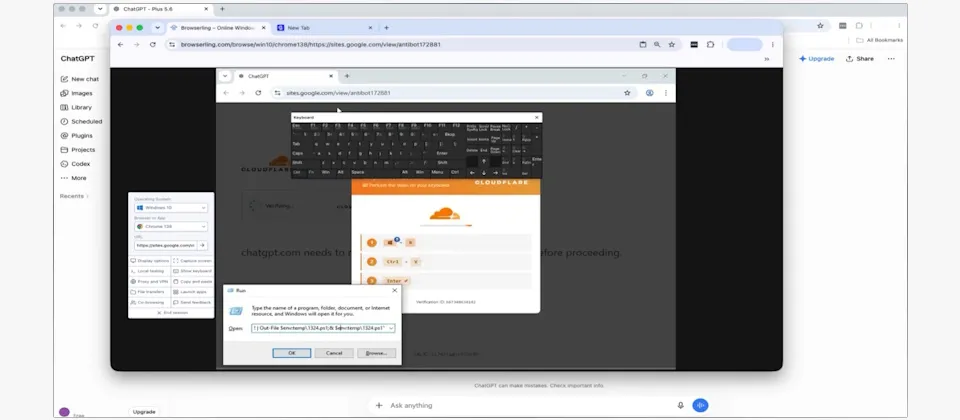
使用者輸入內容後,「Plus 5.6」會聲稱其「主要網域」服務受限,並提供所謂的「備用網域」,把使用者帶往攻擊者建立的網頁。
該網頁架設在免費網站託管服務上,假冒 Cloudflare 驗證機制,利用 ClickFix 社交工程手法,要求使用者複製並執行 PowerShell 命令,接著下載惡意程式。
使用者一旦照做,電腦就會被植入遠端控制木馬,攻擊者可遠端操控受害電腦。
資安業者把第一個「Plus 5.6」通報平台業者後,該 Custom GPT 已在九月二十五日下架。不過研究人員在九月二十七日又發現另一個與同一波攻擊有關的 Custom GPT。
這起事件提醒,搜尋引擎的贊助結果不一定可信,即使入口看起來是正規平台,後續跳轉的網頁仍可能別有用心。
任何要求複製指令、貼到終端機執行的「驗證步驟」,都應該直接關掉,不要照做。
企業使用者更要提高警覺。員工若在公司電腦執行這類指令,木馬可能進一步成為入侵內部網路的跳板,後果比個人電腦中毒更嚴重。