微軟發布最新的全球網路威脅觀察,指出人工智慧正在加快漏洞研究、惡意程式開發,以及入侵後的攻擊活動。從漏洞在實際環境中被發現,到遭到武器化的中位時間,已經縮短到遠低於24小時。
與此同時,企業修補重大對外漏洞卻可能需要30到60天。這種速度落差讓攻擊者擁有可觀的窗口期,防禦方則處於追趕的位置。
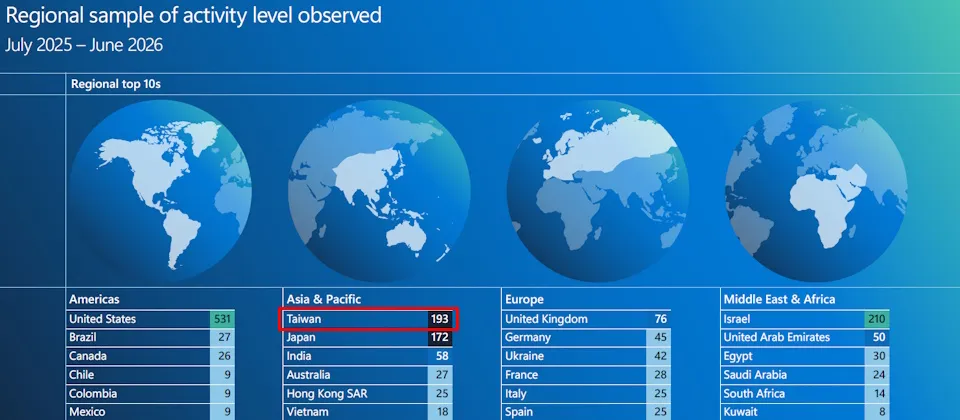
在2025年7月到2026年6月之間,微軟觀測到的國家級駭客活動事件中,臺灣在亞太地區居首。美洲、歐洲,以及中東與非洲地區,則分別以美國、英國和以色列的事件數最高。
來自中國、伊朗、北韓與俄羅斯的國家級駭客行動,也越來越著重於維持對高價值目標環境的長期存取權限,而不只是單次的入侵。
過去半年,攻擊者不只利用AI協助執行攻擊,也開始讓AI協調不同的攻擊步驟,朝著自主執行網路攻擊的方向發展。這意味著攻擊的自動化程度正在從工具層次上升到流程層次。
在初始存取方式上,微軟Defender Experts的觀測顯示,User Execution,也就是誘使使用者執行惡意動作,占了30%;有效帳號遭到濫用則占20%,是占比最高的兩種方式。
在利用有效帳號取得存取權限的事件中,有52.2%後續還出現憑證竊取活動。攻擊者也會利用ClickFix等社交工程和網路釣魚,誘使使用者採取行動。
以ClickFix為例,2026年2月到5月初,Defender觀察到超過110萬台不同裝置曾執行攻擊者提供的指令,規模相當驚人。
微軟建議企業強化身分與存取權限的控管,並加快修補暴露在公開網路上的漏洞,把攻擊者可利用的窗口期縮到最小。
臺灣在亞太地區觀測到的國家級駭客活動事件數居首,這個數字反映的是威脅環境的現實。對於企業和公部門來說,加速修補與強化身分控管,已經不是選項而是必須。
接下來的發展重點,在於AI驅動的自主攻擊會進展到什麼程度。攻防雙方都在把AI工具化,差別在於誰的速度更快、協調得更好。