資安業者Rapid7近日揭露一批鎖定網路邊緣環境的Linux惡意程式,其中發現6個Linux後門程式AVERAT的樣本,被部署在台灣網路環境中的設備裡。進一步分析還發現,一款用來部署AVERAT的惡意安裝程式,疑似專門針對台灣廠商眾至資訊的產品打造。
這款惡意安裝程式本身不具備網路連線功能,是一個x86-64架構的ELF檔案。研究人員研判,它是在攻擊者已經取得設備存取權限之後才執行,主要用途是把AVERAT部署到受害設備上。
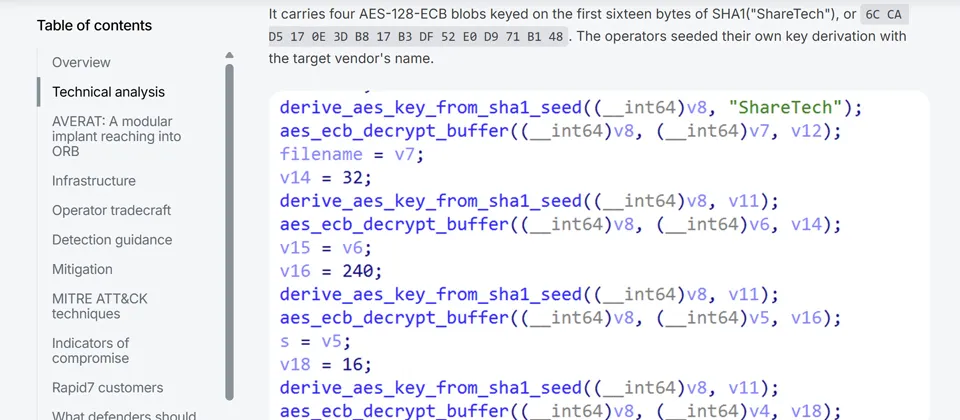
這個程式以ShareTech字串衍生出AES加密金鑰,且存放在設備的附加套件目錄裡,Rapid7因此研判它很可能是針對眾至資訊設備開發的。
在後門程式本身方面,Rapid7發現它會透過TCP25埠和SMTP通訊來隱藏中繼流量。它先送出EHLO並要求STARTTLS,之後才建立自己的加密通訊。由於郵件安全閘道本來就需要向外建立SMTP連線,這類惡意通訊混在正常郵件流量裡很難區分。
AVERAT大約每600到699秒向中繼伺服器回報一次,可以蒐集主機名稱、使用者名稱、作業系統版本、網路介面和登入使用者等資訊。它還具備檔案上傳下載、列舉和終止程序、開啟互動式命令列、重新啟動設備,以及建立代理和連接埠轉送通道等功能。
研究人員從AVERAT的組態設定裡找到了3個位於台灣的IP位址,並判定這些位址對應的都是被入侵的第三方設備。這3台設備全部位於中華電信HiNet的網路,分別在台南、板橋和桃園,包括一台SynologyNAS、一台中小企業網路設備,以及一台大華網路錄影設備。
研究人員從AVERAT的組態裡找到3個台灣IP位址,判定都是被入侵的第三方設備,分別位於台南、板橋和桃園,包括一台SynologyNAS、一台中小企業網路設備和一台大華網路錄影設備。
如果這個判斷成立,這些受害設備除了可以當作中繼節點,也可能成為攻擊者連入設備所在內部網路的跳板。Rapid7也指出,這類設備的運用方式,符合中國背景隱蔽中繼網路常見的設備類型,但目前沒有發現和已知網路重疊的證據,尚無法歸因於特定組織。
如果判斷成立,這些設備除了當作中繼節點,也可能成為攻擊者連入內部網路的跳板。不過目前沒有發現和已知攻擊網路重疊的證據,尚無法歸因於特定組織。