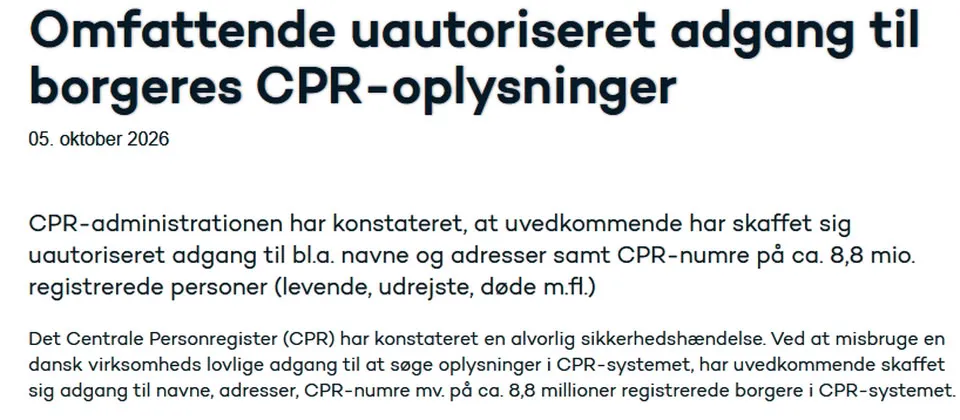
丹麥中央人口登記局(CPR)10月5日證實,登記系統近日發生資安事故,未經授權的攻擊者濫用一家丹麥公司的系統存取權限,取得約880萬名公民的個人資料。這起事件是丹麥近年規模最大的公部門個資外洩案之一。
外洩的資料包括公民的姓名、居住地址,以及CPR號碼。CPR號碼是丹麥發給每位居民的唯一識別編號,功能相當於台灣的身分證字號,廣泛用於稅務、醫療與各項公共服務的身分驗證。
登記局表示,10月2日晚間察覺異狀,經調查後發現入侵時間發生在9月。攻擊者利用的是某家丹麥公司原本合法持有的存取權限,試圖挖掘系統內存放的龐大資料。
這套登記系統存放約1100萬筆資料,涵蓋仍居住在丹麥的民眾、移居海外的丹麥人,以及已故民眾。以約880萬筆外洩估算,等於將近八成登記在案的個資遭到取得。
事件曝光後,登記局已停用涉案公司的存取權限,並與資安專家及丹麥相關主管機關合作處理,同時向丹麥資料保護署通報。警方也已介入,與相關部門合作展開調查。
丹麥資料保護署10月6日表示已著手調查,並透露攻擊手法:攻擊者為了辨識出有效的CPR號碼,採用大量自動化查詢的方式,系統性地搜刮資料。
資安專家指出,這類攻擊凸顯第三方存取權限的風險。即使核心系統本身沒有被直接攻破,只要合作廠商的權限遭到濫用,攻擊者就能繞過防線,大規模擷取資料。
對一般民眾而言,CPR號碼外洩的風險在於身分冒用。由於這組號碼長期不變,且與多項服務綁定,一旦落入不法分子手中,可能被用於詐騙或冒名申請服務。
目前登記局尚未說明受影響民眾是否會收到個別通知,也未公布涉案公司的名稱。調查仍在進行中,後續是否會有進一步的補救措施,值得持續關注。
這起事件也再次提醒各國政府,集中存放全民個資的系統一旦出事,衝擊規模往往難以估計。如何控管第三方存取、及早偵測異常查詢,將是各國公部門資安的重要課題。