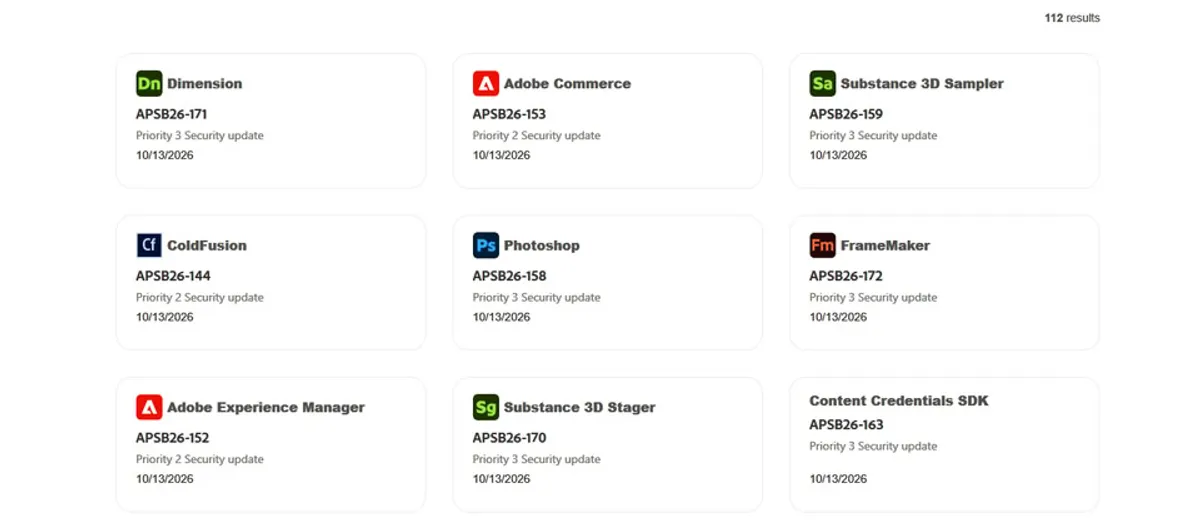
Adobe 於十月十三日發布本月上半的例行更新,為十一種應用程式及系統元件推出修補程式,總共修補了一百七十六個資安漏洞。其中多個漏洞的嚴重程度達到滿分等級,可被用於執行任意程式碼,用戶應儘速更新。
在這波更新中,公司將內容管理平台、網頁應用系統平台,以及電商網站平台的修補優先順序列為第二級,呼籲用戶優先處理,顯示這些系統面臨的風險較為急迫。
從各系統的漏洞數量來看,內容管理平台有三十六個最多,網頁應用系統平台三十二個居次,電商平台有十一個。其中分別有十四個、十個、五個屬於重大等級,整體風險不容小覷。
更值得警惕的是,部分漏洞的嚴重程度評分達到滿分十分,屬於最危險的等級。以內容管理平台而言,有三個與授權機制不正確有關的漏洞,可能導致任意程式碼執行;網頁應用系統平台則有兩個分別與危險類型檔案不受限制上傳、伺服器請求偽造有關,可被用於執行任意程式碼或提升權限。
電商平台當中最危險的是一個涉及範本引擎的漏洞,同樣可被用於執行任意程式碼。資安公司提出警告,雖然目前尚未發現遭到實際利用,官方也未將其修補順序標示為最優先層級,但用戶不應因此延遲修補。
警告中特別提到,該資安公司只花了一天時間,就找出了四種利用這個漏洞遠端執行任意程式碼的攻擊路徑。這代表攻擊者也會很快發現相關的利用手法,留給用戶的反應時間相當有限。
該公司將這個漏洞稱為 BlockStrap,並指出它與九月揭露的另一個滿分漏洞類似,兩者都存在於電商平台的電子郵件範本引擎,嚴重程度評分都達到十分。
BlockStrap 是第二次指令傳遞造成的注入弱點,雖然攻擊的路徑相當複雜,但資安公司強調,任何人都有可能借助人工智慧的力量,對修補程式進行逆向工程,然後將漏洞用於實際攻擊。這意味著技術門檻正在快速降低。
關鍵數字
一百七十六:本次例行更新修補的漏洞總數,涵蓋十一種應用程式及系統元件,是一次規模相當大的安全更新。
三十六、三十二、十一:內容管理平台、網頁應用系統平台、電商平台各自的漏洞數量,其中重大等級分別有十四個、十個、五個,是優先處理順序的參考依據。
十分:多個漏洞的嚴重程度評分達到滿分,代表在最糟情況下可能導致系統被完全接管,是必須立即處理的最高風險等級。
四種:資安公司在一天之內找出的攻擊路徑數量,說明該漏洞的利用方式多元,防禦方很難靠單一緩解措施擋下所有攻擊。
第二級:三套關鍵系統的修補優先順序。官方將其列為優先處理等級,等於公開承認這些系統是攻擊者最可能鎖定的目標。
從時間軸來看,九月才剛揭露一個同樣位於範本引擎的滿分漏洞,十月又出現性質相近的新漏洞,顯示該元件的安全體質存在系統性問題,值得開發團隊從架構面重新檢視。
官方也在電商平台的資安公告裡特別提醒,雖然這次修補了滿分漏洞,但相關修補程式並未包含上個月解決的另一個滿分漏洞,用戶必須另外套用及處理。換句話說,只更新這一次並不夠,兩次修補都要做才算完整。
對企業用戶而言,這波更新的重點很明確:先處理被列為第二優先順序的三套系統,特別是帶有滿分漏洞的電商平台;同時回頭確認九月的修補是否已經確實套用,避免留下缺口。
從更宏觀的角度看,單一廠商在半個月內修補一百七十六個漏洞,反映的是現代軟體供應鏈的複雜度。功能越多、整合越深,潛在的攻擊面就越大,定期更新已經不是選項,而是維運的基本功。
後續值得關注的是,是否會有針對這些滿分漏洞的實際攻擊現身。一旦攻擊程式開始在外流傳,尚未更新的系統將在短時間內面臨實質威脅,拖延的代價會越來越高。
值得一提的是,範本引擎連續兩個月出現滿分漏洞,並非巧合。電子郵件範本為了支援個人化內容,往往允許嵌入動態指令,這類設計天生就容易成為注入攻擊的溫床。當修補只針對單一漏洞而不檢討整體架構時,同類型的新漏洞很快就會冒出來。
對網站經營者來說,這也是一記警鐘:電商平台直接處理金流與客戶資料,一旦被植入惡意程式,損失的不只是技術債,更是商譽與法律責任。把安全更新排進固定的維運時程,遠比事後救火划算得多。