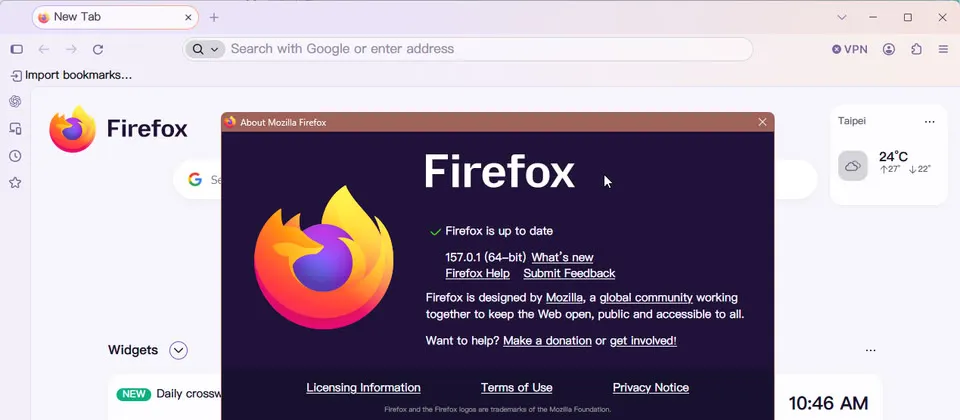
瀏覽器用戶注意更新了。Mozilla 基金會在十月六日推出 Firefox 安全性更新 157.0.1,針對檔案處理元件的一個弱點進行修補。
這次更新距離上週發布的 Firefox 157 大改版不到一週,屬於緊急跟進的修補程式。Mozilla 表示,本次更新只修補一個編號為 CVE-2026-106016 的弱點。
這個弱點存在於 Firefox 的檔案處理元件中,可能被用來繞過特定的緩解措施。Mozilla 將其風險等級評定為「中度」。
不過,弱點的實際危險程度可能比官方認定更高。弱點管理平台廠商 Tenable 的資料顯示,這個弱點的 CVSS 嚴重程度評分高達九點八分,達到「重大」等級,顯然不能輕忽。
CVSS 是資安業界通用的弱點評分標準,滿分十分,分數越高代表弱點越容易被利用、造成的危害也越大。九點八分幾乎逼近滿分,屬於最需要優先處理的等級。
瀏覽器是多數人每天使用時間最長的軟體之一,一旦出現可被利用的弱點,後果不容小覷。有鑑於第三方業者與官方的評估出現落差,用戶不應因為標示「中度」就掉以輕心。
資安業者建議用戶儘速套用新版修補程式。更新方式很簡單,在 Firefox 選單中找到「關於 Firefox」,系統會自動檢查並下載最新版本,重新啟動瀏覽器後即完成更新。
企業的資訊管理人員也應留意這次更新。如果組織內有大量電腦使用 Firefox,建議透過集中管理工具統一派送 157.0.1 版本,避免個別裝置因未更新而成為資安破口。
這次事件也再次凸顯大改版後快速跟進修補的重要性。軟體功能越複雜,潛藏弱點的機會越高,廠商在主要版本釋出後密切監控、即時修補,是維持用戶安全的基本功。
目前沒有進一步細節說明這個弱點的攻擊手法,相關技術分析有待資安社群後續揭露。
總結來說,無論風險評級如何解讀,儘速把 Firefox 更新到 157.0.1 都是最保險的做法。花一分鐘更新,省去後續可能的資安麻煩。