Google在十月六日推出穩定版Chrome 155大改版,這次更新最受矚目的就是資安修補的規模。官方一口氣修補了兩百四十七個資安弱點,從危險程度來看,其中有四個屬於重大等級、五十三個屬於高風險等級,其餘則為中低風險等級,數量相當可觀。
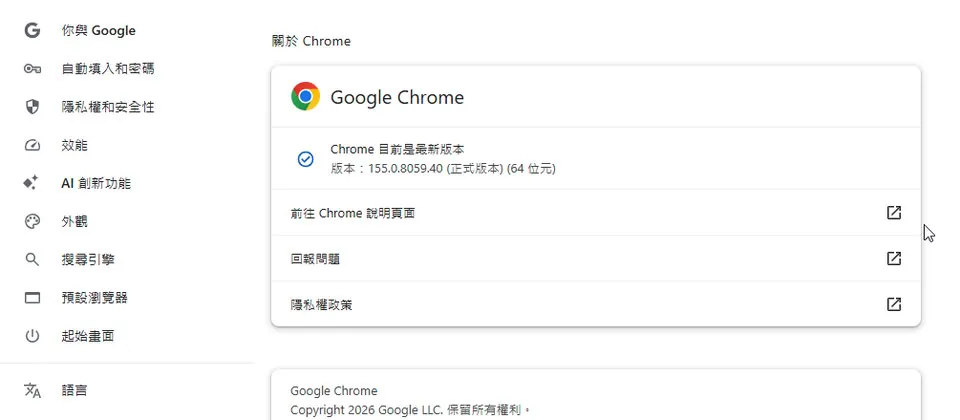
官方建議,用戶應該儘速將瀏覽器升級到最新版本,以緩解相關漏洞可能帶來的風險。Windows與macOS用戶應升級至155.0.8059.39或155.0.8059.40版本,Linux與Android用戶則應升級為155.0.8059.39版本。
值得注意的是,這次修補的弱點類型與過去有所不同。以往Chrome修補的弱點大多與記憶體相關,但這次數量最多的反而是不正確授權與缺乏授權的弱點,分別有四十一個和三十四個。這反映出攻擊者的手法正在轉變,權限控管的漏洞成為新的主戰場。
記憶體釋放後再存取使用的弱點也有三十四個,依然是不容忽視的類型。此外,使用者介面資訊誤導的弱點有二十個,資訊洩露與未初始化資源引起的弱點則分別有十七個和十六個。
對一般用戶來說,這些技術名詞或許有些陌生,但實際的影響很直接。授權類型的漏洞可能讓惡意網站繞過瀏覽器的安全檢查,取得不該有的權限;資訊洩露類的漏洞則可能讓敏感資料在不知不覺中外流。
資安專家一再提醒,瀏覽器是大多數人每天使用時間最長的軟體,也是駭客最常鎖定的攻擊目標之一。保持瀏覽器在最新版本,是成本最低、效果最直接的防護措施。
Chrome採用自動更新機制,多數用戶的瀏覽器會在背景自動下載更新,但仍建議手動確認版本號,確保已經升級到155.0.8059.39以上。企業用戶若有統一管理的更新政策,也應儘快將這次更新納入排程。
這次一次修補近兩百五十個漏洞,也顯示Google在資安投入上的規模。隨著瀏覽器功能越來越複雜,潛在的攻擊面也跟著擴大,定期的安全性更新已經成為現代軟體維護的常態。對用戶而言,養成及時更新的習慣,就是對自己數位安全最基本的負責。