人工智慧公司 Anthropic 日前宣布,擴大 Cyber Verification Program(CVP)資安存取計畫,並將原本分開運作的 Project Glasswing 整併進來,重新分為 3 個資安存取層級。
新版 CVP 的三個層級各有分工。Defense Access 主要供資安營運、事件回應、惡意程式逆向工程及漏洞分析等防禦工作使用;Red Team Access 進一步開放經授權的滲透測試與紅隊作業;限制最少的 Specialized Access 僅提供少數經深入驗證的組織,用於測試飛航系統、電網、電信網路及銀行間轉帳基礎設施等高風險系統。
既有的 Project Glasswing 成員將直接轉入 Specialized Access,延續原本的防禦導向合作。
兩個計畫原本的定位不同。Project Glasswing 鎖定負責保護關鍵軟體與基礎設施的組織,提供資安能力更強的 Claude Mythos,協助主動掃描程式碼並尋找高風險漏洞。CVP 則面向從事漏洞研究、滲透測試與紅隊作業的資安專業人士及團隊,讓通過驗證者使用降低部分安全限制的 Claude 模型。
為了驗證不同層級的限制效果,Anthropic 以 CyScenarioBench 進行測試。在未取得 CVP 權限時,Claude Opus 5.5 在 50 次測試中,全部在第一個提示詞就遭到封鎖。
取得 Defense Access 後,有 46 次在執行過程中被阻擋;Red Team Access 則沒有任何一次遭到封鎖,最終完成 50 項中的 34 項,表現接近完全不套用安全防護時的 67.6%成功率。
不過測試並未涵蓋 Red Team Access 仍會封鎖的高風險操作,例如可能造成實體傷害、大規模中斷,或針對高風險安全系統的測試,這類操作只有 Specialized Access 才會放行。
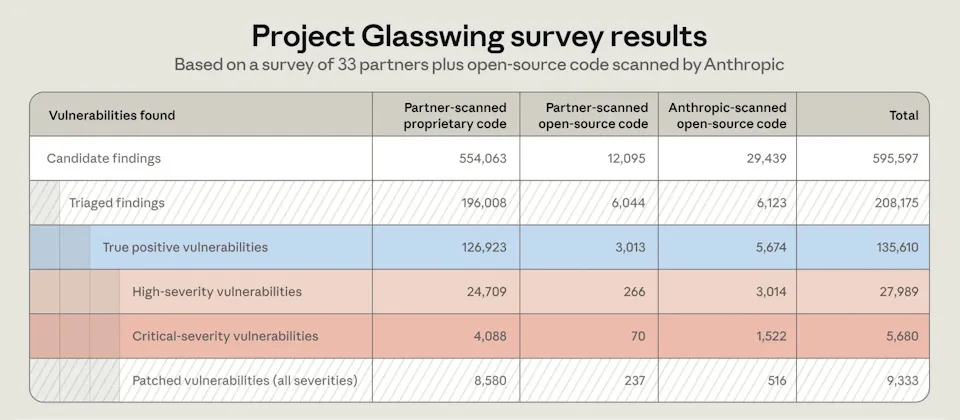
Anthropic 同時公布 Project Glasswing 的成果。合作夥伴自今年 4 月至 7 月間,已發現至少 12.9 萬個經過驗證的軟體漏洞。
彙整 33 個合作夥伴提供的部分資料,以及自家掃描開源軟體的結果,共確認 13.56 萬個漏洞,其中逾 3.3 萬個屬於重大或高嚴重度。由於合作夥伴資料並不完整,這些數據僅反映目前已知的部分成果。
此外,Anthropic 也以相同的 Claude 資安能力掃描開源專案,在 4 月至 10 月間額外找出 5,500 個安全漏洞。
新版 CVP 採申請制,Anthropic 會依不同存取層級審核申請者資格。服務目前可透過 Claude Platform、Google Cloud Vertex AI 及 Microsoft Foundry 使用,Amazon Bedrock 則僅開放符合特定安全條件的客戶。
這次擴大計畫顯示,AI 模型正從輔助工具走向資安防禦的前線。如何在開放強大能力與控管濫用風險之間取得平衡,將是後續各界持續關注的焦點。