檢調接獲檢舉,指昆侑科技、安和公司、鎰威科技的江姓、呂姓、吳姓負責人,涉嫌將中國資安管控軟體包裝成台灣原創,標下外交部資管軟體標案,3年來不法所得2,000萬餘元,使外交部多個外館暴露在內部資訊外洩風險之中。台北地檢署今(13)日凌晨複訊結果部分出爐,4名被告均交保候傳。
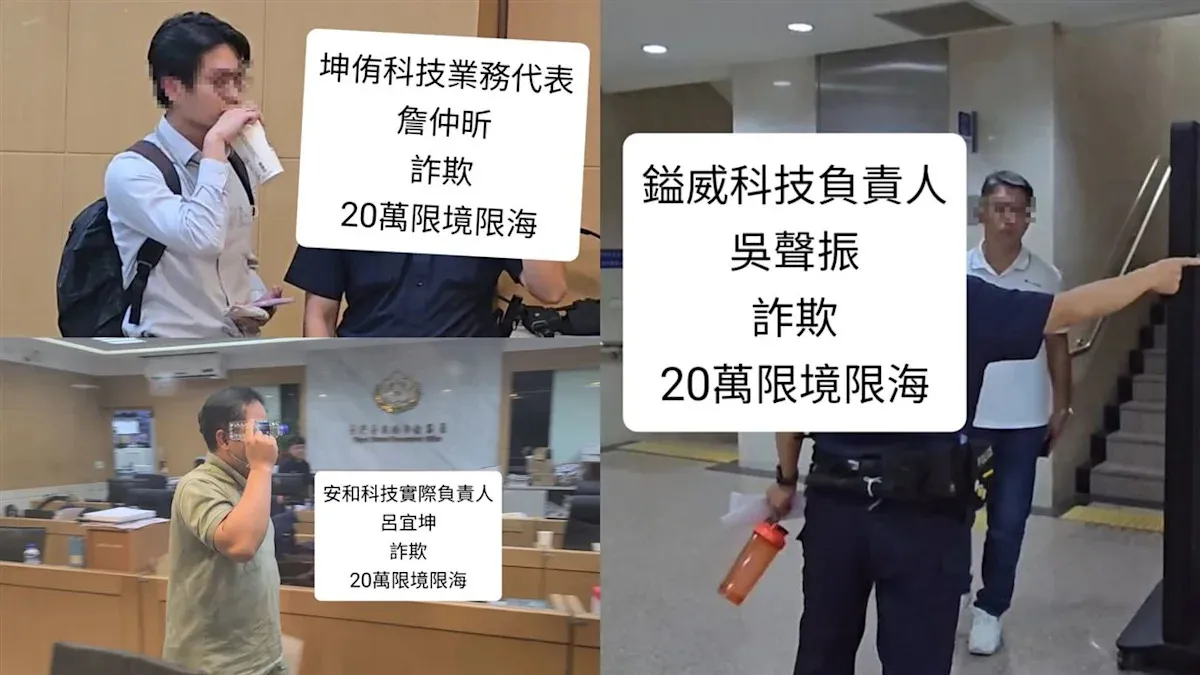
台北地檢署12日指揮調查局新北市調查處,兵分10路搜索,傳喚3名負責人及詹姓業務代表等4名被告到案,訊後移送北檢複訊。
複訊結果如下:安和科技負責人呂宜坤,20萬元交保,限制出境、出海;昆侑科技業務代表詹仲昕,20萬元交保,限制出境、出海;鎰威科技負責人吳聲振,20萬元交保,限制出境、出海;昆侑科技負責人江家德,25萬元交保,限制出境、出海。
檢調調查指出,涉案業者涉嫌將來自中國的資安管控軟體,改頭換面包裝成台灣原創產品,進而投標並取得外交部資管軟體標案。相關軟體被部署於外交部多個駐外館處,若軟體含有未揭露的通訊或傳輸機制,恐使內部資訊面臨外洩風險。
據檢調估算,涉案業者3年來透過標案不法獲利2,000萬餘元。目前全案的犯案手法與金流仍在釐清中,檢方將持續擴大偵辦。
近年來政府機關採購資安軟體時,對於產品產地與原始碼來源的審查日趨嚴格。此次案件涉及外交部標案,事涉駐外館處資訊安全,受到高度關注。
所謂「洗產地」手法,是指將境外產品透過包裝、貼牌或部分改作,偽裝成國內原創產品,以規避採購資格限制或審查。此類手法在政府標案中一旦被查獲,涉案廠商除面臨刑事責任,也可能被列入拒絕往來廠商名單。
本案引發外界對政府機關資安軟體供應鏈安全的討論。後續檢調若查出軟體確實存在資訊外洩風險,外交部可能需要全面檢視駐外館處的資訊系統,並更換相關軟體。
此外,本案也讓產業界重新檢視軟體供應鏈的透明度。相關人士建議,政府機關在採購資安產品時,除了審查廠商資格,也應要求揭露關鍵元件與原始碼的來源,並建立定期的安全稽核機制,才能從源頭降低風險。
檢調表示將持續追查涉案軟體的實際來源、金流去向,以及是否有其他政府機關採用同類產品。全案仍在偵辦中,4名被告交保後,檢方將擇期再傳喚相關證人釐清案情。