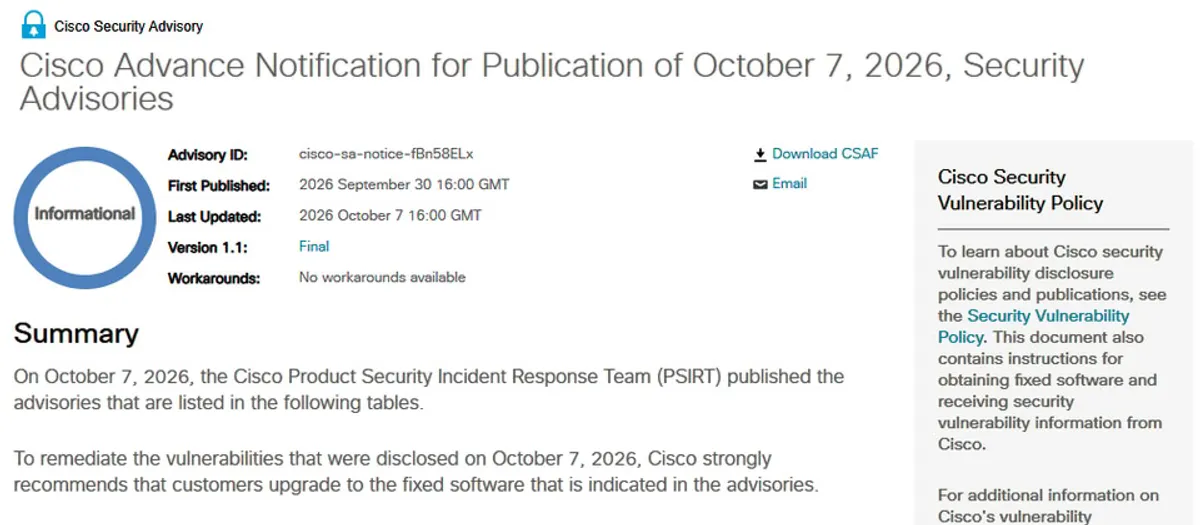
思科在 10 月 7 日發布一批資安公告,針對旗下多款產品一次修補 35 個漏洞。其中 16 個屬於重大等級,12 個為高風險等級,兩者合計占了近八成。由於這次沒有提供其他替代緩解作法,官方呼籲用戶儘速套用更新,不要拖延。
這次修補的產品線相當廣,涵蓋網路設備作業系統 NX-OS、應用政策基礎架構控制器 APIC,以及軟體授權管理平台 Smart License。從數量來看,NX-OS 就占了 14 個漏洞,是各產品中最多的一項。
其次是 Smart License,有 8 個漏洞;雲端代管網路平台 Meraki 有 7 個;負責資料中心網路政策管理的 APIC 則有 5 個。多個核心產品同時出現漏洞,也讓這波更新的範圍比往常更大。
在所有漏洞中,風險最高的是編號 CVE-2026-76482 的漏洞。它存在於 Smart License,成因是加密簽章驗證不當,CVSS 嚴重程度評分達到滿分 10 分,是本次公告中唯一拿到滿分的項目。
加密簽章驗證,是授權管理機制中確認軟體合法性的關鍵環節。一旦驗證機制出現瑕疵,就代表攻擊者可能有機會繞過正版授權的檢查,進而對授權管理平台本身動手腳,影響層面不只單一設備。
除了滿分漏洞之外,另外 15 個重大等級漏洞與 12 個高風險漏洞的細節,同樣值得管理者留意。重大與高風險合計 28 個,意味著這 35 個漏洞裡,每 5 個就有 4 個屬於需要優先處理的等級,整體嚴重程度偏高。
思科在公告中明確表示,這批漏洞沒有其他替代緩解措施。換句話說,企業無法靠調整設定或暫時關閉某項功能來擋,只能靠安裝官方釋出的修補程式來解決,更新是唯一的解法。
對於負責維運的團隊來說,接下來的動作很單純:先盤點環境中有哪些設備與系統受到影響,再依照官方公告的版本資訊安排更新時程,並在測試環境先驗證、確認無誤後再上線。
需要特別注意的是 NX-OS。作為思科網路設備的作業系統,它直接掌管交換器與路由器的運作,14 個漏洞同時出現在同一個平台上,更新的優先順序應該往前排,避免核心網路設備帶著已知漏洞運作。
整體來看,這是一次範圍廣、嚴重程度偏高的安全更新。企業用戶最好把這批修補納入近期的維護窗口處理,避免讓已知漏洞在內部網路中繼續存在,成為有心人士的下手目標。