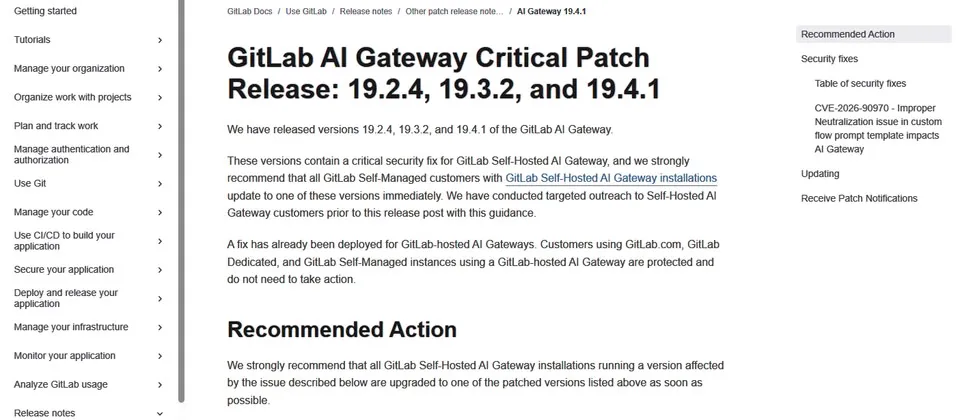
程式碼協作平台GitLab在10月2日發布AI Gateway的重要修補更新,一次推出19.2.4、19.3.2、19.4.1三個版本,修補一個CVSS嚴重程度評為9.9分的重大漏洞。GitLab呼籲自行架設AI Gateway的用戶,應立即套用其中一個新版因應。
這項漏洞的編號為CVE-2026-90970,影響範圍是18.1.6以上版本的AI Gateway。值得注意的是,GitLab代管的AI Gateway已經部署相關修正,使用代管服務的用戶無須採取任何行動,真正需要動手的是自行架設的用戶。
根據GitLab公布的資訊,漏洞的成因來自自訂流程提示範本的不當處理。在特定情況下,AI Gateway允許通過身分驗證的Duo Agent Platform使用者,利用特製的流程組態逃脫提示範本沙箱,進而有機會讓攻擊者在AI Gateway上執行任意命令。
CVSS評分達到9.9分,代表這是一個接近滿分的嚴重漏洞。一旦被成功利用,攻擊者可在受影響的AI Gateway環境中執行任意命令,等同於取得該服務的執行控制權,潛在影響包括資料外洩、服務遭竄改等風險。
漏洞利用的前提條件是攻擊者必須先通過身分驗證,屬於Duo Agent Platform的使用者。這表示漏洞並非匿名即可觸發,但任何具備該平台帳號的人員都有可能利用,包括權限較低的帳號在內,企業不能因為需要驗證就掉以輕心。
GitLab這次一次為三個主要版本線發布修補,顯示影響範圍涵蓋多個長期支援版本。用戶可依自己目前使用的版本線,選擇對應的最新修補版進行升級,不必強制跨大版本更新。
對於企業IT部門而言,這類公告的標準處置流程是先確認內部是否部署了受影響版本的AI Gateway,再安排修補時程。由於漏洞允許執行任意命令,在修補完成前,也建議檢視相關服務的存取紀錄,確認是否出現異常活動。
近年AI相關基礎設施的漏洞通報有增加趨勢。AI Gateway作為串接各種AI功能的服務中繼層,一旦被攻破,可能連帶影響背後的模型服務與資料,企業在導入AI工具鏈時,資安維護必須與功能導入同步進行。
提示範本注入類漏洞在AI應用中並不罕見,但這次GitLab的案例發生在流程組態層面,提醒開發者即使是管理員設定的範本與組態,也可能成為攻擊路徑,範本沙箱的隔離強度需要特別檢視。
GitLab將這項修補標註為重要更新,代表其嚴重性足以要求用戶優先處理。自行架設的用戶若遲遲未更新,將持續暴露在已知漏洞的風險下,而漏洞細節公布後,被掃描與利用的速度通常會加快。
目前GitLab官方文件已提供各版本線的下載與升級指引。建議維運人員在測試環境驗證後,盡快將正式環境的AI Gateway升級至19.2.4、19.3.2或19.4.1其中之一,並確認代管服務已無須處理。