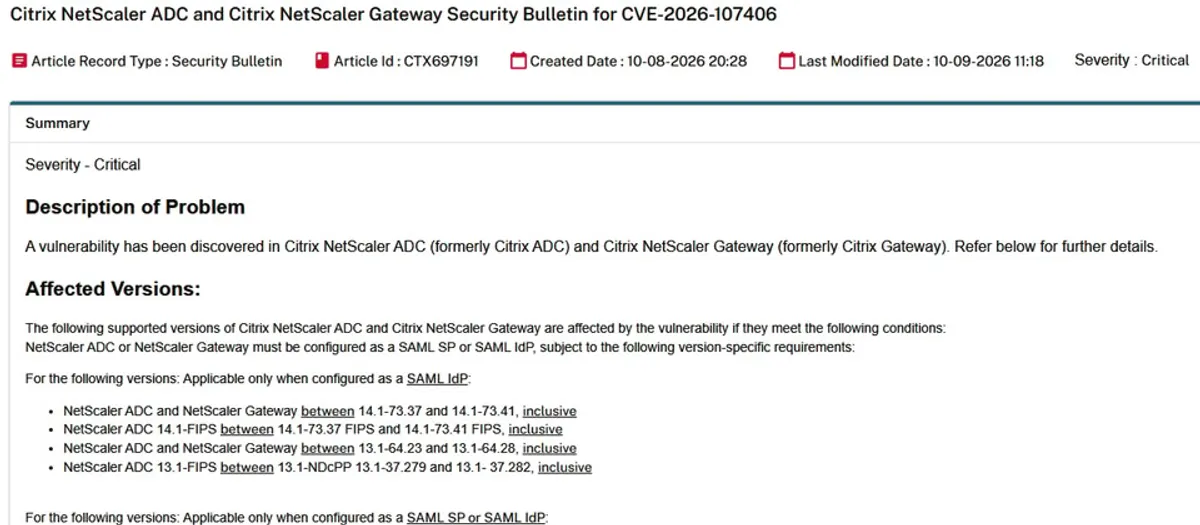
Citrix在10月8日公布NetScaler的一項新漏洞,編號CVE-2026-107406,屬於記憶體緩衝區溢位弱點,可能導致遠端程式碼執行或阻斷服務攻擊,CVSS v4.0嚴重程度評為9.5分。
這項漏洞影響的是被配置為SAML服務提供者或身分驗證提供者的NetScaler應用程式交付控制器與閘道系統,相關用戶應留意自身配置是否在影響範圍內。
Citrix已發布新版NetScaler修補程式因應,並透過官方部落格說明,目前尚未發現這項漏洞遭到利用的跡象。
這項漏洞被歸類為記憶體緩衝區溢位,代表攻擊者可能透過精心設計的輸入觸發異常,進而執行任意程式碼或癱瘓服務。9.5分的評分也顯示其危害程度接近最高等級。
遠端程式碼執行意味著攻擊者可能在未經授權的情況下於設備上執行指令,阻斷服務則可能導致相關應用程式中斷,兩者都可能對企業營運造成直接衝擊。
回顧近期的修補動態,從9月底至10月上旬,Citrix已為NetScaler修補一系列資安漏洞,其中編號CVE-2026-88771、CVE-2026-88772以及CVE-2026-88779的重大漏洞,都已經遭到實際利用。
相較於先前漏洞已遭利用的情況,這次公布的新漏洞目前尚未出現利用跡象,對用戶而言是及早修補、搶在攻擊者之前的機會。
不過,從攻擊者積極鎖定NetScaler的態勢來看,重大漏洞從公布到被利用的時間差正在縮短,用戶不宜因尚未發現利用跡象而延後修補。
建議管理NetScaler設備的資訊人員儘速評估並套用Citrix發布的更新,同時確認設備的SAML相關配置,確保防護處於最新狀態。
後續可關注Citrix是否更新利用狀態的說明,以及資安社群是否觀察到針對這項漏洞的掃描或攻擊活動。