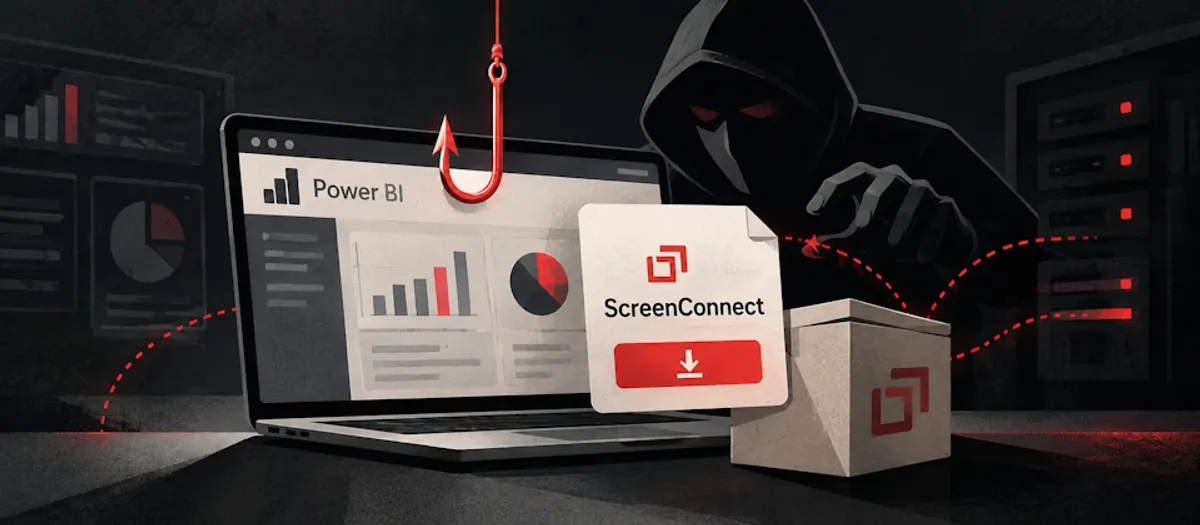
資安業者Huntress近日揭露一波新型網路釣魚攻擊。攻擊者並不利用任何軟體漏洞,而是把腦筋動到微軟的Power BI服務上,用它的合法網域當作掩護寄出網釣郵件,讓收件端的安全系統不容易察覺。最終目標,是誘使受害者安裝遠端監控與管理工具ScreenConnect,替後續的遠端存取鋪路。
這波攻擊的巧妙之處,在於利用郵件安全系統對知名合法網域的信任。許多企業的郵件過濾機制會對微軟旗下的網域放行,攻擊者正是看準這一點,把網釣的落點設在Power BI上。信件透過Outlook寄出,受害者點開後會被引導到一個看似參考文件、實際由攻擊者偽裝的Power BI頁面。
頁面上的下載按鈕是關鍵陷阱。受害者點下後,不會真正下載什麼文件,而是被重新導向到攻擊者控制的外部網站。這個中轉網站還會先檢查來訪者的裝置與瀏覽器環境,目的就是辨識並避開自動化的安全掃描沙箱,等確認是真人操作後,才在幾秒內自動啟動ScreenConnect安裝程式的下載。
ScreenConnect本身是一款合法的遠端監控與管理工具,常被IT人員用來遠端維護電腦,但也正因為它是合法軟體,更不容易引起懷疑。研究人員發現,一旦安裝完成,攻擊者就能透過它建立與受害電腦的遠端連線,形同在被害者電腦上開了一扇後門。
更棘手的是,攻擊者還會進一步部署第二套ScreenConnect用戶端,連接到另一台遠端管理伺服器。兩套用戶端互為備援,即使受害者或防毒軟體移除了其中一套,攻擊者仍可透過另一套維持遠端存取,等於上了雙保險。
這類攻擊凸顯了合法雲端服務被濫用的趨勢。攻擊者不再自己架設可疑網域,而是寄生在人人信任的大型平台上,傳統只看網域信譽的防禦手段因此失效。Huntress指出,企業應該把戒心從「寄件網域是否可疑」轉移到「連結與行為是否異常」。
針對這波攻擊,Huntress提出幾項具體建議。首先留意任何利用合法雲端服務連結發動的網釣郵件,教育員工不要看到微軟網域就放鬆警戒。其次,監控環境中是否有非預期安裝的ScreenConnect用戶端,特別是未經核准的遠端管理連線。
此外,也要留意可疑的排程工作與指令碼。攻擊者為了維持長期存取,往往會在系統中留下排程任務或啟動項,這些都是事後鑑識與日常監控可以著力的線索。
值得注意的是,遠端管理工具被濫用並非新鮮事,過去已有不少攻擊利用類似手法。但這次結合Power BI合法網域與環境檢查反掃描的組合,顯示攻擊者的作案流程正在變得更細緻、更難被自動化防禦攔下。
對一般使用者而言,防範之道仍是老生常談卻最有效:收到要求下載或安裝軟體的郵件,先停下來確認寄件者身分與請求是否合理;透過官方管道下載軟體,不要直接點擊郵件中的按鈕。企業端則應建立軟體安裝的核准流程,避免員工自行安裝來路不明的工具。