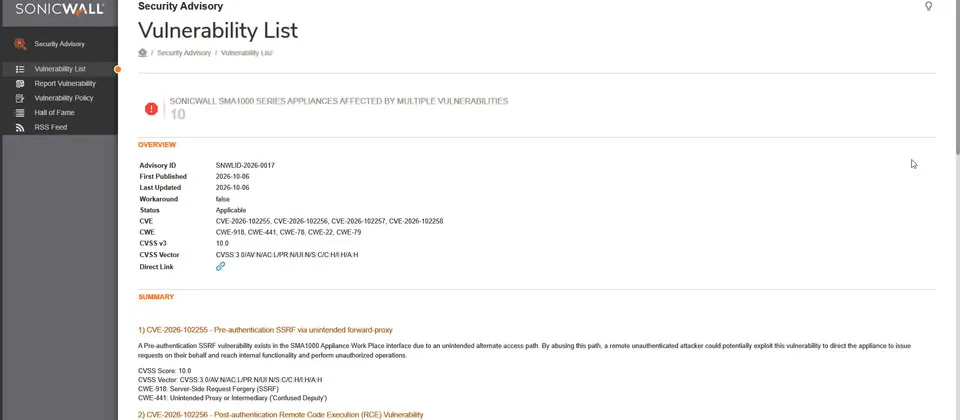
資安廠商 SonicWall 在 10 月 6 日對 SMA1000 設備的用戶發布警告,推出一波熱修補更新,一口氣修補四個漏洞,包括 CVE-2026-102255、CVE-2026-102256、CVE-2026-102257 與 CVE-2026-102258。廠商表示,由於目前沒有其他替代的緩解措施,呼籲用戶盡速套用更新,不要拖延。
這批漏洞中最受矚目的,是 CVSS 嚴重程度評分達到滿分 10 分的 CVE-2026-102255。這是一個「預先身分驗證」的伺服器請求偽造漏洞,存在於 SMA1000 的 Appliance Work Place 介面。所謂預先身分驗證,意思是攻擊者在動手之前不需要任何帳號或密碼,就能嘗試觸發漏洞。
根據廠商的說明,這個漏洞的成因是非預期的替代存取路徑。一旦攻擊者成功利用,就有機會在完全不經過身分驗證的情況下,接觸到設備的內部功能,並執行未經授權的操作。這類伺服器請求偽造漏洞的危險之處,在於攻擊者可以假借伺服器本身的身份,向內部網路發出請求,進一步探查或存取原本不對外開放的服務。
SMA1000 是企業常用的安全行動存取設備,主要提供遠端 VPN 與行動裝置接入,通常就部署在企業網路的邊界位置。邊界設備一旦被攻破,攻擊者就有機會把它當作進入內部網路的跳板,後續的橫向移動與資料存取都可能接踵而來。這也是為什麼評分會衝上滿分的原因:攻擊門檻低、影響範圍大。
廠商目前並未提及這批漏洞是否已經遭到實際利用。不過有鑑於今年 7 月與 9 月,SonicWall 先後修補的 SMA1000 重大漏洞 CVE-2026-15409 與 CVE-2026-83548,事後都成為攻擊者實際鎖定利用的標的,用戶實在不能掉以輕心。歷史經驗顯示,這類邊界設備的漏洞從修補公告發布,到出現掃描與利用工具,往往只有短短幾天。
對於正在使用 SMA1000 的企業與機關而言,現在最重要的動作就是確認設備韌體版本,盡快完成熱修補更新。同時建議一併檢視設備的存取紀錄,留意近期是否有異常的登入嘗試或不明的對外連線。資安事件的應變黃金時間很短,等到被通報才處理,通常已經太晚。
值得一提的是,預先身分驗證漏洞之所以特別棘手,是因為它完全不仰賴社交工程或帳號外洩。攻擊者不需要釣魚、不需要猜密碼,只要設備暴露在網際網路上,就可能直接發動攻擊。對於把這類設備掛在公網上的組織來說,修補的優先順序應該拉到最高。
接下來可以關注的,是廠商是否會釋出更多技術細節,以及資安社群是否觀察到針對這批漏洞的大規模掃描活動。無論如何,先把修補套用上去,才是目前最務實的自保方式。