十月中旬全球資安事件密集爆發。微軟十月例行安全更新一口氣修補超過一千四百個漏洞,其中遠端程式碼執行漏洞達三百一十五個、CVSS 評分八點八分以上者達二百六十二個,雙雙改寫近十三個月紀錄;同一時間,熱門網頁開發框架 Next.js 也緊急釋出安全更新,修補兩項評分高達九點五的重大漏洞。
此外,Meta 證實公司 GitHub 儲存庫數星期前遭入侵,產品程式碼連同約一千五百名人員資料外洩;法國數百家超市的 Danfoss 冷藏控制系統遭駭客遠端操控,導致大量食品報廢;美國司法部則在俄亥俄州與德州展開協同行動,打擊北韓遠端工作詐騙網路,一舉起訴十四人。
對台灣讀者最值得警惕的一則,是資安公司趨勢科技旗下研究團隊在十月十三日發出的示警:隨著新款 iPhone 開放預購,網路上出現大量搭上熱度的可疑網站,部分惡意網站甚至能辨識訪客的 iOS 版本,利用已知漏洞發動攻擊。
微軟在十月十三日發布例行安全更新,隔日再發布安全更新概覽影片,說明本月漏洞數量的變化。微軟客戶服務與支援部門經理 Josh Daniel 指出,本月遠端程式碼執行漏洞達三百一十五個,回顧過去十三個月,每月揭露的 RCE 漏洞平均約八十個,本月暴增至將近四倍。
CVSS 評分達八點八分以上的漏洞本月有二百六十二個,是每月平均約五十個的五倍,兩項數量均創近十三個月新高。在微軟本月修補的一千四百多個資安漏洞中,Josh Daniel 特別點名五項值得留意。
其中最危險的兩項,都與 Windows 網路服務有關:影響 DHCP Server 的 CVE-2026-96934 與影響 DNS Server 的 CVE-2026-83869,兩者皆為 RCE 漏洞,CVSS 評分都達九點八分。攻擊者無須通過身分驗證,也不需要使用者互動,就可能透過網路在受影響系統執行程式碼。
其餘三項分別是:CVE-2026-96951,修補前已遭實際利用的 Windows Shell 安全功能繞過漏洞;CVE-2026-70279,Exchange Server 欺騙漏洞,CVSS 九點三分,攻擊者可能透過特製連結誘騙使用者點擊進而濫用其權限,若受害者具有管理員權限,潛在影響更大;CVE-2026-65674,SQL Server 的 RCE 漏洞,CVSS 八點八分,攻擊者即使只有低權限,也可能在無須使用者互動的情況下遠端執行程式碼。
網頁開發框架 Next.js 開發團隊發布十五點五點二八與十六點四點一安全更新,修補兩項重大遠端程式碼執行漏洞及一項高風險阻斷服務漏洞。兩項 RCE 的 CVSS 四點零評分均達九點五,攻擊者在符合特定條件時,無須登入便可能在網站伺服器執行程式碼,受影響功能包括 SVG 影像最佳化與伺服器快取,官方建議使用者儘速升級。
受影響版本最廣的是 SVG 影像處理漏洞 CVE-2026-96889。Next.js 使用影像處理函式庫 Sharp 最佳化影像,而其底層用來處理 SVG 影像的 librsvg 存在記憶體安全漏洞。Next.js 預設不會透過影像最佳化 API 處理 SVG 影像,須另行啟用相關設定;當網站部署於採用 glibc 的 Linux 環境並符合特定執行條件時,攻擊者可能藉由影像最佳化 API 觸發漏洞,在伺服器端執行任意程式碼。該漏洞影響 Next.js 十點零點零至十五點五點二七,以及部分十六點 x 版本。
Sharp 已在零點三五點五版納入修補後的 librsvg,新版 Next.js 也採用修補後的 Sharp。開發者若尚未升級 Next.js,可先確認實際使用的 Sharp 版本是否至少為零點三五點五。
另一項重大 RCE 漏洞影響 Next.js 十六的伺服器快取功能。該功能可暫存伺服器的運算結果,讓後續請求直接使用、減少重複處理;但在使用應用程式路由架構及快取元件的網站中,如果快取函式回傳多個用來儲存數值資料的特殊陣列,攻擊者就可能透過特製請求,利用 React 伺服器元件的漏洞執行任意程式碼。官方指出攻擊須符合特定條件,並非所有使用快取功能的網站都會受到影響,受影響版本為十六點零點零至十六點四點零。
第三項漏洞與 App Router 的 Server Actions 有關。該功能讓網頁直接呼叫伺服器端函式,常用於表單提交或更新資料;當網站至少使用一項 Server Action,攻擊者可能傳送特製請求,使 CPU 用量異常升高,同一個伺服器行程因此無法繼續處理其他請求,造成服務阻斷。官方將其嚴重程度列為高風險,CVSS 評分八點二;使用 Pages Router 或未使用 Server Actions 的網站不受影響,影響範圍為十三點零點零至十五點五點二七,以及十六點零點零至十六點四點零。
近日 Meta 的 GitHub 儲存庫遭駭,被不明人士竊走產品程式碼及大約一千五百名人員資料,消息也獲得 Meta 證實。事件發生在數個星期前,駭客是利用一名員工憑證存取公司 GitHub 儲存庫,而非公司系統本身有漏洞。
Meta 表示,外洩的資料百分之九十九是公司產品程式碼,只有百分之一是個人資料,而這些資料是不慎誤儲存於 GitHub 的,因為這違反公司政策;但 Meta 又補充,外洩看似個資的其實是測試用的合成資料。該公司聲稱受影響的人員大約為一千五百人,其中大部分為美國員工,Meta 已經通知這些人員,不過未說明外洩的個人資料類型。
Meta 未透露員工憑證是經由什麼管道外洩,也未透露遭竊取的資料有多少。作為事後補救,Meta 已經將被駭入的 GitHub 儲存庫憑證輪換,並強化受影響的開發中產品的安全性,同時增加掃描工具,確保未來不會再誤上傳使用者資料到 GitHub 上。
回到台灣讀者最該留意的 iPhone 預購詐騙。趨勢科技將這些可疑網站大致分為三類。第一類利用「提前預購」、「限量搶先買」等話術吸引消費者下單:Apple 二零二六年九月發表會前,就已出現模仿 iPhone 銷售頁面的網站,等到 Apple 正式公布售價、規格與上市資訊後,這些網站還會快速更新內容,增加辨識難度。
第二類則是以 Apple 或 iPhone 為主題的廣告導流網站,將訪客帶往其他廣告或聯盟行銷頁面,透過使用者點擊、註冊或完成指定行動取得佣金。趨勢科技強調,聯盟行銷本身不代表詐騙,但網站名稱出現 Apple 或 iPhone,也不代表與 Apple 有官方關係,頁面宣稱的優惠也不一定來自官方。
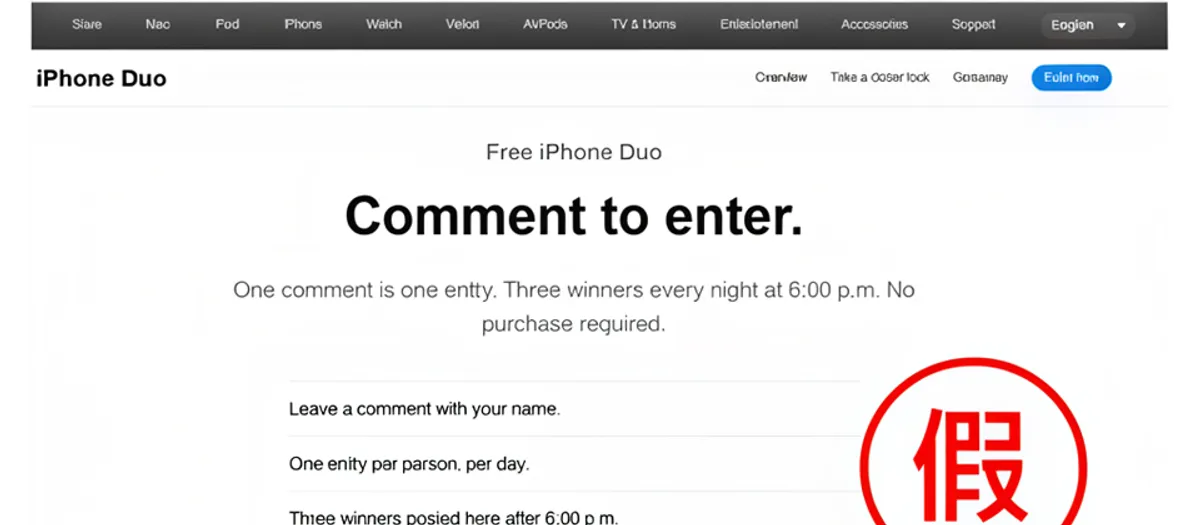
第三類風險更值得留意:研究人員曾發現假冒「iPhone Duo 免費抽獎」與折扣活動的網站,會先辨識訪客使用的 iOS 版本,如果發現系統存在已知安全漏洞,就可能進一步利用漏洞發動攻擊。換言之,即使使用者沒有輸入密碼、下載 App 或按下購買按鈕,只要 iPhone 系統未及時安裝安全更新,單純開啟網頁也可能面臨風險。
趨勢科技提醒,除了透過官網或可信任通路確認預購資訊,也應持續更新手機作業系統與 App。
法國數百家超市近日發生 Danfoss 冷藏控制系統遭駭事件,駭客遠端操控設備啟動除霜功能,導致溫度異常升高,大量生鮮及冷凍食品報廢。事件發生後,資安監測組織 Shadowserver 基金會於十月十五日警告,迄今全球仍觀察到至少三百六十五組 Danfoss AK-SM800A 控制器暴露於網際網路。
從地理區域來看,以法國的一百零八組最多,其次是美國的三十六組與比利時的三十三組。整體暴露數量較前幾日的五百五十組以上有所減少,但風險尚未消除,Shadowserver 呼籲業者將設備移出公開網路。法國、德國與義大利的資安機關也建議業者檢查冷藏控制設備遠端維護管道,將設備管理功能限制在受保護的網路,避免遭外部直接存取,並透過 VPN、韌體更新及存取權限控管等措施降低風險。
美國司法部十月十三日宣布在俄亥俄州與德州展開協同行動,打擊北韓利用 IT 工作者滲透美國企業、取得非法收入的網路。美國司法部指出,北韓人員利用竊取或偽造的美國身分應徵遠端職位,再透過美國境內協力者代管企業配發的筆電,掩飾實際工作地點,並將薪資收入轉往北韓相關帳戶。
在俄亥俄州,聯邦檢方起訴十四人,包括兩名美國公民及多名在中國的人士,指控其涉及逾七十家美國企業的工作詐騙,自二零一九年至二零二五年間共獲得約三百萬美元收入。檢方指這類活動不僅涉及身分盜用與洗錢,也可能讓北韓人員接觸企業內部系統及敏感資料,薪資收入則疑似流向受制裁的北韓。
另一方面,FBI 在德州執行「孤星集結行動」,搜索逾四十處涉嫌充當北韓遠端 IT 工作者筆電農場的住宅,查扣約一百八十七臺筆電及鍵盤、影像與滑鼠切換設備。這些據點由美國境內協力者代為保管企業配發的工作設備,讓身處海外的北韓人員遠端工作,掩飾實際所在地。
俄羅斯龍頭網路服務商 Yandex 多座資料中心近日接連遭無人機襲擊後,影響大量網路服務,網路流量也大幅下降,引發外界猜測俄羅斯惡意機器人及相關自動化惡意活動也會連帶受到重創。不過,資安與網路服務業者 Cloudflare 於十月十四日分析其 Radar 與 Bot Management 數據指出,Yandex 搜尋服務與 Yandex Cloud 的流量雖然大幅下降,但並無證據顯示此次事件造成全球惡意網路活動明顯減少。
Cloudflare 進一步發現,Yandex Cloud 上的漏洞掃描與 WordPress 外掛探測流量雖顯著減少,但部分惡意自動化活動迅速轉移至其他俄羅斯雲端業者,並延續相同的 TLS 用戶端指紋、請求路徑及 HTTP 標頭,針對博彩網站的機器人請求量甚至略微增加。Cloudflare 也未觀察到俄羅斯來源的社群媒體流量出現異常變化,認為目前資料不支持此次襲擊已有效遏止社群操縱活動的說法。
背景脈絡方面,北韓 IT 工作者滲透並非新手法,本案時間跨度自二零一九年至二零二五年長達六年,透過美國境內協力者代管設備、掩飾實際所在地是這類網路的典型模式。另一方面,Windows Shell 漏洞 CVE-2026-96951 在修補前就已遭實際利用,顯示攻擊者會在漏洞揭露後迅速出手,企業的修補空窗期正在被壓縮。
影響分析上,DHCP 與 DNS 伺服器漏洞 CVSS 高達九點八分,且無須身分驗證、不需要使用者互動即可透過網路遠端執行程式碼,一旦遭利用,恐波及整體網路基礎設施,企業 IT 部門應列為最優先處理。對一般使用者而言,假 iPhone 預購網站的攻擊模式門檻極低——受害者不需要做任何事,只要系統沒有更新就可能中招;而法國超市事件則顯示,暴露在公開網路的工業控制設備可以直接衝擊民生,大量食品報廢的損失由業者與消費者共同承擔。
後續發展值得關注:網站開發者應儘速將 Next.js 升級至十五點五點二八或十六點四點一;未能立即升級者,先確認 Sharp 版本至少為零點三五點五。企業 IT 管理員應優先處理微軟十月更新中的 DHCP、DNS 與 Exchange 漏洞。一般使用者收到 iPhone 預購優惠連結時,先透過官網或可信任通路查證,並確認手機作業系統為最新版本;擁有 Danfoss 控制設備的業者,則應將管理介面移出公開網路,並落實 VPN、韌體更新與存取權限控管。
- 一千四百多個:微軟十月修補的漏洞總數。
- 三百一十五個:本月 RCE 漏洞數量,約為過去十三個月平均(八十個)的四倍,創近十三個月新高,顯示攻擊面快速擴大。
- 二百六十二個:CVSS 八點八分以上的漏洞數量,約為月均(五十個)的五倍,同創近十三個月新高。
- 九點八分:DHCP Server 與 DNS Server 漏洞的 CVSS 評分,且無須驗證即可遠端利用,是本月威脅層級最高的漏洞。
- 九點五分:Next.js 兩項重大 RCE 漏洞的 CVSS 評分,無須登入便可能在伺服器執行程式碼。
- 八點二分:Next.js Server Actions 阻斷服務漏洞的 CVSS 評分,列為高風險。
- 一千五百人:Meta GitHub 外洩事件受影響人員數,多為美國員工。
- 三百六十五組:全球仍暴露於網際網路的 Danfoss AK-SM800A 控制器數量,法國一百零八組最多,風險尚未消除。
- 一百八十七臺:FBI 在德州查扣的筆電數量,另有鍵盤、影像與滑鼠切換設備。
- 約三百萬美元:北韓 IT 工作者詐騙網路六年間的不法所得,涉及逾七十家美國企業。