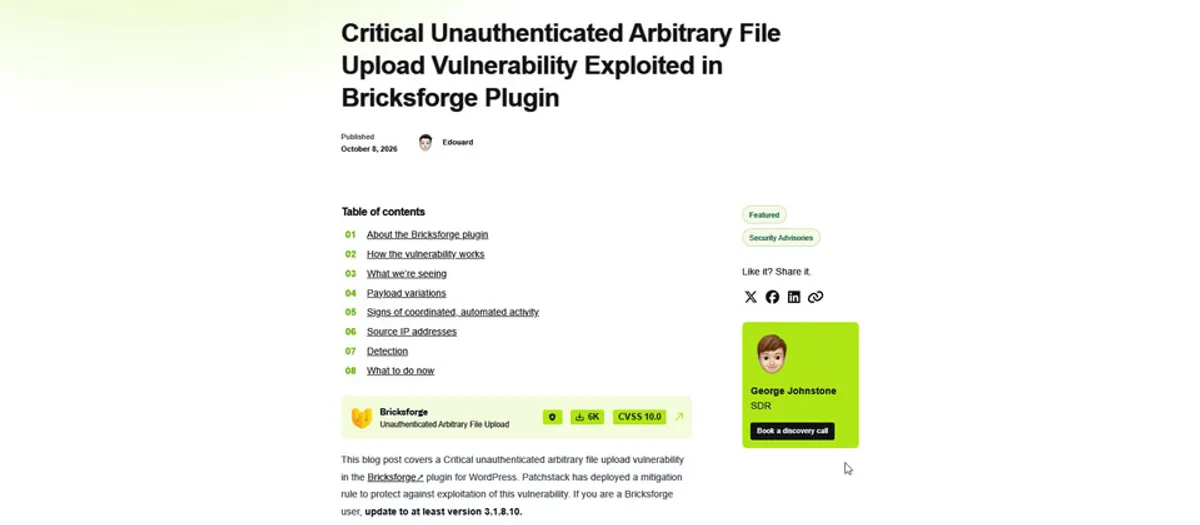
資安公司 Patchstack 發出警告,WordPress 網頁建構外掛 Bricksforge 的一個任意檔案上傳漏洞,已經被攻擊者拿來實際利用。值得注意的是,這個漏洞的 CVE 編號才剛公布,攻擊者在不到一天的時間內就把它投入實戰,網站管理者必須儘快更新。
這個漏洞的編號是 CVE-2026-85097。Patchstack 在世界協調時間 10 月 7 日晚間 9 點 47 分,開始觀測到針對它的攻擊活動。由於 CVE 編號也是在同一天公布,等於攻擊者幾乎是同步就把新漏洞用於實際攻擊。
漏洞的成因,在於 Bricksforge 完全信任使用者上傳檔案的中繼資料。外掛雖然會檢查檔案的 MIME 類型,卻沒有檢查參數裡的實際內容,讓攻擊者有機會在未經身分驗證的情況下,遠端上傳並執行任意 PHP 程式碼。這個漏洞的 CVSS 嚴重程度評分達到滿分 10 分;不過負責登記這個 CVE 編號的資安公司 Wordfence,給的是 9.8 分。
受影響的是 3.1.8.9 之前的 Bricksforge 版本。開發團隊已經發布 3.1.8.10 版進行修補,還沒更新的網站應該儘速升級。
Patchstack 指出,大部分的攻擊都是衝著 Bricksforge 的 REST API 來的。攻擊者發出的請求都帶有特製參數,其中有一個很特別的金鑰簽章:伺服器端的路徑指向 GIF 或 PNG 圖檔,但網址卻指向 PHP 檔案,藉此繞過檢查。
觀測到的攻擊分成兩波。第一波由 44 個 IP 位址在幾秒鐘內發出 56 個帶有相同惡意酬載的請求;第二波則由 3 個 IP 位址發動,攻擊者鎖定同一個暫存檔案,測試了 25 種 PHP 副檔名與編碼方式,顯然在嘗試找出能成功上傳的組合。
對於使用 WordPress 架站、又有安裝 Bricksforge 的網站來說,現在最重要的是確認版本並完成更新。漏洞從公布到被利用只隔了不到一天,這種速度意味著還沒修補的網站,暴露在攻擊之下的時間窗口非常短。