資安業者 Patchstack 在 10 月 6 日發布警訊,攻擊者正利用兩款熱門 WordPress 外掛的跨網站指令碼漏洞,試圖入侵網站並建立隱藏的管理員帳號,其中一款外掛安裝量超過 50 萬個網站,影響範圍可觀。
研究人員在 10 月 4 日首度觀察到針對外掛「WPC Product Bundles for WooCommerce」的攻擊,隔日又發現相同攻擊程式轉而利用「Ninja Forms」的漏洞。前者是搭配 WooCommerce 的商品組合工具,後者是廣受歡迎的自訂表單外掛,兩款功能不同的外掛成為同一波攻擊的目標。
這波攻擊的手法是,攻擊者把惡意 JavaScript 程式碼藏進訂單資料或表單提交內容,當已登入的管理員在後台檢視資料時,惡意程式碼便會執行並安裝惡意外掛,攻擊者藉此在網站上建立多重存取管道。
這些存取管道包括新增管理員帳號、隱藏的管理帳號、隱藏的登入入口,以及檔案管理工具。
最棘手的是,即使網站管理者後來刪除了受影響的外掛,攻擊者仍然可以透過這些隱藏的登入口持續存取網站,等於在網站裡留了一道後門。
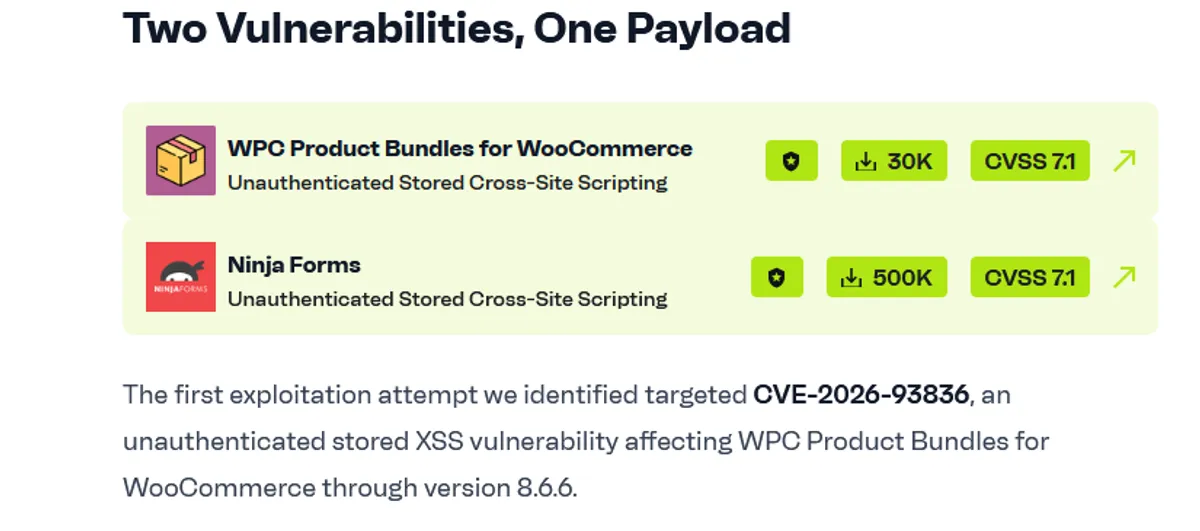
Ninja Forms 是安裝量超過 50 萬個網站的自訂表單外掛,漏洞編號 CVE-2026-94504,CVSS 評分 7.2 分,影響 3.15.3 及之前版本,已在 3.15.4 修補。
至於 WPC Product Bundles for WooCommerce,安裝量超過 3 萬個網站,遭利用的漏洞編號為 CVE-2026-93836,CVSS 評分同樣為 7.2 分,影響 8.6.6 及之前的版本,已於 8.6.7 版本修補。
Patchstack 進一步指出,他們發現針對這兩款外掛的攻擊,都會載入來自同一個網域的 JavaScript 酬載,顯示這波攻擊活動很可能出自同一個威脅行為者之手,並非偶然的零星攻擊。
對網站管理者而言,最直接的應對方式就是盡快把外掛升級到已修補的最新版本。資安專家也提醒,即使已經完成升級,也應檢查網站上是否出現不明的管理員帳號或陌生的檔案管理工具,確認攻擊者是否已經趁虛而入。
WordPress 外掛生態龐大,是駭客攻擊的焦點,定期更新與主動稽核格外重要。目前這波攻擊是否已造成大規模入侵仍有待統計,資安社群呼籲使用這兩款外掛的管理者儘速採取行動,避免成為下一個受害者。