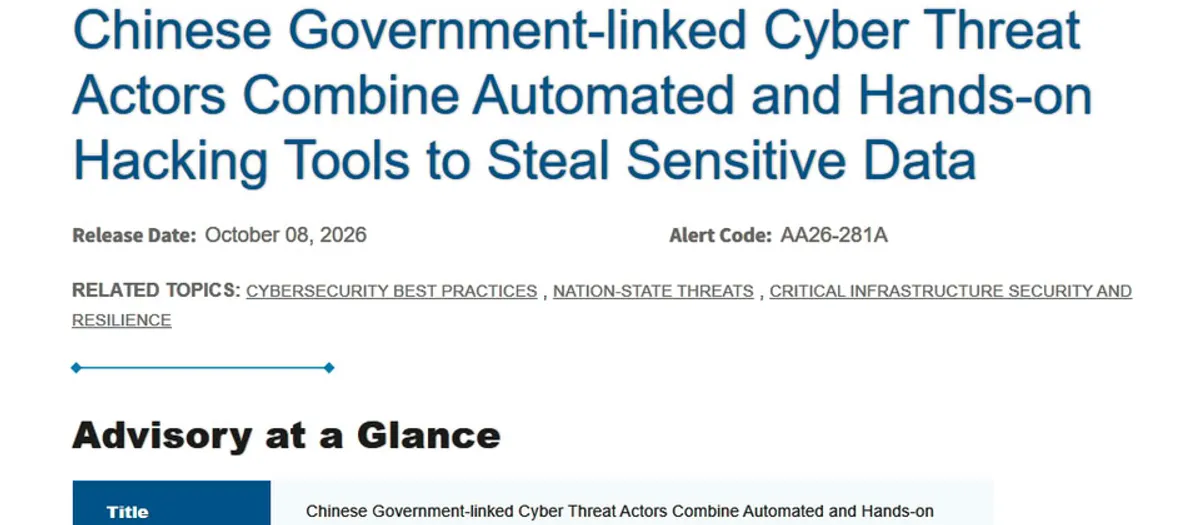
美、英、澳、加、日、紐西蘭與西班牙的資安及執法機構,在 10 月 8 日發布聯合資安公告,指出與中國政府有關聯的永信至誠科技,參與駭客團體 Flax Typhoon 的攻擊並提供作案工具。同日,美國 CISA 將其中 5 個漏洞列入已遭利用漏洞名單,要求聯邦機構限期修補。
聯合公告指出,永信至誠科技除提供攻擊工具及基礎設施,也有員工直接參與網路入侵,支援駭客攻擊。
攻擊範圍涵蓋東南亞、非洲及北美,鎖定政府服務與設施、重要製造業、醫療照護與公共衛生,以及資訊科技等領域。
美國政府曾指出,Flax Typhoon 特別鎖定台灣,目標包括電信、教育及資訊科技領域;永信至誠科技也因涉及 Flax Typhoon 的入侵活動,在 2025 年 1 月遭美國制裁。
公告指出,駭客以 MicroScan 等工具大量掃描對外開放的網站及網路服務,尋找可利用的漏洞,也使用跨站指令碼攻擊及密碼噴灑手法,並在部分受害系統安裝合法的 SoftEther VPN 軟體,維持遠端存取管道。
聯邦調查局在調查中取得攻擊者保存的遭竊郵件資料,發現東南亞的政府機關、執法單位及醫療機構有郵件遭竊。攻擊者也曾從微軟 Exchange 郵件伺服器及雲端郵件服務竊取郵件,並以 DCSync 技術複製網域控制站的帳號憑證等敏感資料。
攻擊者共利用 8 個已知漏洞,其中 5 個被列入已遭利用漏洞名單,要求聯邦機構在 10 月 11 日前完成修補。
這 5 個漏洞依嚴重程度,分別是滿分 10 分的 ProFTPD 存取控制不當、9.8 分的 OnlyOffice 路徑遍歷、8.1 分的 Apache Struts 命令注入,以及 7.5 分和 7.2 分的 BIND 資料處理錯誤與 Strapi 明文儲存。另外 3 個則是 GNU Bash 命令注入、Ivanti Connect Secure 任意檔案讀取及 GitLab 遠端程式碼執行,其中兩個早在 2021 年就已列入名單,顯示老舊漏洞仍被反覆利用。
公告建議企業檢查暴露於公開網路的服務並修補漏洞,對 Webmail、VPN 及重要系統帳號部署多因素驗證,監控異常帳號活動與遠端連線,並提供入侵指標協助企業調查。
這次多國聯合發布公告,顯示國際社會對國家支持的網路攻擊越來越重視。對使用老舊系統或尚未修補漏洞的組織而言,這記警鐘來得正是時候。