即時通訊軟體Telegram的桌面版近日被揭露一項高風險安全漏洞,可能讓攻擊者誘使使用者點擊特製連結,進而竊取本機檔案,甚至接管使用者帳號。資安研究人員已公開這個漏洞的概念驗證程式碼,代表攻擊手法已被完整重現。
這個漏洞編號為CVE-2026-107181,CVSS嚴重性評分高達8.6分,屬於高風險等級。受影響的版本為Telegram Desktop 7.2.8及以前的所有版本,使用範圍相當廣泛。
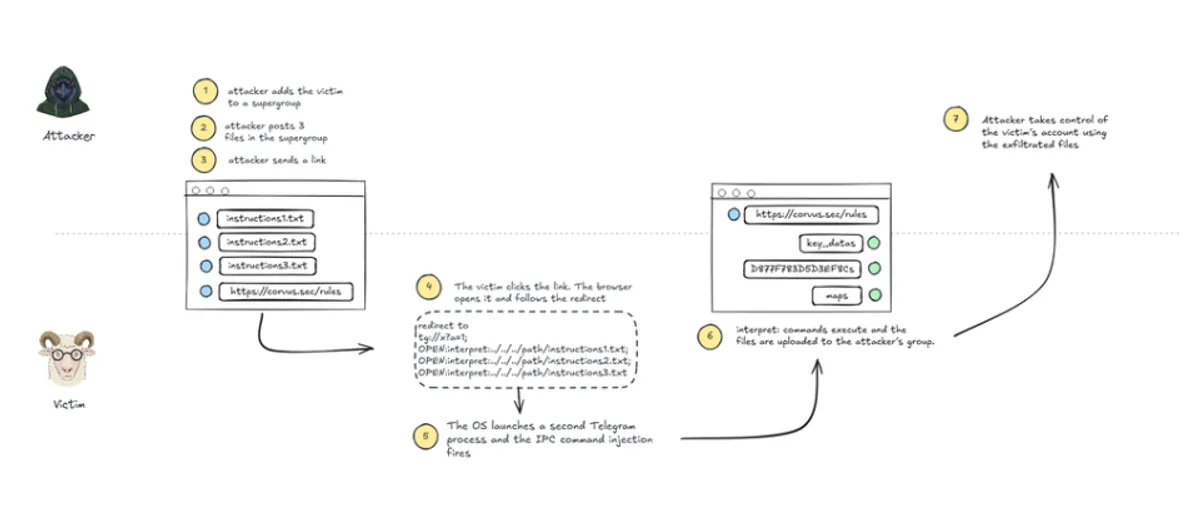
根據研究人員的分析,問題出在Telegram Desktop處理程序間通訊的環節。程式在處理用來分隔指令的字元時沒有做好過濾,讓攻擊者有機會在指令中夾帶額外的惡意指令。
一旦受害者點擊了攻擊者精心設計的連結,攻擊者就能利用這個弱點,調用Telegram內部的功能來讀取受害者電腦上的檔案,並且把檔案傳送到攻擊者控制的聊天群組。更嚴重的是,如果受害者沒有設定本機密碼,帳號甚至可能被直接接管。
目前公開概念驗證程式碼的研究團隊提醒,PoC的釋出代表攻擊門檻大幅降低。過去這類攻擊需要深厚的技術底子才能重現,如今任何有心人士都可能照著PoC動手,風險不容輕忽。
值得注意的是,Telegram官方其實已經修補了這個漏洞。修補版本7.2.9在9月17日發布,距離現在已超過三週,但仍有大量使用者尚未更新。
資安專家建議,所有Telegram Desktop使用者應立即檢查自己的版本號,只要是7.2.8或更舊的版本,就應該儘速升級到最新版。軟體更新是防範這類攻擊最直接也最有效的方式。
除了更新之外,使用者也應該養成良好的使用習慣:不要隨意點擊來路不明的連結,特別是從陌生人傳來的訊息。即使是認識的人傳來的連結,如果內容顯得可疑,也最好先跟對方確認。
另外,建議使用者為Telegram帳號開啟兩步驟驗證,並設定本機密碼。這兩道防線可以在漏洞被利用時,降低帳號被完整接管的機率。
這起事件也再次提醒,常用的通訊軟體同樣可能藏有嚴重漏洞。定期更新軟體、保持警覺,才是保護自己數位資產的不二法門。