事件時間線|從入侵到曝光
- 九月十日:駭客首次存取丹麥中央人口登記局的系統。
- 九月十日至二十日:駭客執行約1,400萬次自動搜尋,大量擷取資料。
- 十月二日:外包商發出異常活動的支付證明,入侵事件才被偵測到。
- 十月初:約880萬筆丹麥人口資料遭竊的事件曝光。
- 十月九日:系統商Pays ApS證實遭到駭客入侵。
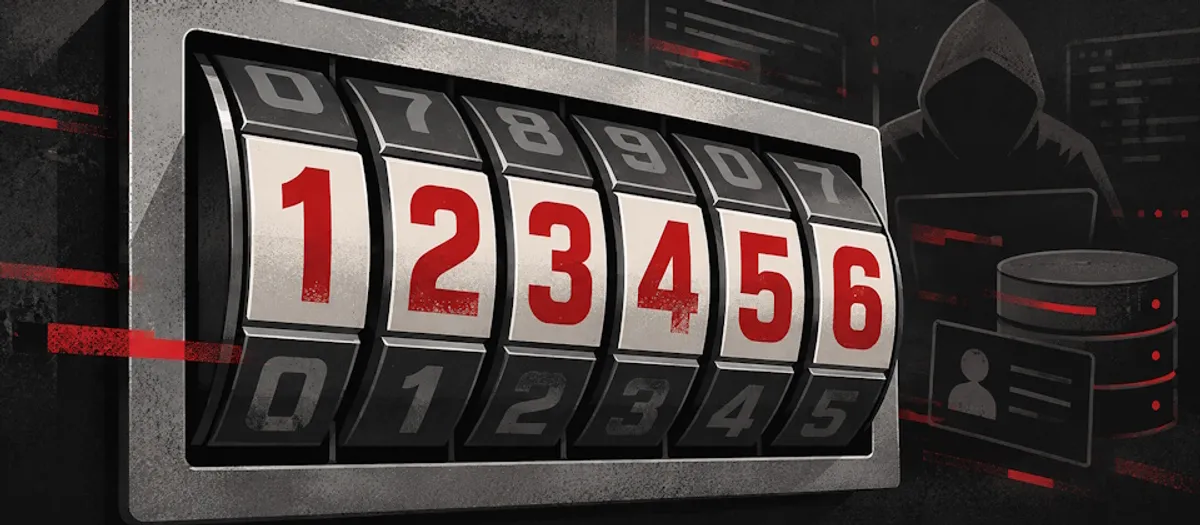
- 近日:自稱犯案的駭客透露,只憑「123456」這組簡單密碼就登入系統。
10月初竊走丹麥880萬人口資料的駭客聲稱,他們以「123456」這等級的密碼,就存取了丹麥政府外包商的系統,並成功取得資料。丹麥中央人口登記局近日發生資安事故,攻擊者濫用當地服務商的存取權限,取得約880萬名公民的姓名、居住地址,以及身分證號。
外洩的規模相當驚人。880萬筆外洩資訊中,包含了550萬名在世丹麥人的社會安全號碼和地址,以及330萬名已故丹麥人的地址。不過這名自稱犯案的人士表示,不打算出售這批資料。
最令人咋舌的是入侵的手法。一名自稱犯案的駭客透露,他只憑「123456」這組簡單密碼,就成功登入一家IT公司的帳號。調查發現,該公司至少有3個帳號共用這組密碼,其中還包括一個管理員帳號,等於把最高權限的大門鑰匙直接放在門墊底下。
這家公司是丹麥的Pays ApS。丹麥政府當局並未公告使用的IT服務商,但Pays ApS於10月9日證實遭到駭客入侵。該公司的本業是為店家、銀行及資料處理者提供支付和匯款服務,而它為中央人口登記局提供驗證企業客戶紀錄的服務,因而具備登入登記局系統的授權。攻擊者正是濫用這份授權,繞過了政府系統本身的防線。
偵測的延遲同樣值得注意。駭客在9月10日首次存取系統,到9月20日之間執行了1,400萬次自動搜尋,將近兩個星期後的10月2日,才因為Pays發出異常活動的支付證明而被偵測到。換句話說,攻擊者在系統裡自由進出了近三週,才被發現異狀。
這起事件凸顯了供應鏈資安的脆弱環節。攻擊者並沒有直接強攻政府系統,而是利用外包商的合法存取權限長驅直入;再加上弱密碼、帳號共用這類最基礎的資安缺失,讓管理員權限形同虛設。對任何把核心資料交給協力廠商的機關來說,都是血淋淋的一課。
後續發展方面,丹麥當局的調查仍在進行中。880萬筆資料涵蓋在世與已故民眾,雖然犯案者聲稱不打算出售,但資料一旦外流就難以收回,後續是否出現身分冒用等連鎖效應,值得持續關注。
把外洩的數字攤開來看,更能感受到衝擊。在世的550萬人,資料包含社會安全號碼和地址,這是最直接的身分識別組合;已故的330萬人雖然人已不在,但地址資料外流同樣可能被利用。1,400萬次自動搜尋的規模,顯示攻擊者取得的是系統性的大批資料,而非零星竊取。
管理員帳號的淪陷尤其致命。在多數系統裡,管理員帳號擁有最高權限,一旦被拿下,攻擊者幾乎可以不受限制地存取系統內的資料。這也是為什麼「3個帳號共用同一組簡單密碼、其中一個還是管理員」會讓資安人員倒抽一口氣——等於把最重要的鑰匙,配了三把放在門口。
Pays ApS的角色也值得玩味。這家公司的本業是支付和匯款服務,並非資安公司;但因為替登記局做企業客戶紀錄的驗證,就拿到了登入核心人口資料庫的授權。攻擊者看準的正是這種信任鏈:不必硬碰政府系統,只要找到鏈條上最弱的一環,就能長驅直入。
另一個警訊是偵測的速度。從9月10日首次入侵到10月2日被發現,中間隔了將近三週,攻擊者在這段時間執行了1,400萬次自動搜尋。如果不是Pays發出異常活動的支付證明,這起事件可能還要更晚才會曝光。
這起事件也有普遍的借鏡意義。政府機關與企業把資料交給外包商處理已是常態,但外包商的資安水準往往不在委託單位的直接掌控之中。定期稽核協力廠商的帳號管理、權限設定與密碼政策,或許比事後補救更重要。