【數據整理】本文把近期的資安修補警示整理成關鍵數字,一次看懂這波攻擊的規模與應對方式。
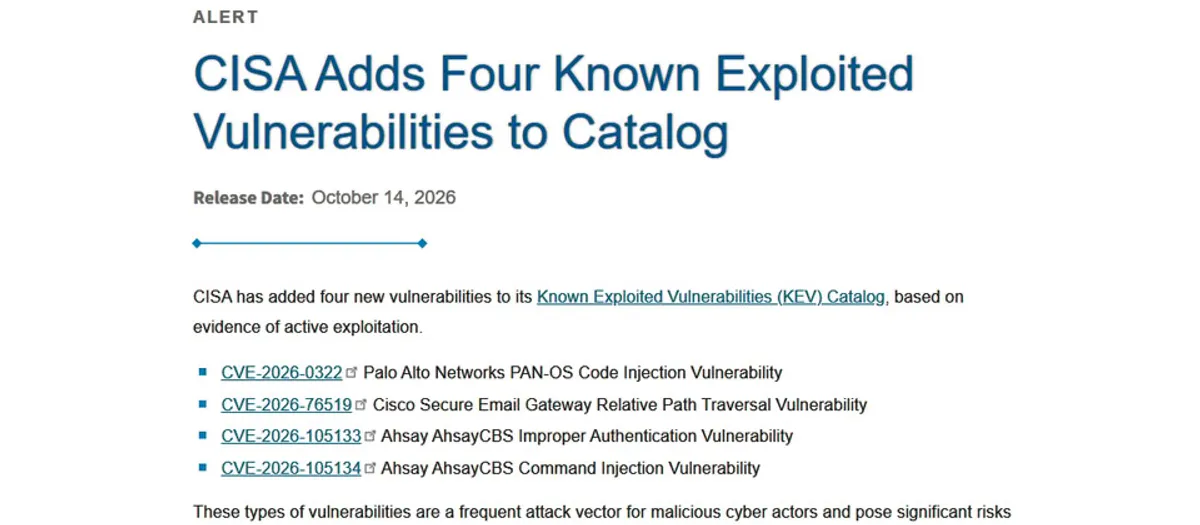
美國聯邦網路安全機構 15 日將 4 個資安漏洞列入「已被實際利用」的名單,相關設備製造商在同一週接連發布緊急更新,要求用戶以最優先層級修補。這些漏洞都已有被用於實際攻擊的證據,聯邦機構必須在 17 日前完成修補。
【關鍵數字】4:本次新增至利用清單的漏洞數量,涵蓋防火牆作業系統、郵件安全閘道與備份管理平臺三類企業常用系統。9.8:其中一項郵件閘道漏洞的嚴重程度評分,屬於最危急等級,代表攻擊門檻極低、影響極大。8.6:一項防火牆作業系統漏洞的評分,攻擊者可在防火牆上取得最高權限。2:備份管理平臺一次被揭露的兩個連鎖漏洞編號,舊版修補不完整,已發布第二次修補。17 日:聯邦機構完成修補的期限。
首先受到關注的是防火牆作業系統的弱點。該漏洞位於管理介面,擁有網路存取權限的攻擊者可在未經使用者互動的情況下,於防火牆設備上以最高權限執行任意程式碼。影響範圍包括實體防火牆、虛擬防火牆以及集中管理平臺,但雲端防火牆與安全存取服務邊緣平臺不受影響。
製造商指出,這類漏洞的利用複雜度相當低,任何防火牆組態都有可能曝險。若管理介面直接暴露在網際網路上,風險等級更高;若僅能透過內部跳板存取,評分略降,但仍屬高風險。製造商將修補緊急程度列為最高等級,並強調目前沒有替代的緩解措施。
第二項是郵件安全閘道的檔案寫入弱點。問題出在惡意軟體防護機制的檔案信譽功能,當電子郵件附件處理不當時,未通過身分驗證的攻擊者只需寄出一封帶有特製附件的郵件,就能在系統底層寫入任意檔案,並以最高權限執行命令。廠商已確認該弱點遭積極利用,同樣沒有替代緩解方案,呼籲用戶儘速更新。
第三與第四項是備份管理平臺的一對連鎖漏洞,分別屬於身分驗證不當與命令注入類型。威脅情報業者先前已指出這兩個漏洞被用於實際攻擊,軟體公司本週發布更新,但同時坦承先前版本並未完整修補,這次推出新的修補程式徹底解決問題,並提供用戶檢查是否已遭入侵的指引與整套備份系統重建的處理步驟。
此外,聯邦機構 13 日還特別針對一套 SSL VPN 系統的零時差漏洞發布額外公告。這項身分驗證繞過漏洞同樣遭積極利用,攻擊者可在未驗證身分下遠端執行任意指令、竊取憑證與外洩資料。最棘手的是,攻擊指令在記憶體內執行,一般完整性檢查工具可能無法偵測利用證據,用戶需要透過網路環境與記憶體鑑識才能確認是否受害。
若企業懷疑 VPN 系統遭到入侵,官方建議的復原流程相當徹底:先匯出組態設定並將設備重設為出廠狀態,再透過備份恢復設定,同時重設所有帳號密碼、撤銷並重新簽發憑證、重設金鑰與授權伺服器的憑證。這顯示一旦中招,清理成本遠高於事前修補。
從制度面看,「已被利用漏洞名單」是聯邦機構用來追蹤實戰中已被駭客使用的弱點的清單,一旦列入,聯邦單位必須在指定期限內修補。這次的 17 日期限只有兩天緩衝,顯示官方評估威脅的緊急性。對一般企業而言,這份清單同樣是優先修補的參考指標。
資安監測業者近期的觀察也呼應了這波警示的背景:攻擊者正把目標對準直接暴露在公開網路的企業設備,從冷藏控制器到防火牆,只要能從外部直接存取,就可能成為跳板。把管理介面隔離在受保護網路、透過虛擬私人網路控管存取、定期更新韌體,仍是降低風險的基本功。
對台灣企業的啟示很直接:這四項漏洞都屬於邊界設備與閘道系統,正是企業對外服務的第一線。檢查自家是否有使用相關產品、確認版本是否已更新、確認管理介面沒有直接暴露在網際網路上,是這幾天最值得做的三件事。
後續值得關注的時間點是 17 日的聯邦修補期限,屆時可觀察是否有未修補單位成為攻擊目標。此外,備份管理平臺的二次修補是否真正堵住連鎖漏洞,也需要時間驗證,用戶應按官方指引完成入侵檢查,而非僅安裝更新就以為沒事。