資安廠商提出警告,駭客正積極利用SonicWall SMA1000設備的一項滿分嚴重漏洞發動攻擊。截至12日為止,已偵測到135次相關的利用嘗試,美國是攻擊者的主要目標,用戶被呼籲儘速套用修補程式並檢查流量是否異常。
這項漏洞編號為CVE-2026-102255,屬於伺服器請求偽造(SSRF)弱點,嚴重程度在CVSS評分中拿到最高的10分。廠商在上週發布公告指出,攻擊者可以在未通過身分驗證的狀態下發動攻擊,危險性相當高。
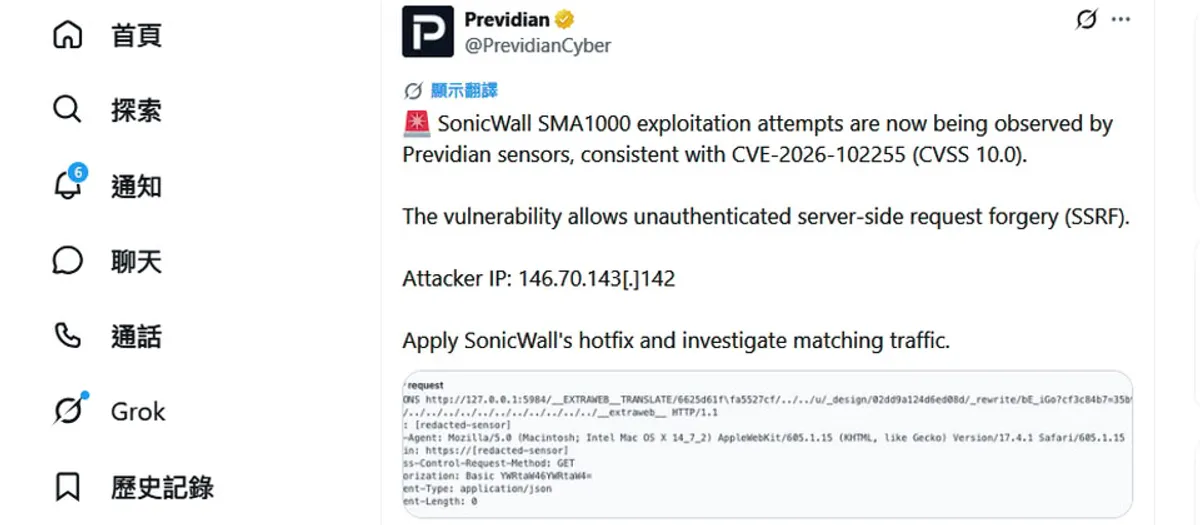
公告發布數日後,資安公司Previdian在10月9日提出警告,表示觀察到針對SMA1000的漏洞利用嘗試,有來自特定IP位址的連線正試圖利用這項漏洞。
根據Previdian的觀察,攻擊者鎖定SMA1000的WorkPlace Extraweb介面,發送經過特殊設計的Options請求,企圖接觸設備內部位於127.0.0.1:5984的CouchDB服務。
惡意酬載的內容顯示,攻擊者試圖遍歷CouchDB的設計文件,並呼叫其中的_rewrite功能,接著提交一組內含admin:admin憑證的HTTP Basic Authorization標頭,意圖取得更高的存取權限。
Previdian表示,雖然已經觀察到積極利用的跡象,但目前無法確認攻擊者是否已經成功入侵相關系統,實際受害範圍仍有待釐清。
截至10月12日的統計,Previdian共偵測到135次嘗試利用這項漏洞的活動。從攻擊來源與目標分布來看,美國是攻擊者的主要目標,顯示這波攻擊行動具有明確的針對性。
針對這波攻擊,Previdian呼籲使用SMA1000的用戶應儘速套用廠商發布的修補程式,同時調查自身網路流量是否出現異常,以確認是否曾遭鎖定或入侵。
值得注意的是,這項漏洞的嚴重程度達到滿分,代表攻擊門檻極低。未經身分驗證即可發動的特性,意味著尚未修補的設備暴露在相當高的風險之下。
從時間軸來看,廠商上週才發布修補公告,數日內就出現積極利用的情形,顯示攻擊者正密切關注新公布的重大漏洞,並迅速將其武器化。
對於尚未修補的用戶而言,依循資安廠商的建議儘速更新、並檢視設備存取紀錄中是否有來自可疑位址的異常連線,是現階段必要的因應作為。
後續值得關注的是,是否會有更多攻擊者跟進利用這項漏洞,以及實際入侵案例是否會陸續浮現。用戶應持續留意廠商與資安單位發布的最新警訊。