5 點看懂 AI 攻擊新階段
-
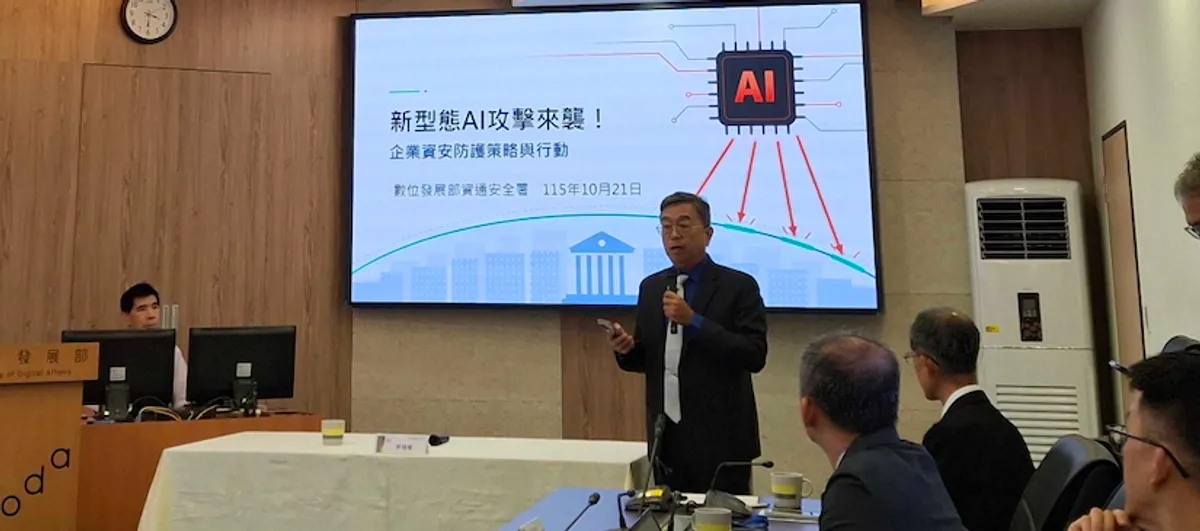
數發部資安署 10 月 21 日示警:攻擊者已利用大型語言模型、AI Agent 與自動化滲透工具,AI 攻擊正式進入新階段。
-
韓國多家金融機構遭 AI 輔助攻擊,至少 7 家銀行、超過 6 萬筆個資外洩;日本也有多起企業事件。
-
資安院指出,一款 7 月公開的 AI 紅隊工具滲透效率比人工快 10 倍,關閉原始碼後工具仍已流出。
-
現在 AI 攻擊的最大目標不是勒索,而是大量竊取會員與客戶個資,轉售或用於詐騙。
-
擁有大量會員資料的中大型企業是高風險目標,防禦仍要回歸基本功:修補漏洞、多因子驗證、3-2-1 備份。
數發部資安署今天(10 月 21 日)發出警告,指出近期國際多起重大資安事件顯示,攻擊者已經開始利用大型語言模型(LLM)、AI Agent 以及自動化滲透工具,大幅提升漏洞探查、滲透與攻擊的效率,代表 AI 攻擊正式進入新階段。資安署署長蔡福隆表示,這象徵資安攻防出現「典範轉移」:AI 並沒有改變攻擊的基本原理,而是把攻擊的速度、廣度與深度都拉高,企業不能再用傳統思維看待資安風險。
資安署以韓國、日本與法國的近期重大事件,說明 AI 攻擊的演變軌跡。在韓國,金融機構遭到攻擊者利用開源 AI 工具搭配自動化滲透框架,從漏洞探查、建立跳板、繞過防禦到竊取資料,整個流程都有 AI 協助完成,造成至少 7 家金融機構、超過 6 萬筆個人資料外洩。在日本,近期也有多起企業遭攻擊事件,攻擊者利用 AI 快速掃描漏洞、逆向分析應用程式,並植入惡意程式。
資安署也提到法國超市的工控系統停擺事件。雖然這起事件本身並非 AI 攻擊,但突顯了預設密碼、設備未更新、漏洞未修補等基本資安問題,容易成為駭客利用的破口。換句話說,即使面對 AI 時代的攻擊,老問題仍然是最常見的入口。
在國內方面,資安署透露,今年 7 月監測到類似的 AI 攻擊活動,已對受影響單位發布預警,目前已完成處置,但仍持續追蹤相關攻擊的發展動向。
國家資通安全研究院院長龔化中也提出了他的觀察。他表示,資安院近期研究一套 AI 紅隊工具,這套工具今年 7 月公開後,9 月就在一場 AI 攻防競賽中奪冠,隨後日本、韓國便陸續出現大規模攻擊。雖然開發者後續關閉了原始碼,但相關工具已經流出。資安院實測發現,這套工具的滲透效率至少比人工快 10 倍,能自動拆解原本需要駭客一步步操作的流程,利用 AI 串接多種工具完成滲透,已經不只是傳統的漏洞掃描工具。
龔化中進一步指出,從近期國際案例觀察,目前 AI 攻擊的最大目的已經不只是勒索,而是大量竊取會員、客戶等個人資料,再轉售或作為詐騙用途。因此,擁有大量會員資料、客戶資料及平台服務的中大型企業,是這波 AI 攻擊的高風險目標。
他形容,企業真正要守住的「保險箱」,就是存放會員及客戶資料的資料庫。除了關閉不必要的對外服務,企業也應立即檢查是否已有異常存取情形,並持續監控資料外洩風險。
蔡福隆則表示,以目前的觀察來看,沒有固定的產業一定會受到攻擊。容易受駭的對象包括較容易支付贖金者、防禦能力較弱者,以及開放大量對外服務者。他認為,AI 攻擊採取的是全面掃描模式,企業不能再抱持「我不是目標就沒事」的心態,幾乎所有企業都可能遭到掃描。
值得注意的是,蔡福隆透露,政府觀察到部分資安基礎扎實的企業,AI 工具在評估攻擊成本後便放棄攻擊,轉向防護較弱的目標。這顯示 AI 同樣會優先尋找容易突破的對象——把基本功做好,本身就是一種有效的嚇阻。
至於防禦策略,蔡福隆強調,AI 雖然讓攻擊速度更快、成本更低,但攻擊手法本質並未改變,企業仍應回到資安基本功:縮小攻擊面、落實漏洞修補、多因子驗證(MFA)、導入零信任架構、部署端點偵測與應變(EDR),以及做好 3-2-1 備份。
他也呼籲企業善用 TWCERT/CC 提供的漏洞預警、情資分享及事件協處資源,降低 AI 攻擊帶來的風險。
整體來看,AI 攻擊的新階段意味著攻擊門檻降低、規模擴大,但防禦的邏輯並未翻盤。對台灣企業而言,接下來的關鍵時間點,是持續關注資安署與資安院釋出的情資,並優先盤點自家對外服務與資料庫的存取狀況——因為在 AI 掃描全網的時代,修補得慢的,就是第一個被敲門的。