歐洲零售業這個星期不太平靜。法國數百家超市的冷凍冷藏控制系統遭到網路攻擊,荷蘭大型零售集團Ahold Delhaize也發生資安事件,旗下連鎖超市Albert Heijn的網站、App與線上購物服務全面中斷。事件迅速引起各國資安機關關注,義大利與德國的資安機關同日跟進發布警示,呼籲食品零售與冷鏈業者立即檢查設備安全。
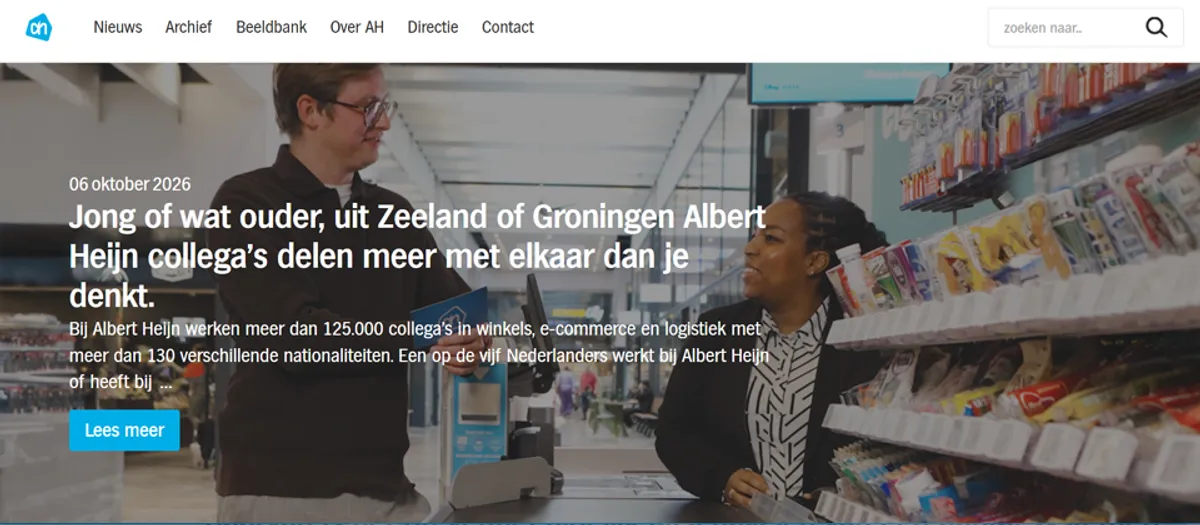
先看荷蘭的情況。Ahold Delhaize集團旗下連鎖超市Albert Heijn的網站、App及線上購物服務中斷,物流系統與實體門市的電子貨架標籤也受到影響。Albert Heijn在10月12日及13日發布並更新網路安全事故聲明,指出事件不只影響Albert Heijn超市,也波及同屬集團的藥妝連鎖品牌Etos及酒類零售品牌Gall & Gall。
從10月11日下午起,業者為了保護IT環境、避免受到更大影響,預先關閉了部分系統。這個預防性動作的代價不小:線上訂購與客服服務中斷,無法接受新訂單或配送已訂購商品,已經成立的線上訂單也因此取消。
實體門市同樣受到波及。Albert Heijn門市維持營業,收銀系統也正常運作,但電子貨架標籤一度無法更新,導致貨架上顯示的價格可能與結帳價格不同,會員優惠、集點及兌換功能也受到影響。此外,部分物流系統暫時關閉,可能影響門市商品供應,其中生鮮蔬果預期受到的影響較大。業者表示,已透過仍可運作的物流中心及額外配送措施,盡可能維持商品供應。
10月13日的進度更新顯示,部分系統已經逐步恢復,電子貨架標籤恢復顯示一般商品價格,但線上訂購網站、配送、客服及部分會員服務仍未恢復正常。母公司Ahold Delhaize也在13日發布官方說明,證實集團發生資安事件,已與外部資安專家合作調查。
關於事件的性質,Ahold Delhaize表示目前沒有證據顯示客戶及員工資料遭到竊取,旗下在歐美各品牌的門市仍維持營業,但受影響程度不一。至於入侵途徑與其他技術細節,尚未對外公布。
法國的情況則更直接:攻擊目標是超市的冷凍冷藏控制系統。法國數百家超市的冷藏控制系統遭到網路攻擊後,法國CERT-FR在10月12日發布警報,隨後在13日更新警報,將確認受影響的設備範圍擴大。
最初確認受影響的是丹麥冷凍空調設備業者Danfoss旗下的AK-SM與AK-SC系列控制器,更新後的警報把範圍擴大到美國冷凍空調設備業者Copeland及其旗下品牌Dixell的XWEB系列冷藏監控設備。根據法國媒體13日的報導,波爾多地區一間使用Dixell設備的超市遭到攻擊,駭客竄改了設備的除霜與溫度控制參數,把冷凍設備的溫度設定值從攝氏零下22度改為150度,所幸人員及時處置,沒有造成食品損失。
把冷凍庫溫度從零下22度改成150度,這個細節說明攻擊者的意圖可能不只是癱瘓系統,而是直接破壞冷鏈、讓食品報廢。一旦這類攻擊大規模成功,影響的不只是單一超市的營收,而是整個食品供應鏈的信任。
義大利與德國在10月13日同日跟進。義大利國家網路安全局發布針對食品零售及冷鏈業者的緊急檢查與風險緩解公告,以法國事件為鑑,呼籲大型零售通路、食品物流、工業冷凍及相關維護服務業者立即檢查設備安全。
義大利方面的建議相當具體:全面清查冷藏控制器、監控與資料擷取系統,以及第三方遠端維護管道;從IT與OT網路架構著手,把設備管理功能限制在獨立的管理網路,落實IT與OT網路區隔;嚴格控管第三方維護商的遠端存取權限;檢查系統日誌,如果還保有過去90天的紀錄,應該一併檢查,確認是否存在異常存取或設備參數遭竄改的跡象。
德國聯邦資訊安全局同樣在13日發布資安警示,指出法國發生的攻擊可能在任何國家重演,也可能隨時引發模仿攻擊。德國方面還發布了一份名為「連網OT系統帶來的威脅」的資安防護建議,適用對象包括食品冷藏、小型發電及其他類似工業設施的營運業者,呼籲業者檢查控制設備是否暴露於網際網路,並透過虛擬私人網路、多因素驗證、存取權限控管與及時安裝安全更新等措施,降低設備遭到入侵或破壞的風險。
兩起事件放在一起,呈現出同一個趨勢:攻擊目標正在從傳統的IT系統,轉向直接影響實體營運的OT設備。Albert Heijn的電子貨架標籤與物流系統、法國超市的冷藏控制器,都是連網的營運設備。一旦這些設備暴露在網際網路上,就可能成為攻擊入口。
對台灣的讀者來說,這不是遙遠的新聞。台灣的零售、物流與食品業者同樣大量使用連網的冷藏監控、電子標籤與遠端維護系統。義大利與德國機關開出的檢查清單,幾乎可以直接拿來用:清查設備是否暴露在網際網路、IT與OT網路有沒有確實區隔、第三方維護商的遠端存取權限是否過大、系統日誌保留夠不夠久。
事件時間線
- 10月11日下午:Albert Heijn為保護IT環境,預先關閉部分系統,線上訂購與客服服務開始中斷。
- 10月12日:法國CERT-FR發布警報,確認數百家超市的冷凍冷藏控制系統遭到網路攻擊;Albert Heijn發布網路安全事故聲明。
- 10月13日:CERT-FR更新警報,受影響設備範圍從Danfoss擴大到Copeland旗下Dixell的XWEB系列;義大利國家網路安全局與德國聯邦資訊安全局同日發布警示;Ahold Delhaize發布官方說明,證實資安事件並表示無證據顯示客戶及員工資料遭竊;Albert Heijn更新進度,部分系統恢復,電子貨架標籤恢復顯示一般商品價格。
後續發展有幾個觀察點:Ahold Delhaize何時公布入侵途徑與技術細節,以及線上服務完全恢復的時間表;法國事件是否會出現更多受害業者,或確認攻擊者的身分與動機;其他歐洲國家是否會跟進發布警示。對食品零售與冷鏈業者而言,現在就是檢查設備暴露面與網路區隔的時機,不要等到攻擊上門。