軟體大廠微軟於十月十三日釋出十月份例行更新,一口氣修補一千四百一十三個資安漏洞,數量再度刷新紀錄。其中有三個漏洞被點名需要特別留意,包含兩個零時差等級的弱點,以及一個同樣在修補前就被公開的阻斷服務漏洞。
這次更新之所以受到關注,不只是總量驚人,成長速度同樣可觀。相較於九月份修補的九百七十四個漏洞,本月的數量增加了約四成五,連續兩個月出現大幅攀升,顯示需要修補的攻擊面正在快速擴大。
從產品線分布來看,作業系統 Windows 相關的漏洞仍然是最大宗,辦公室軟體 Office 居次,其餘則散落在伺服器產品、開發工具與雲端服務。值得注意的是,瀏覽器 Edge 這次雖然也有版本更新,但並未處理任何資安弱點,算是全身而退。
關鍵數字一:一千四百一十三。這是本次修補的漏洞總數,全部為微軟自行登記 CVE 編號者,較上個月大增約四成五,創下單月新高。解讀:單月修補量連續兩個月大幅成長,代表攻擊者可以利用的破口越來越多,企業與個人用戶的更新壓力也跟著加重。
關鍵數字二:一千一百零二。這是 Windows 作業系統相關的漏洞數量,約占本次總數的七成八。解讀:作業系統依然是漏洞最集中的地方,無論是桌機還是伺服器用戶,都是這波更新最需要優先處理的族群。
關鍵數字三:一百三十四。這是 Office 系列軟體的漏洞數量,在各產品線中排名第二。解讀:文書軟體長期是釣魚郵件最常利用的入口,數量居高不下意味著社交工程攻擊依然有機可乘,收到來路不明的附件更要提高警覺。
關鍵數字四:三十六、二十二、七。分別是 SharePoint Server、SQL Server 與 Exchange Server 的漏洞數量。解讀:企業後端系統同樣未能倖免,管理員需要逐一盤點內部部署的版本,確認是否落在受影響範圍內。
關鍵數字五:六十一、十五。分別是開發工具與 Azure 雲端服務的漏洞數量。解讀:連開發環節與雲端工作負載都有弱點,代表供應鏈安全與雲端環境同樣需要納入更新範圍,不能只顧終端裝置。
關鍵數字六:九點八。這是由思科威脅情報團隊 Talos 登記的一個遠端程式碼執行漏洞 CVE-2026-21413 的 CVSS 嚴重程度評分,被認定為重大等級。解讀:滿分十分拿下九點八分,是本次更新中評分最高的弱點之一,遠端程式碼執行的特性代表攻擊者可能在不需要接觸實體機器的情況下得手。
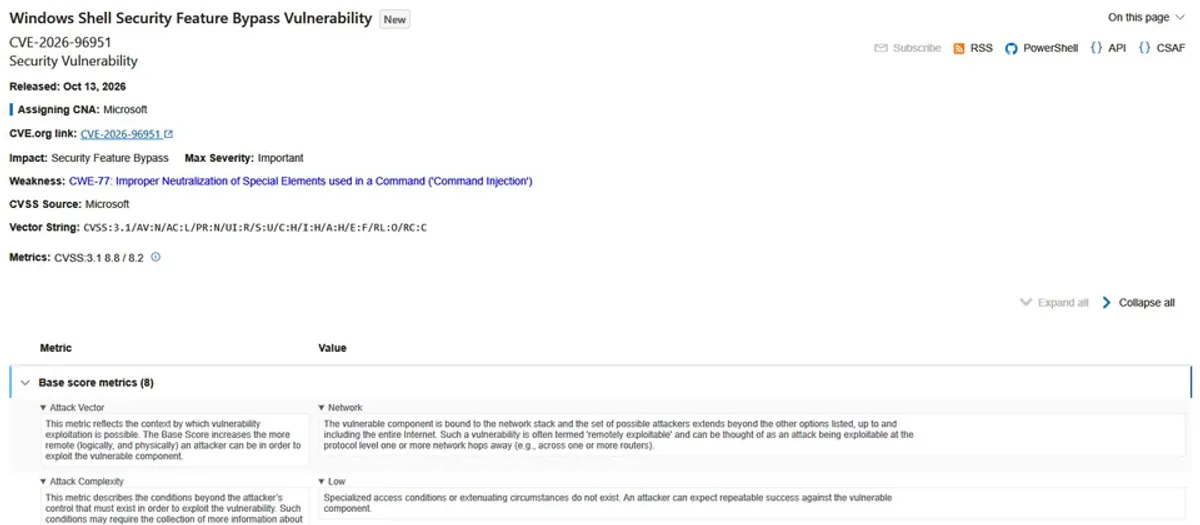
回到需要特別留意的三個漏洞。第一個編號 CVE-2026-96951,存在於 Windows Shell,會讓攻擊者有機會繞過名為 Mark of the Web 的防護機制,嚴重程度評為八點八分,列為重要等級。這也是三者之中,唯一確認已經遭到實際利用的一個。
微軟指出,攻擊者可能透過電子郵件或即時通訊軟體,傳送為這個漏洞量身打造的特製檔案,並誘使收件者去檢視攻擊者控制的內容,進而完成利用。換句話說,攻擊的起點很可能是一封看似無害的訊息。
第二個編號 CVE-2026-108398,與.NET Framework 有關,可以被用來繞過 Windows Defender Application Control 這道防護,讓攻擊者執行未經授權的應用程式,評分同樣是八點八分,重要等級。這個漏洞在微軟釋出修補之前,就已經被公開。
通過身分驗證的攻擊者可以在目標電腦上置入特製的.NET 元件,並註冊讓受保護的處理程序載入使用。成功利用之後,攻擊者能夠繞過 WDAC 的管制,以受保護處理程序的身分執行任意程式碼,整個過程不需要使用者互動,隱蔽性相當高。
第三個編號 CVE-2026-92707,屬於阻斷服務類型,影響 MessagePack-CSharp 元件,起因是.NET 在記憶體序列分配與控制上的處理不當。未經授權的攻擊者可以藉此發動阻斷服務攻擊,評分為五點三分,同樣在修補之前就已經被公開。
值得留意的是,三個漏洞中有兩個屬於安全功能繞過類型。這類弱點的危險之處在於,攻擊者一旦得手,就能直接跳過系統原本設計的防線,使用者即使沒有做錯任何事,只要打開了惡意檔案就可能中招。
從時間軸來看,九月修補近一千個漏洞,十月直接衝上一千四百多個,兩個月的增幅都相當驚人。這樣的趨勢也提醒使用者,過去那種把更新一拖再拖的習慣,在現在的威脅環境下成本越來越高。
後續發展方面,微軟已經把修補程式隨著例行更新釋出,使用者可以透過系統內建的更新機制取得。考量到其中一個漏洞已經出現實際攻擊案例,尚未更新的裝置暴露在風險中的時間越長,被掃描到的機會就越高,建議盡早完成更新。