歐盟近年透過《網路韌性法》及NIS2指令,提高數位產品及組織供應鏈的資安管理要求。OpenSSF與OpenChain專案為此共同提出一份軟體供應鏈安全指引,建議企業建立內部管理流程,在軟體開發及維護中落實安全措施。
這份指引涵蓋幾個核心動作:管理軟體元件、處理漏洞,以及保存安全措施的執行紀錄。目標是讓企業在面對客戶審查或法規稽核時,能拿出具體的佐證資料,證明自己確實有把供應鏈安全納入日常營運。
指引把兩個組織的強項結合在一起。OpenChain著重開源軟體授權遵循及安全保證,協助企業訂定管理政策、明確分工;OpenSSF則提供涵蓋安全程式開發、軟體來源追溯、建置完整性及漏洞管理的技術指引與工具。
軟體產品往往包含企業自行開發的程式碼、開源套件及其他第三方元件。一旦其中某個元件被發現有漏洞,企業就需要立刻確認哪些產品受到影響。指引建議企業參考OpenChain相關標準建立盤點流程,先把家底搞清楚。
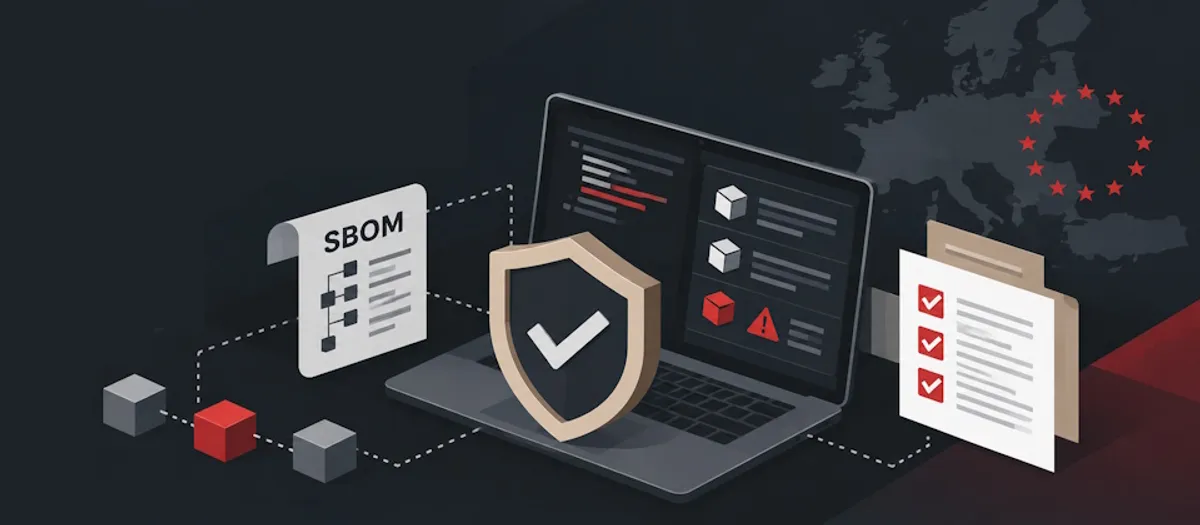
企業可以利用OpenSSF工具建立及維護軟體物料清單SBOM,掌握產品使用的軟體元件及其相依關係。OpenSSF旗下的開源專案GUAC,則可整合元件的來源、相依關係及漏洞資訊,供企業追查兩者之間的關聯。
除了管理元件與漏洞,保存執行紀錄同樣重要。指引建議企業持續保存管理政策、審查紀錄、SBOM、軟體來源與建置紀錄,以及漏洞處理結果。這些資料在客戶審查或法規稽核時,就是最直接的佐證。
部分佐證資料也可以採用機器可讀格式,方便不同系統之間交換及使用。這些資料還應該註明對應的軟體版本、時間及審查項目,讓客戶或稽核單位能確認資料是否符合查核需求。
對進入歐盟市場的台灣軟體及設備供應商來說,這份指引可作為檢查既有供應鏈安全管理措施的參考,也能協助企業評估可能適用的歐盟法規,早一步盤點,就少一分被動。
不過指引也提醒了一句關鍵的話:採用相關管理標準及技術工具,不代表企業已經符合CRA或NIS2。標準是方法,合規是結果,企業仍須依照實際適用的法規要求,逐項進行評估。
對台灣的中小軟體企業而言,最實際的起點是先從SBOM做起:把產品用了哪些開源元件、版本為何、從哪裡取得,一一記錄下來,後續的漏洞管理會順利得多。
歐盟法規的適用時程逐步逼近。提前建立管理流程的企業,不只是在應付稽核,更是在為進入歐盟市場鋪路。這份指引提供現成的方法論,剩下的就是執行的決心。