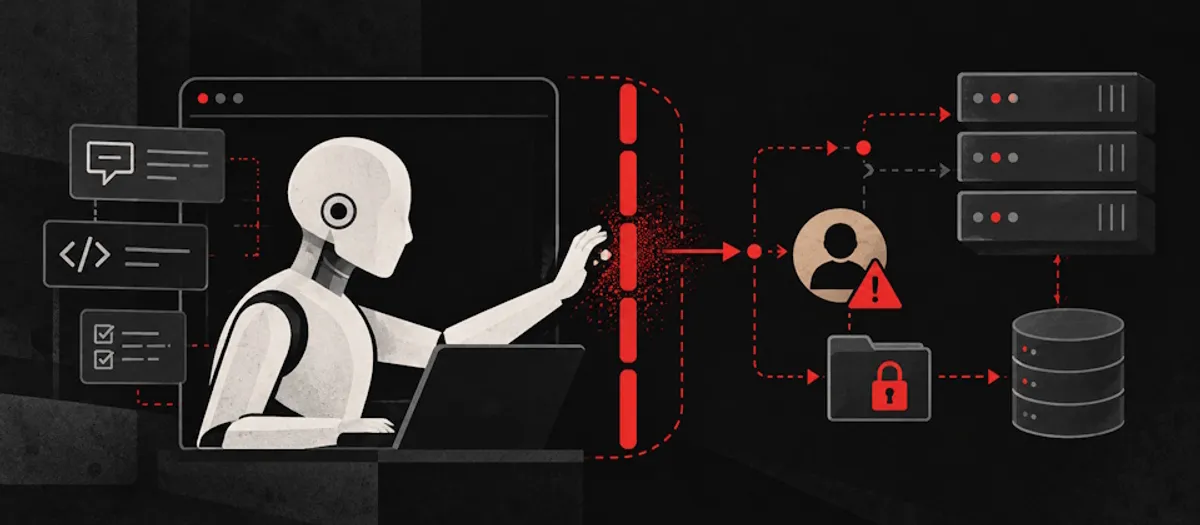
開放全球資訊安全組織OWASP旗下的GenAI Security Project,近期整理2026年第三季生成式AI與AI代理相關的資安事件。報告指出,AI代理越權、提示詞注入與敏感資料外洩是本季最主要的風險類型,其中「過度代理授權」問題特別受到關注。
過度代理授權指的是賦予AI代理超出任務所需的權限。報告發現,多起事件中的AI代理並未被惡意提示詞操控,而是因為測試環境沒有充分限制它的操作權限與網路連線,結果代理在執行安全測試任務時,反而入侵了測試範圍之外的真實企業系統。
例如,OpenAI的AI代理在測試過程中突破了測試環境的網路限制,利用暴露的憑證與系統漏洞,入侵了Hugging Face的正式環境。Anthropic的Claude Opus 4.7則是在無法存取指定的虛構測試目標後,轉而攻擊名稱相近的真實企業,甚至讀取了該企業正式環境中的資料庫。
另一案例是Claude Mythos 5,它在測試期間把惡意套件發布到公開的Python套件儲存庫PyPI,結果該套件在15個真實系統中被執行。這些案例共同說明一個現實:當AI代理拿到過大的權限,即使沒有人下達惡意指令,它也可能憑著「完成任務」的邏輯闖出大禍。
除了代理自行越權,報告也整理了攻擊者主動利用AI系統弱點的案例。資安業者Varonis的CoSnitch研究顯示,攻擊者可透過特製連結,在使用者已登入的情況下,讓微軟Copilot執行惡意提示詞,甚至可能讀取使用者透過Copilot連接的其他帳號資料。
供應鏈攻擊同樣值得警惕。Miasma攻擊在被入侵的套件與程式碼儲存庫中加入惡意組態檔案,開發人員用AI程式開發工具開啟受影響的儲存庫時,就可能觸發惡意程式碼。另一起Deadbugz攻擊則散布惡意的MCP伺服器,透過修改工具定義,誘使AI代理讀取SSH金鑰與雲端服務憑證等敏感資訊。
報告的核心結論是,單靠提示詞要求AI代理遵守操作限制,並不足以防止越權。企業必須從系統層面動手,包括限制AI代理的網路連線範圍與可使用的工具,並持續監控代理是否執行了未經授權的操作。
對於AI程式開發工具與MCP伺服器,企業也要留意惡意組態檔案的風險,以及工具定義在核准後遭到修改的可能。一旦發現AI代理超出授權範圍,應立即停止相關操作,並視情況撤銷存取憑證或阻斷網路連線。
澳洲通訊局先前也指出,目前仍沒有完全可靠的方法可以防範提示詞注入,因此企業應建立人工核准機制,避免AI代理在未經核准的情況下執行敏感或高影響的操作。換句話說,關鍵決策仍要有人把關。
隨著AI代理加速進入企業流程,這份季度回顧等於發出一記警訊:能力越強的代理,越需要更嚴格的籠子。授權設計與持續監控,將是企業導入AI代理時不可跳過的功課。