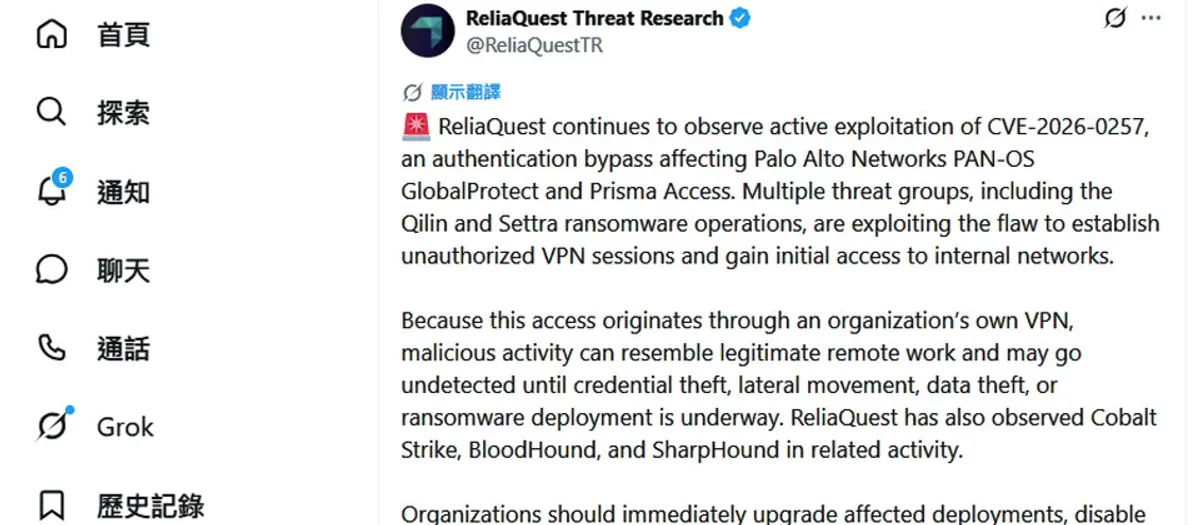
威脅情報公司ReliaQuest在10月10日發布警告,指勒索軟體組織Qilin與Settra正在積極利用資安公司Palo Alto Networks防火牆產品的一項已知漏洞,藉此建立未經授權的VPN連線,取得企業內部網路的初始存取權限。
這項漏洞編號為CVE-2026-0257,屬於身分驗證繞過漏洞,影響Palo Alto Networks的防火牆作業系統PAN-OS,以及安全存取服務邊緣平台Prisma Access。官方早在今年5月就釋出修補程式。
漏洞修補兩周後,Palo Alto Networks就警告觀測到嘗試利用的活動。隨後資安公司Arctic Wolf發現,勒索軟體Qilin已經加入利用這項漏洞的行列,而近期又有資安業者指出,更多駭客組織開始將其納入攻擊工具。
ReliaQuest表示,攻擊者利用這項漏洞建立的是「看起來合法」的遠端存取連線。由於入侵路徑走的是企業自己的VPN系統,相關活動在初期幾乎與正常遠端辦公無異,極難察覺。
直到攻擊者開始在內網橫向移動、竊取帳號憑證或資料,甚至部署勒索軟體,企業才會驚覺遭到入侵。換句話說,這項漏洞給了攻擊者一條安靜的潛入通道。
ReliaQuest進一步指出,攻擊者可能搭配使用Cobalt Strike滲透測試工具,以及BloodHound、SharpHound等內網偵察惡意程式,在取得初始立足點後擴大戰果。
這並非單一事件。從5月修補、6月出現利用嘗試,到10月多個勒索軟體組織大規模採用,整個過程顯示:只要企業沒有及時更新,已知漏洞就會在數個月內成為主流攻擊武器。
ReliaQuest評估,未來三個月相關的漏洞利用活動還會持續,呼籲使用受影響產品的企業組織盡速採取行動,包括完成修補、檢查是否有異常的VPN連線紀錄,並強化遠端存取的多重驗證。
對企業IT團隊來說,這起事件也再次凸顯一個老生常談卻屢屢被忽略的原則:防火牆與VPN這類邊界設備本身就是攻擊者的首要目標,它們的安全更新優先級不該排在辦公軟體之後。
隨著勒索軟體組織的產業鏈分工越來越細,一個防火牆漏洞從公開到被武器化,時間正在不斷縮短。企業若還在用「等有空再更新」的心態面對,付出的代價可能就是整個內網的淪陷。