企業安全檔案傳輸與分享服務商 Kiteworks 日前宣布,一次修補旗下產品共 126 個漏洞。受影響的產品包括核心平台 Core、電子郵件防護閘道 EPG,以及 Secure Data Forms(SDF)。其中 11 個被列為重大漏洞,類型涵蓋驗證繞過、管理員帳號接管、儲存型跨網站指令碼攻擊(XSS)以及存取控制問題。
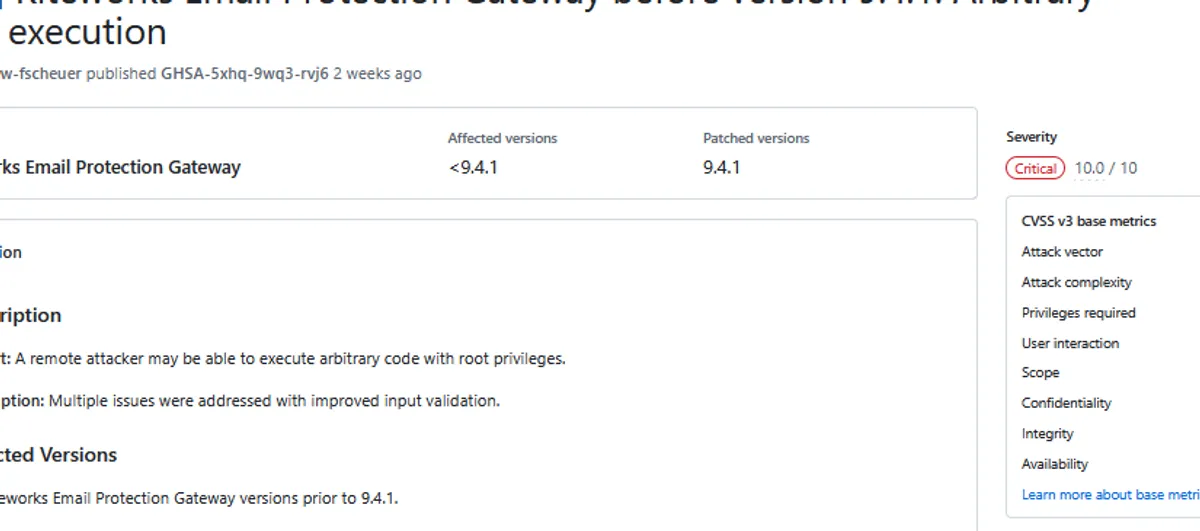
在這 126 個漏洞裡,最受關注的是影響 EPG 的 CVE-2026-54154。它的 CVSS 評分達到滿分 10.0,也是這批修補中嚴重程度最高的單一漏洞,官方點名要求用戶優先處理。
EPG 是 Kiteworks Private Content Network 的一部分,負責企業電子郵件的加密與安全防護。也就是說,出問題的正是幫企業擋下惡意郵件、保護郵件傳輸安全的那道防線,位置相當關鍵。
根據公布的資訊,這個漏洞的根源,是公開存取端點的輸入處理不當。攻擊者不需要任何帳號,就能從遠端執行任意程式碼,進一步取得裝置的 root 權限,最終完全接管整台 EPG 設備。
「未經身分驗證即可遠端執行程式碼」再加上「可取得最高權限」,正是這個漏洞被評為滿分的關鍵。對企業而言,這代表只要 EPG 對外暴露在網路上,就可能成為攻擊者的切入點,風險不容低估。
除了滿分漏洞,其餘 10 個重大漏洞同樣不容輕忽。驗證繞過代表攻擊者可能跳過登入檢查直接闖入;管理員帳號接管則意味著最高權限可能落入他人之手;儲存型 XSS 與存取控制問題,也都可能成為後續攻擊的跳板。
官方給出的解法很直接:儘速升級到已經修補完成的 9.4.1 版。由於漏洞細節已經公開,修補的空窗期拖得越長,被掃描與嘗試攻擊的機率就越高,拖延只會讓風險累積。
對於有使用 Kiteworks 產品的企業,建議先確認目前使用的版本,盤點 Core、EPG 與 SDF 三條產品線各自的修補狀態,再安排更新順序。郵件防護閘道通常位在對外服務的第一線,優先順序可以往前排。
這次一口氣修掉 126 個漏洞,也顯示供應商正在大規模清理產品線上的安全問題。對用戶來說,與其逐一評估每個漏洞的細節,不如直接跟上官方建議的版本,把已知的風險一次清掉,省時也省力。
整體而言,這是一次規模不小的安全更新。考慮到其中包含滿分漏洞,繼續停留在舊版本所要承擔的代價,顯然比安排一次更新維護來得更高,早點處理才是上策。