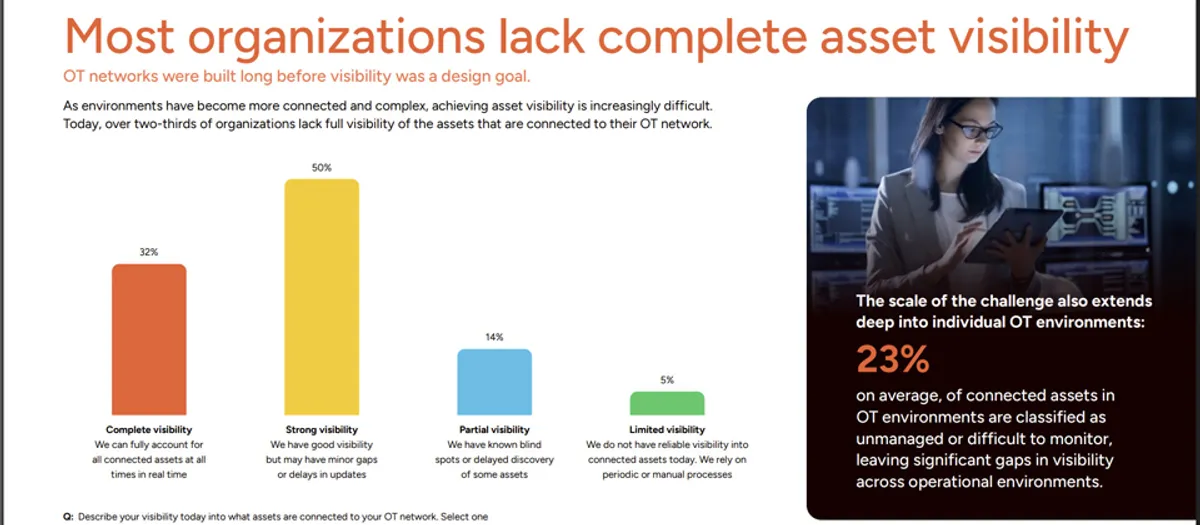
資安廠商 Palo Alto Networks 日前公布《2026 關鍵基礎設施網路安全現況報告》,針對全球關鍵基礎設施的防護現況進行調查,結果顯示 OT 資產可視性不足仍是最大隱憂,高達 68% 的組織表示無法完整掌握 OT 網路上的所有資產。
報告指出,只有 32% 的受訪組織能即時、完整地掌握所有連上 OT 網路的資產,近七成存在不同程度的可視性缺口,意味著許多工廠、能源設施與交通系統的營運環境中都有資產處於監控死角。
進一步細看數據,50% 的企業雖然自認整體掌握情況良好,但仍可能存在少量盲點或資產資料更新延遲;14% 的企業坦承僅具備部分可視性;更有 5% 的企業表示可視性相當有限。整體而言,受訪組織的 OT 環境中,平均有 23% 的連線資產屬於未列管或難以監控的狀態。
可視性挑戰的原因中,老舊 OT 系統最常被點名(52%),其次是缺乏集中式可視性工具(37%)、IoT 裝置與未列管裝置(各 33%)。許多基礎設施長期依賴服役多年的工業控制系統,難以升級或加裝監控,成為防護上的先天弱點。
除了可視性之外,報告還點出另外三項值得注意的問題。首先是資安工具分散,受訪組織平均使用 7 套彼此分散的資安系統與工具,增加了營運複雜度與管理成本,也讓威脅情資難以整合。
第二是 AI 應用尚未形成規模。雖然企業普遍都已經導入 AI,但只有 19% 在 4 個以上領域大規模部署。現階段 AI 最常見的用途是資安監控(66%)與流程最佳化(64%),其次是品質保證(55%)與預測性維護(52%),潛力尚未完全釋放。
第三是 IT 與 OT 的資安營運整合程度有限。目前只有 26% 的組織表示 IT 與 OT 的資安營運已完全整合,多數企業仍將辦公網路與工業控制網路的防護分開管理,在攻擊跨越兩個環境時可能出現反應斷層。
9 月底,工業自動化大廠 Honeywell 公布的 OT 資安調查也同樣針對資產可視性不足提出警告,兩份報告相互呼應,顯示這已是業界普遍面臨的結構性問題。
隨著工業系統加速連網、遠端維運成為常態,OT 環境的攻擊面持續擴大。資產可視性是所有防護工作的起點,看不見就無從防護,企業若連自己有哪些資產上線都不清楚,弱點修補與威脅偵測都難以落實。
關鍵基礎設施的數位化程度已大幅超前,防護成熟度卻未能同步跟上。如何在營運不中斷的前提下補上可視性缺口、整合分散工具並讓 AI 成為防線,將是各國基礎設施營運者共同的課題。