面對量子電腦可能破解現有加密技術的長期風險,德國政府正式端出國家級的因應時程表。10月12日,聯邦內政部、數位化與國家現代化部以及聯邦資訊安全辦公室共同公布後量子密碼學遷移指引,為德國境內的公私部門訂出明確的準備與轉換節奏。
這份指引承接了歐盟在2025年發布的後量子密碼轉型路線圖,進一步細化德國國內必須完成的準備工作與時間節點。官方希望透過統一的框架,讓各組織有系統地盤點自身密碼使用狀況,再依風險等級分階段推進轉換,避免臨時抱佛腳。
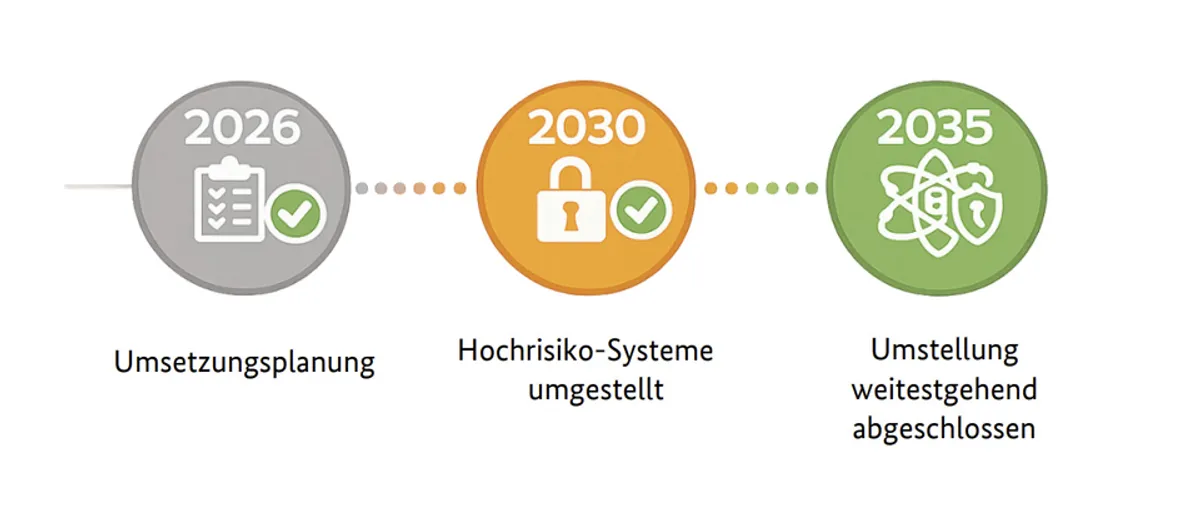
指引的第一個關鍵時程落在2026年底。在此之前,各組織應完成遷移的初步準備與規劃,核心工作是建立一份完整的密碼元件清冊,掌握這些元件的內外部相依關係。
在盤點方法上,指引建議可以搭配多種工具協助,包括密碼資產盤點工具、程式碼儲存庫掃描,以及透過CBOM等方式輔助清查。這些初步清冊將成為後續量子風險評估與遷移優先順序排序的基礎,之後還要持續更新。
在後續的轉換時程上,德國沿用了歐盟路線圖的風險分級做法。被歸類為高風險的應用系統應儘早開始轉換,最晚必須在2030年底前完成。
至於中等風險的應用,目標是在2035年底前完成轉換;其他應用雖然風險較低,也應盡可能在2035年前完成遷移。整體來看,德國把完整轉換的目標年份定在2035年。
除了時程安排,這份文件也特別強調密碼敏捷性的概念。指引要求組織在系統架構設計、採購流程與風險管理上保留調整彈性。
所謂密碼敏捷性,指的是當新的研究成果出現或威脅情勢改變時,組織能夠在受控的狀態下快速更換密碼演算法或相關設定。換句話說,這次遷移不只是把現有的RSA或ECC換成某一種後量子演算法就結束,還要讓系統具備未來再次調整密碼機制的能力。
對企業而言,這意味著資訊安全策略需要拉長到十年以上的視野。過去許多系統在設計時並未考慮更換加密演算法的可能性,未來在採購與架構規劃上都要預留彈性空間。
接下來值得觀察的是,德國各部門與大型企業是否能如期在2026年底前交出完整的密碼盤點清冊。這將是檢驗整份指引能否落地的第一個試金石。