關鍵數字|試行計畫重點
- 7個:首批納入試行的PQC根憑證數量,分別由7家憑證授權機構管理
- 8月27日:試行計畫啟動日期
- ML-DSA:試行採用的抗量子數位簽章演算法
- 2025年5月:Windows Server 2025的AD憑證服務正式支援簽發ML-DSA憑證的時間點
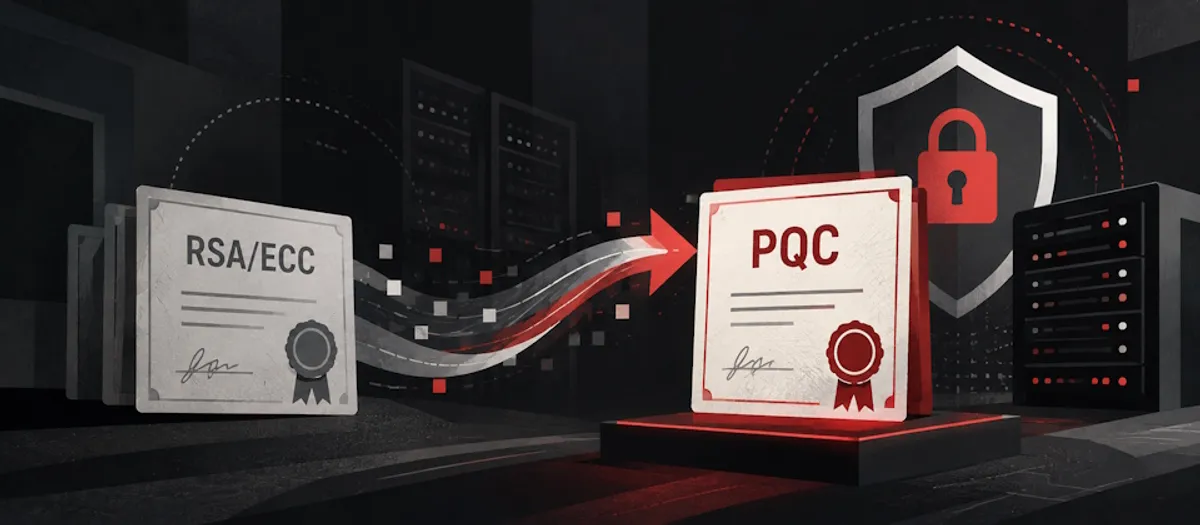
微軟近期說明後量子密碼學TLS憑證試行計畫的進展。這項計畫於8月27日啟動,目的是測試採用抗量子數位簽章演算法的TLS憑證,能否用於既有系統的伺服器身分驗證。微軟也提醒企業,導入這類憑證可能影響既有系統的相容性,應該及早準備。
根據Microsoft Trusted Root Program的公告,試行計畫首批納入7個PQC根憑證,分別由DigiCert、Sectigo等7家憑證授權機構管理。這些憑證不具公開信任資格,僅供測試使用,不得用於正式營運環境或公開網站。Windows 11 25H2及26H1在安裝指定更新並完成相關設定後,即可在非正式營運環境使用ML-DSA憑證,測試伺服器身分驗證。
在伺服器端,Windows Server 2025的Active Directory憑證服務已於今年5月正式支援簽發ML-DSA憑證。不過,Windows Server 2025目前尚未支援試行計畫的PQC TLS伺服器身分驗證測試,微軟規劃在後續版本加入這項功能。
企業導入PQC憑證時,既有應用程式、裝置、硬體安全模組、網路監控設備及憑證管理系統,都可能面臨相容性問題。微軟指出,PQC憑證及其憑證鏈可能比採用傳統演算法的憑證更大,會增加TLS交握時的資料傳輸量,進而影響連線效能、儲存空間,以及部分系統處理或檢查憑證資料的能力。
此外,部分營運技術系統、嵌入式裝置及資安設備不易頻繁升級,也可能讓企業需要更多時間調整系統。換句話說,憑證換了不只是換一張憑證,整個信任鏈條上的設備都要能理解新規格。
對於準備進行轉型的企業,微軟建議先盤點依賴數位憑證的系統,釐清各系統使用哪些憑證、信任哪些憑證授權機構,再向憑證授權機構及軟硬體供應商確認後量子密碼學的支援規劃。企業也應先在非正式營運環境測試新憑證的相容性及效能,作為後續系統調整的依據。
目前試行計畫仍在早期階段,僅限測試環境。對企業來說,現在正是盤點與測試的時機:先弄清楚自家系統的憑證依賴,再逐步驗證新規格的相容性,為未來的憑證轉型預留足夠的時間。
先說說這項計畫在做什麼。後量子密碼學顧名思義,是為了因應量子電腦時代可能出現的解密威脅而發展的新一代密碼技術;TLS憑證則是今天網路加密連線的信任基礎。微軟想知道的是:換上抗量子的簽章演算法後,現有的系統還認不認得這些憑證?
7個根憑證、7家憑證授權機構,是這次試行的起手式。DigiCert、Sectigo這些名字,對IT人員來說都不陌生——它們就是今天核發多數網站憑證的機構。由它們來管理測試用的PQC根憑證,代表整個憑證生態系已經開始為轉型做準備。
不過微軟也把話說得很白:這些測試憑證不具公開信任資格,不能用在正式營運環境或公開網站。想嘗鮮的企業,只能在非正式營運環境裡測試。這是標準的謹慎做法——新規格先在小範圍驗證,沒問題再談推廣。
真正的硬骨頭在相容性。PQC憑證比傳統憑證大,憑證鏈也更長,TLS交握時要傳的資料變多,可能拖慢連線、吃掉更多儲存空間;老舊的應用程式、硬體安全模組、網路監控設備,甚至不常升級的營運技術系統和嵌入式裝置,都可能認不得新規格。這些設備散落在企業各個角落,要全部換一輪,絕對是個大工程。
微軟給企業的建議其實很務實:先盤點。弄清楚自家系統用哪些憑證、信任哪些憑證機構,再去問憑證機構和軟硬體供應商的支援時程,最後在測試環境先跑一遍。轉型這種事,越早開始盤點,代價越小。