【關鍵數字】
5 點看懂本週資安大事:
一、Docker Hub修補身分驗證重大漏洞GhostPat,編號CVE-2026-105445,CVSS評分高達9.4分。
二、微軟10月例行更新一次修補1,413個漏洞,其中遠端程式碼執行漏洞達315個,創近13個月新高。
三、GitLab釋出重大更新,修補滿分10分的CVE-2026-97229;Next.js、curl、Atlassian、Ivanti、思科同步修補高風險漏洞。
四、法國數百家超市冷凍系統遭駭、Ledger硬體錢包被植入晶片致逾1億美元資產遭竊,實體與供應鏈攻擊升溫。
五、台灣方面,91APP旗下資料庫遭自動化攻擊、緯致科技內部系統遭異常存取,雙雙發布重大訊息。
本週全球資安圈相當不平靜。從雲端平台、開發工具到實體設備,多個重大漏洞在同一週內接連曝光,微軟更一次修補了超過1,400個漏洞,數量創下近年新高,企業與個人用戶都得提高警覺。
先看開發者最關心的消息。Docker在10月12日發布資安公告,證實9月底接獲研究人員通報,Docker Hub的身分驗證與存取管理機制存在弱點。Docker在4個小時內就重現並確認漏洞,隨即完成修補,反應速度相當快。
這項漏洞被登記為CVE-2026-105445,CVSS 4.0嚴重程度評分高達9.4分。通報的研究人員還架設網站公布細節,並將這個弱點命名為「GhostPat」。Docker也從弱點被引入的時間點著手清查,確認是否有用戶因為「個人帳號轉換為組織帳戶」的過程而曝險,並主動通知可能受影響的使用者。
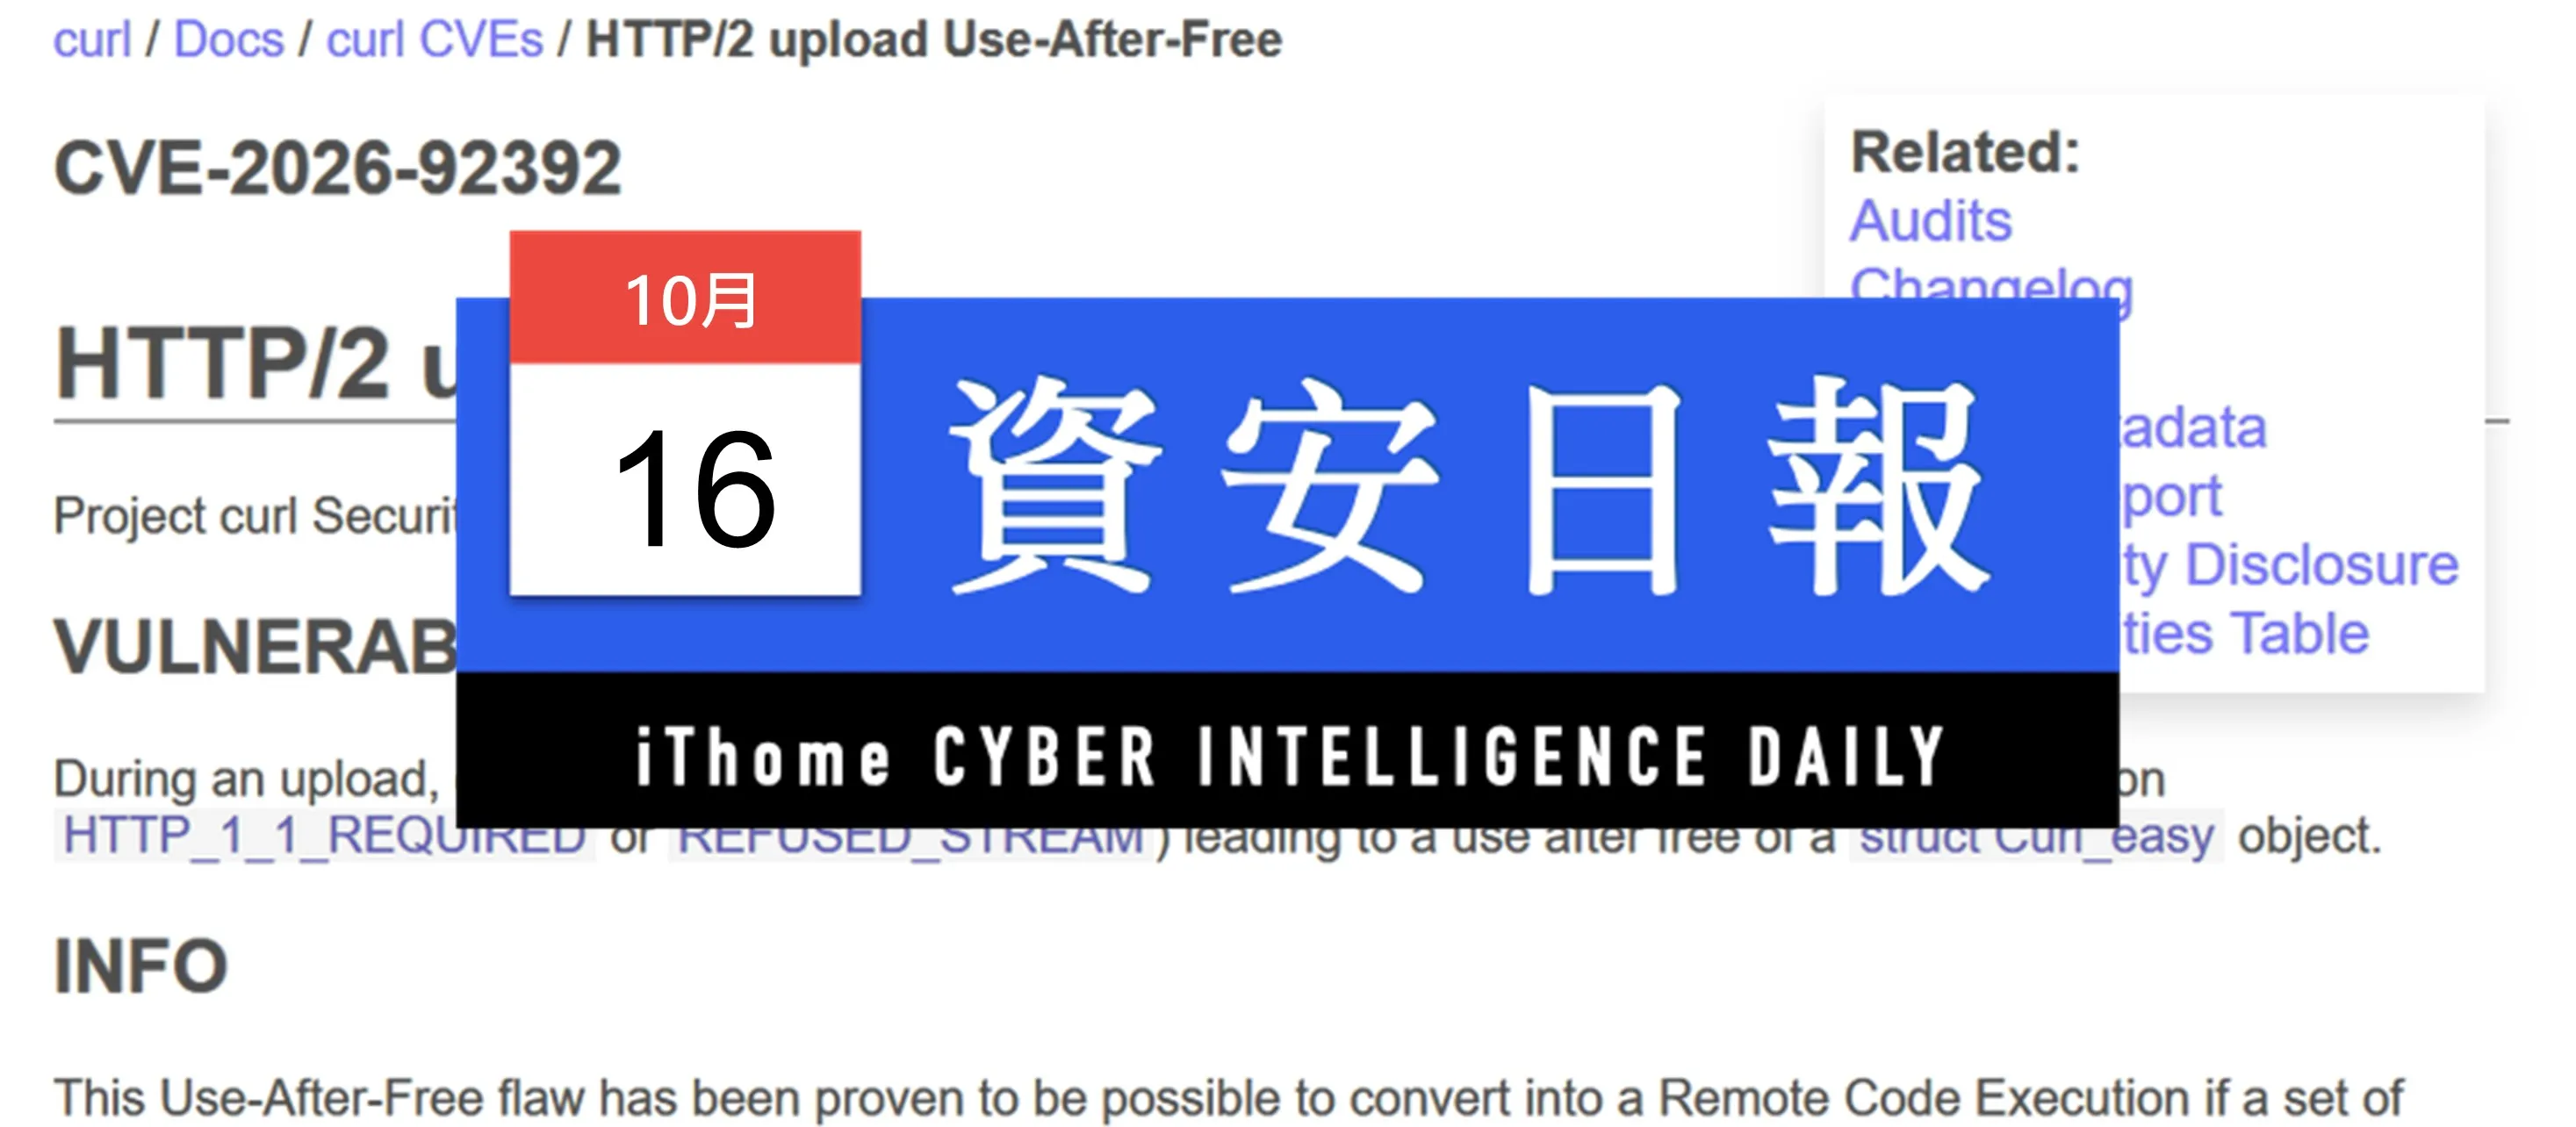
開源網路傳輸工具curl也在10月14日發布8.23.0版,修補HTTP/2資料上傳功能的高風險漏洞CVE-2026-92392。攻擊者若控制接收上傳資料的伺服器,在特定條件下可遠端執行程式碼,屬於記憶體釋放後再使用的類型,CVSS評分8.1分。
這項漏洞影響curl 8.12.0至8.22.0的部分版本,不過8.14.3、8.16.2及8.20.2起的相應分支版本不受影響。curl當天一共公布了24個安全漏洞,CVE-2026-92392被列為其中的高風險項目。
網頁開發框架Next.js同樣在10月中旬釋出15.5.28與16.4.1安全更新,一口氣修補兩個重大遠端程式碼執行漏洞及一個高風險阻斷服務漏洞。兩個RCE弱點的CVSS評分都達到9.5分,攻擊者在符合特定條件時,無須登入就可能在網站伺服器執行程式碼。
其中影響範圍最廣的是SVG影像處理漏洞CVE-2026-96889。當網站部署在採用glibc的Linux環境,並符合特定執行條件時,攻擊者可透過影像最佳化API觸發漏洞,在伺服器端執行任意程式碼,使用Next.js的網站管理者應儘速更新。
程式碼託管平台GitLab在10月12日針對社群版與企業版發布重大修補更新,版本分別為19.4.2、19.3.5與19.2.8,總共修補24個弱點。其中編號CVE-2026-97229的漏洞最為危險,CVSS評分達到滿分10分。
這個滿分漏洞源自正規表達式驗證不夠充分,屬於整數溢位類型。一旦遭到利用,未經身分驗證的攻擊者能透過CI/CD組態中的特製正規表達式,在GitLab伺服器上執行任意程式碼,後果不堪設想。
企業軟體方面,Atlassian旗下多款系統的Data Center元件被發現任意檔案讀取漏洞CVE-2026-21589,CVSS評分9.3分,影響範圍涵蓋8款應用系統。美國網路安全暨基礎設施安全局在10月15日證實已掌握該漏洞遭積極利用的證據,將其列入已知遭利用漏洞名單,並要求聯邦機構在10月18日前完成修補。
資安廠商Ivanti也在10月13日公布並修補已遭利用的Connect Secure零時差漏洞CVE-2026-104935,嚴重程度8.6分。同一天,資安公司揭露駭客組織UTA0576的攻擊活動,發現對方利用包含3個不同類型漏洞的攻擊鏈,涵蓋身分驗證繞過、遠端程式碼執行與權限提升,最終在未通過身分驗證的狀態下以root權限執行程式碼。
思科在10月14日揭露旗下郵件安全閘道系統的任意檔案寫入漏洞CVE-2026-76519,弱點存在於惡意軟體防護機制中,CVSS評分高達9.8分。思科警告該漏洞已遭積極利用,且目前沒有替代的緩解措施,呼籲用戶儘速套用軟體更新。
防火牆設備同樣是攻擊目標。Palo Alto Networks在10月15日揭露防火牆作業系統的遠端程式碼執行漏洞CVE-2026-0322,CVSS評分8.6分且已遭利用,美國官方已將其列入已知遭利用名單。威脅情報公司則在10月10日警告,勒索軟體組織Qilin與Settra正積極利用另一個防火牆漏洞CVE-2026-0257,建立未經授權的VPN連線,作為入侵內部網路的跳板。
SonicWall的SMA1000設備也傳出滿分漏洞CVE-2026-102255。資安公司觀察到,修補程式發布短短3天內,就偵測到135次針對該漏洞的利用嘗試,呼籲用戶儘速更新並檢查流量異常。
微軟在10月13日發布的例行安全更新,則創下多項紀錄。根據官方說明,本月一共修補1,413個漏洞;其中遠端程式碼執行漏洞達315個,是過去13個月平均每月約80個的近4倍;CVSS評分8.8分以上的漏洞有262個,也是每月平均約50個的5倍,兩項數字都創下近13個月新高。
微軟特別點名,DHCP與DNS伺服器的相關漏洞可能遭遠端利用,須特別留意。資安專家提醒,漏洞數量暴增不代表產品變得不安全,而是反映攻擊面持續擴大,定期更新仍是最基本的防護。
把鏡頭轉回台灣。電商技術服務公司91APP在10月16日於公開資訊觀測站發布重大訊息,旗下Commerce Cloud資料庫在兩天前(10月14日)遭受自動化攻擊,攻擊者非法擷取部分資訊。公司已委請第三方資安單位協助調查、向警方報案,並依法通報主管機關,目前攻擊情況已獲控制,初步評估對營運無重大影響。
資訊技術服務公司緯致科技也在10月9日發布重大訊息,說明10月8日偵測到內部系統遭到異常存取,經調查確認部分員工資訊與公務聯繫資訊可能曝險。公司察覺有異後已阻斷網路連線、隔離系統,並委請外部第三方資安機構進行數位鑑識。
國際重大事件方面,法國數百家超市在10月11日晚間遭到網路攻擊,駭客入侵冷凍與冷藏控制系統,遠端啟動除霜功能,導致部分設備溫度飆升至攝氏50度,大量食品報廢。工控資安公司指出,今年8月就曾揭露相關設備的攻擊面,並發現2,765台設備直接暴露於網際網路。
資安研究組織在10月15日進一步警告,全球仍有至少365組同型控制器暴露於公開網路,其中法國108組、美國36組、比利時33組。法國官方在13日更新警報,確認遭入侵的設備還涵蓋美國業者旗下另一品牌的冷藏控制設備,並警告攻擊活動可能仍在持續。
法國硬體加密貨幣錢包業者Ledger也傳出供應鏈攻擊。10月9日Ledger定調,問題出在經銷商銷售的設備,裝置被植入額外的隱藏晶片,用戶一旦啟用,就會把通關密語傳送給攻擊者。目前已有超過300個錢包的資產遭竊,損失超過1億美元,震驚全球加密貨幣社群。
日本企業近期接連傳出資料外洩。旅遊服務業者旗下比價平台外洩1,464萬筆使用者資訊,旅遊代理業者外洩445萬人;客服平台業者營運的線上諮詢系統遭非授權存取,連帶使70餘萬筆客戶個資外洩;連鎖超商、量販店與卡拉OK業者也公告外洩數百萬筆客戶資訊。雲端服務業者遭勒索軟體攻擊,更波及495家企業與地方政府客戶。
丹麥中央人口登記局則發生離譜的資安事故,約880萬名公民的姓名、居住地址與身分證號外洩。自稱犯案的駭客向媒體透露,他只憑「123456」這組簡單密碼,就成功登入當地IT服務商的帳號,該公司至少有3個帳號共用這組密碼,其中還包括一個管理員帳號。
其他值得留意的事件還包括:社群巨頭的程式碼儲存庫遭不明人士利用員工憑證存取,產品程式碼外洩,約1,500名人員資料受影響;資安研究機構掃描約30萬個使用雲端資料庫服務的網域,發現16,326個資料庫因權限設定不當,導致資料表可被公開讀取;瀏覽器大廠為新版瀏覽器發布更新,一次修補10個漏洞。
人工智慧公司舊金山辦公室則傳出實體滲透事件。美國司法部指出,公司在9月30日例行反竊聽檢查時,於高階主管會議室的電視USB連接埠發現祕密錄音裝置,甚至以衛生紙包裹掩飾。一名35歲的沙烏地阿拉伯籍工程師涉嫌安裝該裝置,已在10月9日遭到逮捕。
【關鍵數字】
9.4分:Docker Hub重大漏洞GhostPat(CVE-2026-105445)的CVSS評分,屬於身分驗證機制弱點,通報後4小時內即完成修補。
10分:GitLab漏洞CVE-2026-97229與SonicWall漏洞CVE-2026-102255雙雙拿到滿分,前者可讓未驗證攻擊者執行任意程式碼,後者在修補發布3天內就出現135次利用嘗試,修補刻不容緩。
315個:微軟10月修補的遠端程式碼執行漏洞數量,是過去13個月平均的近4倍,反映攻擊面快速擴大,定期更新仍是最基本的防護。
1,413個:微軟10月例行更新修補的漏洞總數,再破紀錄;其中CVSS 8.8分以上的嚴重漏洞達262個,也是平均值的5倍。
1,464萬筆:日本旅遊比價平台外洩的使用者資訊筆數,是本週單一事件中外洩規模最大的一起,旅遊業的個資保護亮起紅燈。
逾1億美元:硬體錢包供應鏈攻擊造成的資產損失,超過300個錢包受害,凸顯硬體裝置來源把關的重要性。
365組:全球仍暴露於公開網路的冷藏控制器數量,法國占108組最多,顯示老舊工控設備的風險尚未解除,業者應儘速移除公網存取。
專家提醒,本週的漏洞有個共同特徵:從Docker、GitLab這類開發基礎設施,到防火牆、VPN等網路邊緣設備,都是駭客眼中的高價值目標。一旦這些環節被攻破,影響的不是單一企業,而是整條供應鏈。
對台灣企業而言,91APP與緯致科技的事件接連登上公開資訊觀測站,顯示攻擊者已把觸角伸向本地電商與IT服務供應鏈。定期更新、關閉不必要的對外服務、落實備份與存取管控,仍是最實際的防線。
後續值得關注的時間點包括:美國官方要求聯邦機構在10月18日前完成Atlassian漏洞修補;憑證機構將從10月14日起在測試環境先行簽發64天效期的憑證,為2027年全面縮短效期預作準備。各單位不妨趁這波更新潮,全面盤點一次自身的資安體質。