數據整理
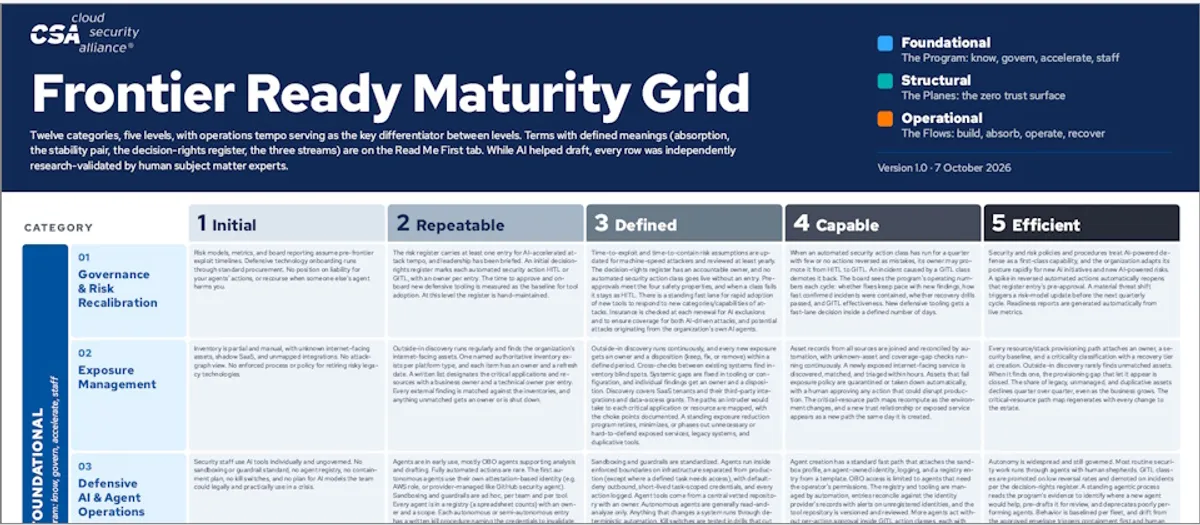
雲端安全聯盟(CSA)日前發布一套名為「Frontier Ready Assessment Framework」的資安成熟度評估框架,要幫企業回答一個越來越難迴避的問題:當攻擊因為 AI 變得更快、規模更大,現有的防護還撐得住嗎?這套框架橫跨 3 大面向、12 類資安領域,並把企業的準備程度分成 5 個等級,等於給資安團隊一張清楚的升級地圖。
框架的設計前提是,頂尖 AI 可能同時加快攻擊速度、擴大攻擊規模。過去企業習慣定期掃描漏洞、再依照嚴重程度排定修補順序,但在攻擊者幾小時內就能拿新漏洞開刀的時代,這種節奏已經不夠用。CSA 希望企業透過這套框架,先誠實量測自己的位置,再規畫改善方向。
其實 CSA 之前已經推出過兩套工具:雲端控制矩陣(CCM)與 AI 控制矩陣(AICM),主要功能是告訴企業「應該採取哪些安全控制措施」。這次的新框架則往前多走一步,要評估的是「這些措施能不能長期有效運作」,以及「當攻擊速度拉高時,企業能不能及時應變」。
整套模型把 12 類資安領域歸進基礎、架構、維運 3 大面向,涵蓋風險治理、暴露面管理、防禦 AI 與 AI 代理維運、身分與存取權限控管、端點與工作負載安全、軟體供應鏈安全、漏洞處理,以及事件應變等領域。範圍從治理制度一路包到第一線維運,等於把資安體質做了一次全身健檢的項目清單。
值得注意的是,CSA 特別說明,就算企業自己還沒有導入 AI,也可以用這套模型檢視面對 AI 驅動攻擊的準備程度。換句話說,這不是只給 AI 公司的考卷,而是給所有擔心被 AI 加速攻擊掃到的企業的自我檢測表。
在成熟度分級上,模型分成 5 級。低階從初步認識風險、建立基本控制措施起步;中段要求把安全防護變成日常持續執行的紀律;再往上則要導入防禦 AI 與自動化機制,讓防護跟得上攻擊的速度;最高等級則要求持續檢查防護成效、依據結果改善作業,同時維持人工治理與監督,不讓自動化失控。
漏洞處理是這套框架著墨很深的一塊。CSA 指出,隨著攻擊者越來越快利用已知漏洞,企業不能再只靠定期掃描、再按嚴重程度排修補,而是要持續掌握系統的暴露情況,驗證漏洞是不是真的能被利用,再依照漏洞可能形成的攻擊路徑,決定哪些問題要先修。
框架也給了具體的達標刻度。以第 4 級為例,企業必須事先核准特定類別的例行修補作業,讓系統自動執行,不再等人工作業排程;對於可從外部直接利用漏洞的系統,重大與高風險漏洞要在數小時內完成修補;內部系統的重大與高風險漏洞,則要在 24 小時內修完。等於把「修補速度」寫進了及格標準。
AI 代理的安全管理也被正式納入評估。CSA 建議企業建立 AI 代理的清冊,清楚掌握組織裡到底跑了多少代理;做好身分與存取權限控管;完整記錄代理的執行活動;並設置緊急停止機制,關鍵時刻能一鍵喊停。
在授權邊界上,框架的立場是「該自動的自動、該人審的人審」。企業可以讓 AI 代理在事先核准的授權範圍內自動執行特定工作,但監控與稽核機制一定要保留;至於無法撤銷、可能干擾系統或服務運作、對外可見,或是需要向監管機關提出正式聲明的操作,則一律保留給人員核准,不能交給代理自己決定。
事件應變方面,框架進一步檢視企業同時處理多起重大資安事件的能力。以第 4 級標準來看,企業要在攻擊者擴大戰果之前阻止其後續行動,通常需要在數分鐘內完成遏止;同時也要透過演練證明,自己應付得來至少 3 起同時發生的高嚴重程度資安事件,而不是一次就被打穿。
備份與復原同樣被列入檢查項目。模型要求企業驗證備份資料的還原能力與完整性,演練關鍵服務的復原流程,並且把「內部 AI 代理失控」這種新型劇本也納入演練範圍。畢竟當代理開始自己行動,傳統的事件應變劇本可能根本派不上用場。
從產業角度看,這套框架的出現,等於替資安團隊提供了一套跟決策層溝通的語言。過去資安預算常被問為什麼要花這筆錢,現在可以用成熟度等級具體指出:目前在第幾級、要升到下一級缺哪些能力、攻擊速度加快後不升級會有什麼風險。把抽象的風險變成可量測的等級,預算討論會具體得多。
對企業實務的另一個啟示是,「速度」正式成為資安體質的指標。無論是數小時內修補外部漏洞、24 小時內處理內部漏洞,還是數分鐘內遏止攻擊,框架傳達的訊息都很一致:在 AI 加速的攻防賽局裡,反應速度本身就是防護力。人力有限的資安團隊,勢必要更仰賴自動化與事先核准的應變流程。
後續值得觀察的是,這套框架會不會成為企業採購與稽核的新參考座標。CSA 過去的控制矩陣已經被不少企業拿來當作合規檢核的底稿,這次的成熟度模型若被廣泛採用,可能進一步影響資安產品的選型標準:能不能幫企業往上升一級,會變成產品價值主張的一部分。
對還沒開始盤點的企業來說,最務實的第一步是先用框架自我定位:目前落在哪一級、哪個面向最弱。接著把改善項目排成藍圖,優先補上第 4 級要求的自動化修補與快速遏止能力,因為那正是 AI 加速攻擊最先考驗的地方。
數據整理
3 大面向:基礎、架構、維運,是整套框架的分類骨架,提醒企業資安不是單一工具的事,而是治理、架構與日常維運三者缺一不可。
12 類資安領域:從風險治理、暴露面管理、身分權限控管、端點與工作負載安全、軟體供應鏈安全、漏洞處理到事件應變,構成完整的體檢項目清單。
5 個成熟度等級:從初步認識風險、建立基本控制、持續執行防護、導入防禦 AI 與自動化,到最高級的持續檢視成效並維持人工治理,等級越高,對速度與自動化的要求越嚴格。
數小時:第 4 級要求可從外部利用漏洞的系統,重大與高風險漏洞要在數小時內修補,反映攻擊者利用新漏洞的速度已經壓縮到以小時計。
24 小時:同樣是第 4 級標準,內部系統的重大與高風險漏洞要在 24 小時內完成修補,內外有別,但時限都很緊。
數分鐘:第 4 級的事件遏止要求,企業要在攻擊者擴大戰果前擋下後續行動,通常需要在數分鐘內完成,等於把應變速度寫進及格線。
至少 3 起:企業要透過演練證明,能同時應付至少 3 起高嚴重程度資安事件,考驗的是多線作戰的指揮與資源調度能力。