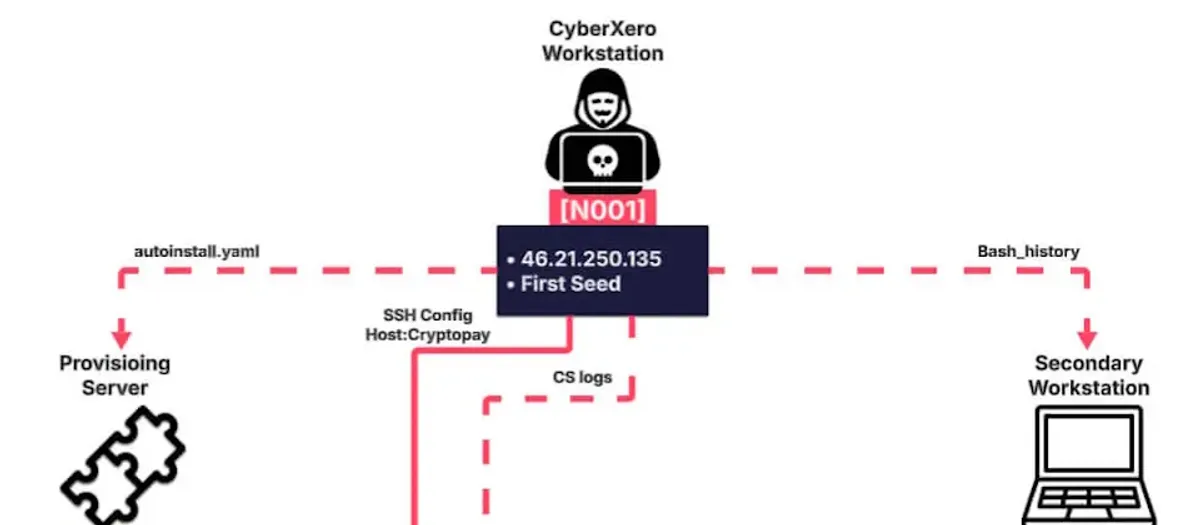
資安公司 SOCRadar 揭露,以經濟利益為動機的俄羅斯駭客組織 CyberXero,濫用 AI 工具 Claude Code 協調攻擊行動。駭客從事兩種型態的活動:一種針對烏克蘭能源及關鍵基礎設施,疑似竊取超過 62.8 萬名烏克蘭用戶的資料;另一種鎖定 WordPress 網站和電商平台,在波蘭、中國、巴基斯坦等國活動。
這次發現源自駭客的組態配置錯誤。SOCRadar 找到 CyberXero 用於攻擊的工作資料夾,裡面有 AI 連線事件記錄、指令碼、明文權杖,以及竊得的受害者資料。
在針對烏克蘭的部分,駭客針對 7 家當地的能源與公用事業進行偵察,其中包括國家輸電系統營運商,以及該國最大的能源控股公司。CyberXero 在這兩家受害企業找出 95 個子網域,涵蓋電子郵件基礎設施、VPN、網路調度系統,以及資料平台。
最嚴重的事故發生在哈爾科夫的供暖服務供應商。攻擊者透過指令碼擷取約 54.6 萬筆用戶記錄,其中有 21.3 萬筆包括時間戳記和 IP 位址資料。由於哈爾科夫位於軍事衝突的前線,這些資料恐將對當地居民造成潛在的危險。
總計疑似竊取超過 62.8 萬名烏克蘭用戶的資料。在軍事衝突背景下,能源與公用事業的用戶資料外洩,不只是隱私問題,更可能對前線地區居民帶來實質安全威脅。
在另一條戰線,駭客以自動化的方式攻擊 WordPress 網站與電商平台。其中一次自動化活動掃描了 4,708 個網站,CyberXero 存取了 429 個 WordPress 控制面板,並在 61 秒內於受害網站植入 32 個 Shell。
SOCRadar 指出,駭客的主要工作站主機同時最多有 51 個 Claude Code 代理,透過 AI 供應商的 API 部署 PentAGI,目的是與 Cobalt Strike Team Server 建立連線,藉此生成惡意酬載及執行滲透測試。
所謂初始存取管道掮客,是專門打下灘頭堡、再把系統存取權限賣給其他攻擊者的駭客角色。這次事件顯示,連這類中間商角色也開始大規模利用 AI 工具,讓攻擊的規模與速度都明顯提升。
從數據來看,AI 正在把大規模攻擊推向工業化。單一工作站同時運作 51 個 AI 代理、61 秒內在數十個網站植入後門,這種節奏是傳統人工操作難以達到的。
對網站經營者來說,這起事件是個警訊。WordPress 與電商平台應儘速檢查系統是否遭到入侵,重點包括不明的管理帳號、異常的登入紀錄與可疑檔案。資安社群也在關注,AI 工具供應商將如何防堵這類大規模濫用。