法國硬體加密貨幣錢包大廠Ledger近日爆發重大安全事件,全球超過三百個用戶錢包的資產遭不明人士洗劫,損失金額突破一億美元。調查發現,問題出在部分設備遭人植入未經授權的硬體元件,用戶一旦啟用,錢包的通關密語就會被傳送給攻擊者。
這起事件最初由兩位獨立區塊鏈分析師tanuki42與Specter揭露。兩人在十月九日察覺鏈上出現異常的大額資金流動,追查後估計當時已有七千兩百萬至八千六百萬美元的資產遭竊,涉及以太幣、比特幣以及Tron等多種主流加密貨幣。
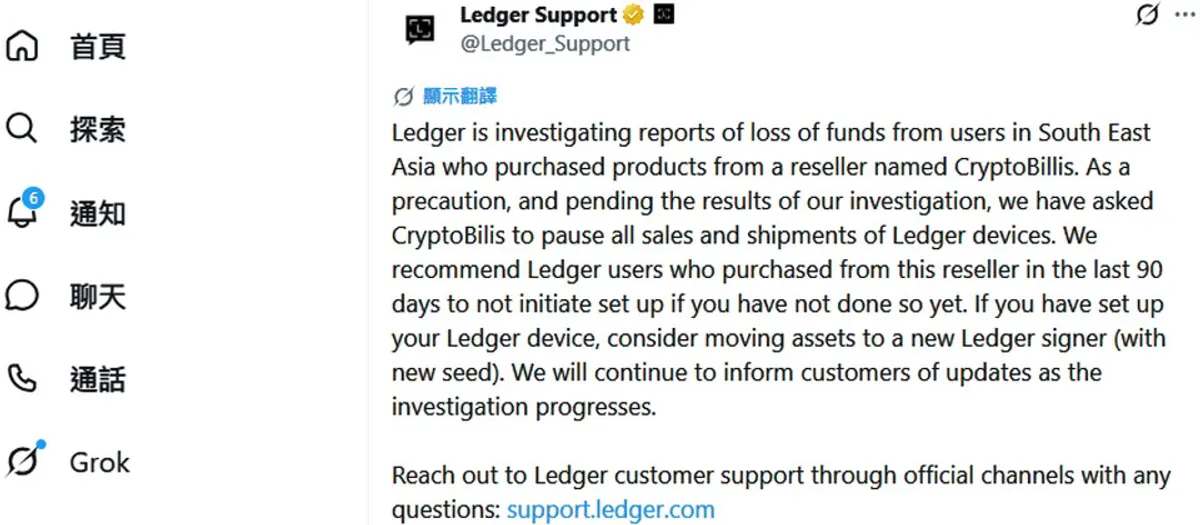
Ledger隨後證實接獲來自東南亞用戶的通報,並在十月九日定調,問題出在經銷商CryptoBillis所販售的設備。公司強調,所有回報受害的用戶,都是從同一家經銷商購得硬體錢包,事件仍在調查當中。
事隔兩天,Ledger進一步說明,在受害者的裝置中發現了未經授權的硬體元件。公司表示,正在主動聯繫受影響的用戶,並與執法機關合作追查,同時強調自身的安全基礎設施、系統與服務並未遭到入侵。
損失金額在事件爆發後持續攀升。區塊鏈數據分析公司Bitquery的統計顯示,截至十月十二日,已有三百二十四個錢包的資產遭竊,攻擊者橫跨六個區塊鏈,一共洗劫了約一點零二億美元的加密貨幣。
Ledger呼籲,近三個月內從該經銷商購買硬體錢包的客戶,應立即將資產移轉到全新的錢包,並更換通關密語,以免資產繼續暴露在風險之中。
硬體錢包一向被視為保管加密資產最安全的方式之一,因為私鑰離線保存、隔絕網路攻擊。這次事件罕見地從供應鏈環節下手,不是破解密碼學,而是直接在設備裡動手腳,顛覆了許多人對硬體錢包的信任假設。
值得注意的是,攻擊鎖定的並非Ledger官方通路,而是單一經銷商的出貨。這意味著用戶即使買的是正牌產品,只要經手環節被滲透,設備仍可能在用戶毫不知情的情況下,成為竊取資產的工具。
事件引發全球加密貨幣社群高度關注,也讓從哪裡購買硬體錢包成為新的安全課題。對持有大額資產的用戶而言,驗證設備完整性、只從官方或可信通路購買,重要性不亞於保管好通關密語本身。
目前Ledger仍在調查植入元件的來源與流通範圍,並配合執法機關追查攻擊者。後續值得關注的是受害規模是否繼續擴大,以及官方是否會公布更具體的設備辨識與自保指引。