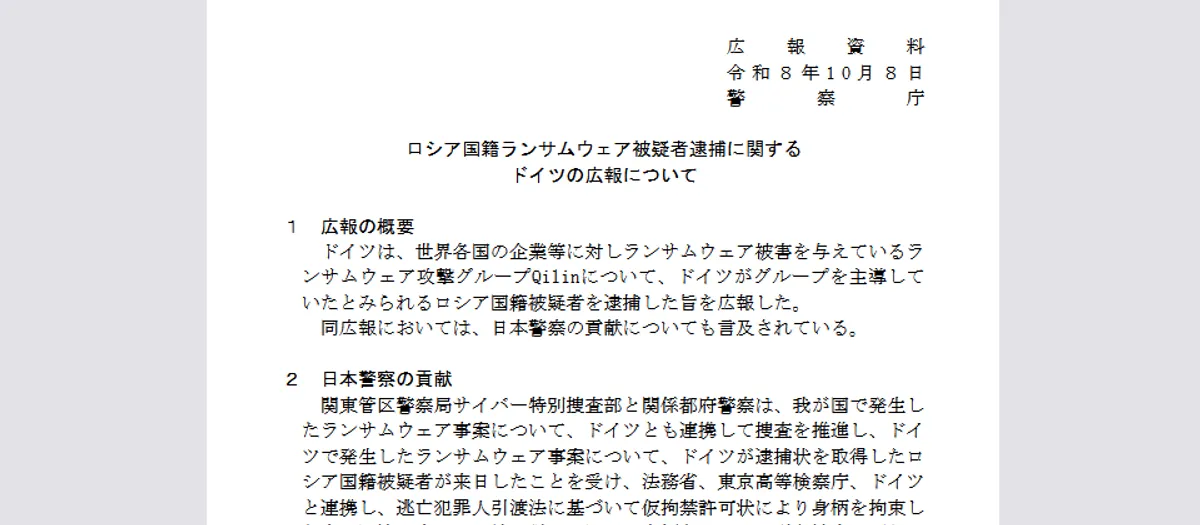
德國通緝的一名俄羅斯籍男子今年5月赴日本旅遊時,在大阪遭警方拘留。日本警察廳在10月8日透露,已於10月2日將這名28歲男子引渡至德國。他涉嫌參與勒索軟體組織Qilin,遭控於2024年9月入侵德國一家物流企業、加密系統資料,並勒索價值逾16萬美元的加密貨幣。
男子是赴日旅遊期間在大阪被拘留的。這次引渡發生在10月2日,日本警察廳則在10月8日對外透露。引渡程序完成後,男子已交由德國方面,後續將由德國司法程序處理。
Qilin又稱Agenda,自2022年起活躍,是採用勒索軟體即服務模式的犯罪組織。該組織由核心成員提供惡意程式及相關基礎設施,再由附屬攻擊者負責入侵與勒索,典型的分工模式讓它在短時間內快速擴張。
根據統計,Qilin的攻擊活動在2025年中達到高峰,6月與8月各有近百個組織受害,其他月份也有數十個組織受害。過去曾傳出遭其攻擊的對象包括朝日啤酒與日產汽車旗下設計公司CBI。今年則傳出Qilin攻擊羅馬尼亞國營油管營運商Conpet,以及附屬團體利用Palo Alto Networks VPN漏洞入侵的消息。
此外,Qilin也曾將美國槍砲監管機構ATF列入資料外洩網站,但ATF並未確認該事件與Qilin有關。從這些公開紀錄來看,Qilin的攻擊對象橫跨食品、汽車、能源與政府機構,遍及多個國家。
男子目前已被引渡至德國,後續司法審理的具體時程目前尚不清楚。跨國執法合作逮捕並引渡勒索軟體組織核心成員的案例,近年來逐漸增加,德國方面是否會公布更多案情細節,值得後續關注。